WEB安全
00-HTTP协议
01-前端基础【HTML】
02-前端基础【CSS】
03-后端基础【PHP速通】
04-后端基础【PHP面向对象】
05-MySQL基础操作
06-前后端联动【代码练习】
07-SQL注入
08-SQL注入 Labs
09-跨站脚本攻击【XSS】
09-XSS Labs
10-CSRF
11-SSRF
12-XML 外部实体注入【XXE】
13-代码执行漏洞
14-命令执行漏洞
15-文件包含漏洞
16-文件上传漏洞
17-反序列化漏洞
18-业务逻辑漏洞
19-未授权访问漏洞集合
20-跨源资源共享【CORS】
21-SSTI模板注入
22-并发漏洞
23-点击劫持【Clickjacking 】
24-请求走私
25-路径遍历
26-访问控制
27-身份验证漏洞
28-WebSocket
29-Web缓存中毒
30-HTTP 主机头攻击
31-信息泄露漏洞
32-原型污染
33-API概述
34-API分类类型
35-API交换格式
36-API身份验证
37-API常见漏洞
38-crAPI靶场
39-JWT
40-DVGA靶场
41-服务器端参数污染
42-API Labs
43-OAuth Labs
44-GraphQL API Labs
45-JWT Labs
46-小程序抓包
47-云存储
48-对象存储OSS
49-存储桶
50-存储桶漏洞
51-STS访问OSS
-
+
46-小程序抓包
浏览
1
## 定义 小程序是一种不需要下载安装即可使用的应用,它实现了应用“触手可及”的梦想,用户扫一扫或者搜一下即可打开应用。也体现了“用完即走”的理念,用户不用关心是否安装太多应用的问题。应用将无处不在,随时可用,但又无需安装卸载。 ## 抓包 ### 安装burp证书 进入burp网络代理模块,选择【import/export CA certificate】 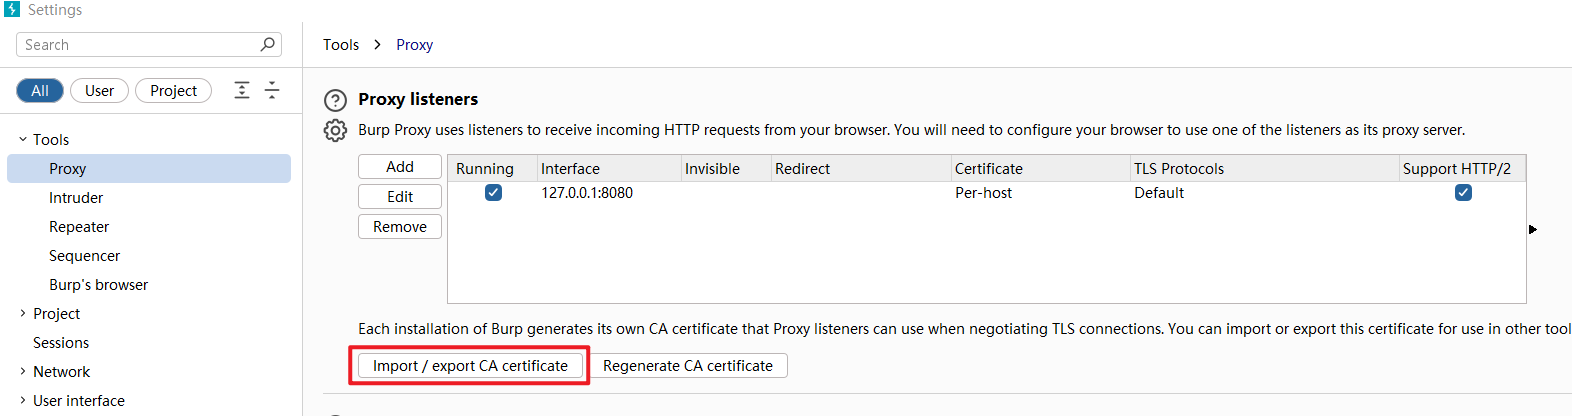 选择export模块的第一个,导出DER证书,点击next 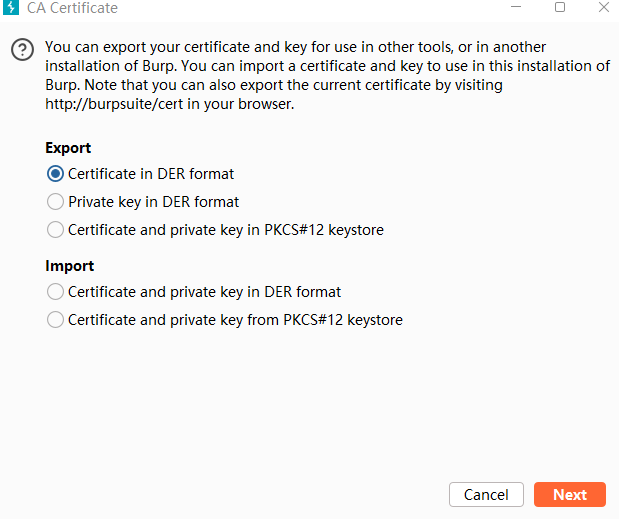 选择导出的位置和名称,点击next 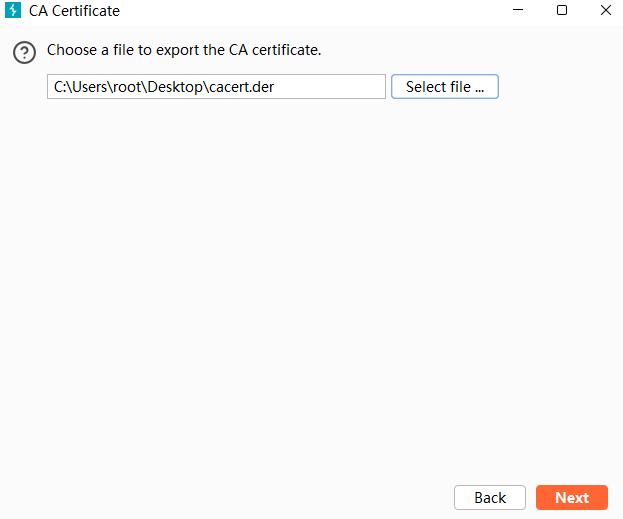 导出成功,会在你导出的位置中生成证书,  双击证书,进行本地安装,点击安装证书 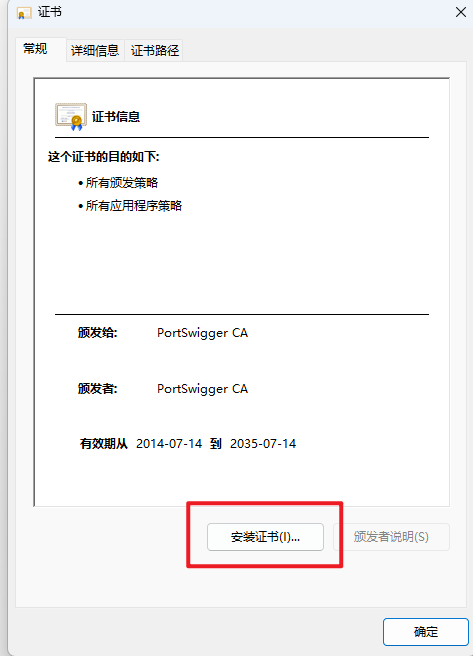 选择当前用户或者本地计算机都可以,点击下一步 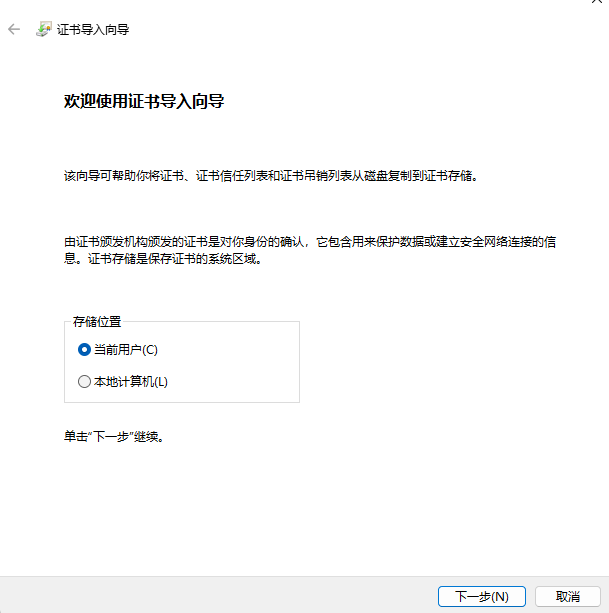 选择【将所有的证书都放入下列存储】 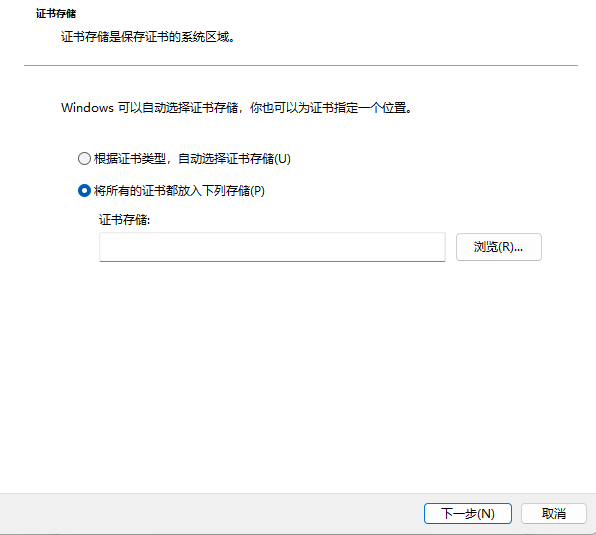 点击浏览,选择【受信任的根证书颁发机构】 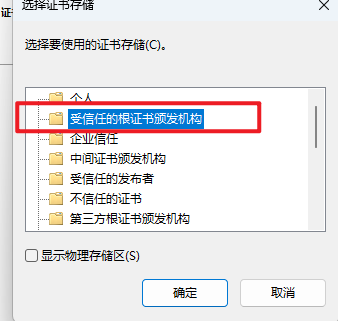 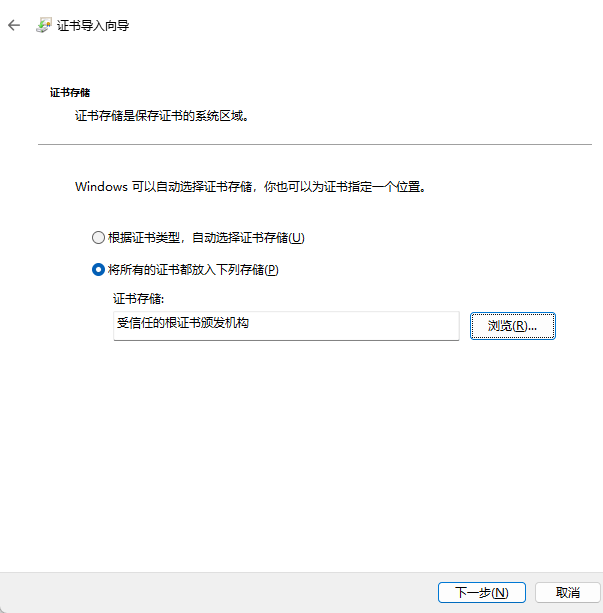 点击下一步,完成。 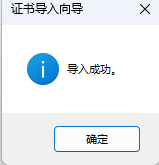 ### 安装代理工具 所用代理工具为【Proxifier】汉化版本,下载地址:https://www.cckyedu.com/software/13717.html(!自行检测是否带毒!)。 点击【配置文件】,选择【代理服务器】 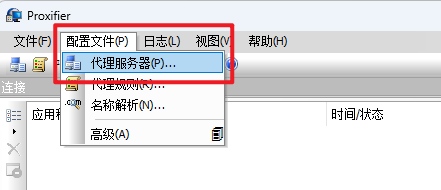 点击添加,代理地址和端口请与burpsuite保持一致,配置完成之后点击检查,检查通过之后一直点确定。 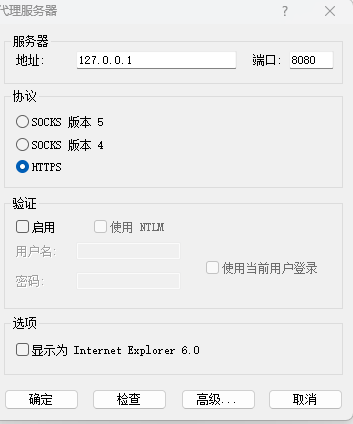 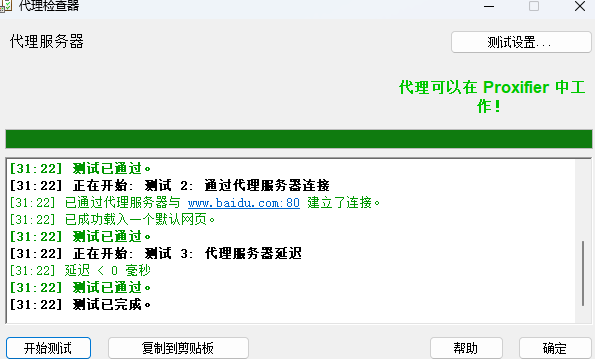 此时,需要定位到小程序的进程,可以先打开一个小程序,然后在任务管理器中进行定位,小程序的名称为WeChatAppEx.exe 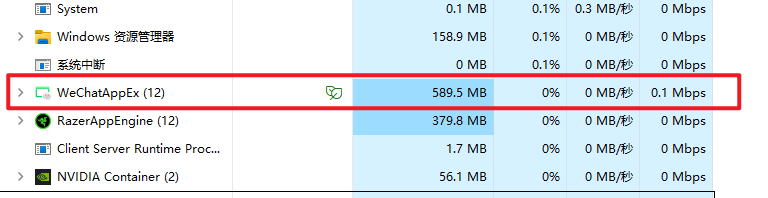 展开之后,任意选择一个,然后鼠标右键,选择【打开文件所在的位置】 这是我电脑上面的程序位置 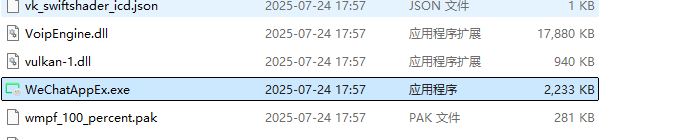 回到代理工具,点击【配置文件】,选择【代理规则】 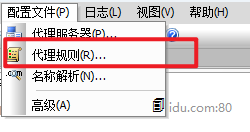 进入规则之后,点击【添加】 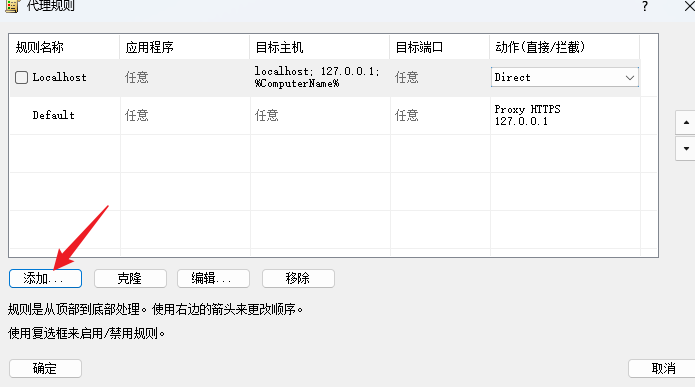 点击浏览,选择微信小程序所在路径对应的程序,最下面的动作选择上面配置的127本地 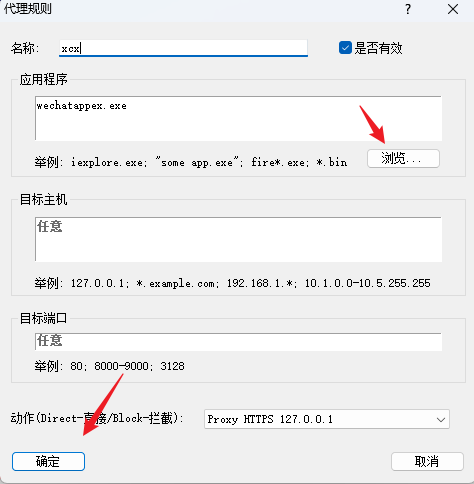 只选择所配置的代理规则,然后点击确定 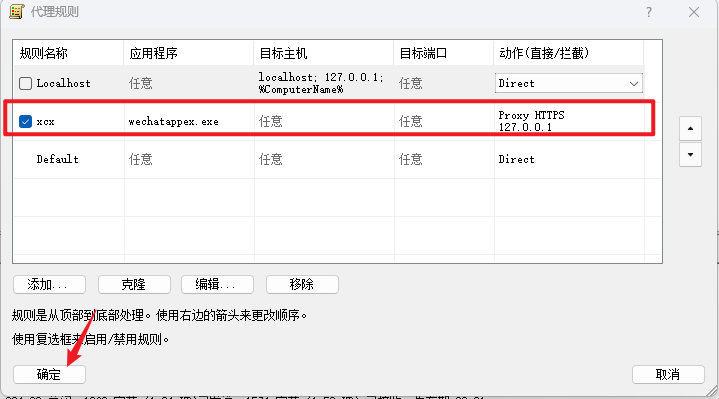 注意:以上三条规则中的每一项,请保持一致。 回到burp,任意打开一个小程序,即可抓到数据包。 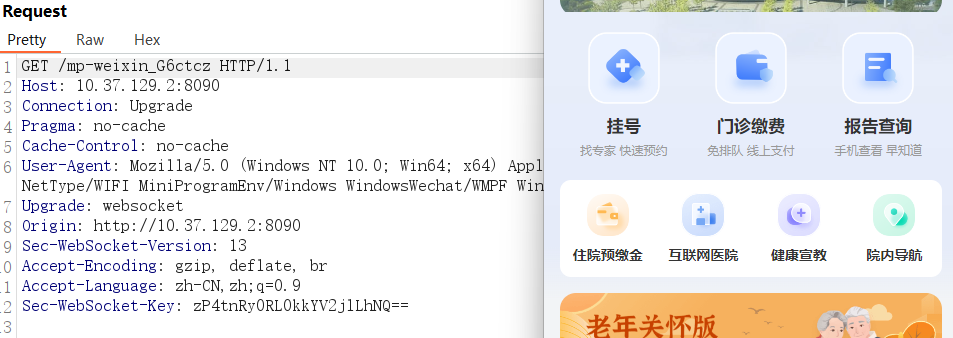 ## 测试方法 测试方法与web安全没有区别,只要是HTTP/HTTPS协议,都可以按照web安全的测试思路。
毛林
2026年11月15日 18:27
转发文档
收藏文档
上一篇
下一篇
评论(0)
登录
后可发表评论
还没有评论,来抢沙发~
手机扫码
复制链接
手机扫一扫转发分享
复制链接
Markdown文件
Word文档
PDF文档(打印)
分享
链接
类型
密码
更新密码
还没有评论,来抢沙发~