漏洞复现
01-环境搭建
02-Tomcat
03-Nginx
04-Apache
05-JBoss
06-WebLogic
07-Nacos
08-Struts2
09-Spring
10-Log4j2
11-Shiro
12-FastJson
13-RuoYi
14-ThinkPHP
-
+
01-环境搭建
浏览
1
# 一、漏洞复现 漏洞复现,就是按照漏洞公告、POC/EXP,完整重现漏洞触发条件与攻击效果,是安全研究、渗透测试、应急响应的核心环节。 理解漏洞的原理: - 漏洞到底是怎么产生的(代码逻辑缺陷、输入过滤缺失、配置错误) - 攻击者利用的路径是什么 - 危害上限:能做到读取文件?执行命令?越权访问? 值得注意的是:未经授权,对互联网上任意第三方服务器、网站进行漏洞复现,等同于网络攻击,触犯法律。 # 二、Vulhub ## 概述 Vulhub 是国内安全研究者 phith0n 主导的开源漏洞靶场项目,基于 Docker + Docker‑Compose,提供大量预配置好的真实漏洞环境,专门用来做漏洞复现、安全学习。 官网地址:https://vulhub.org/zh  ## 搭建靶场 第一种方式:直接git clone ```bash # 克隆仓库 git clone --depth 1 https://github.com/vulhub/vulhub.git # 进入任何一个漏洞目录 cd vulhub/spring/CVE-2022-22947 # 启动环境 docker compose up -d ``` 第二种方式:将下载好的压缩包上传到目标系统中: ```bash #1.上传 vulhub-master.zip 靶场 到 / #2. 解压 vulhub-master.zip 靶场 apt install unzip unzip vulhub-master.zip rm -rf vulhub-master.zip cd vulhub-master ``` 启动对应的靶机环境: ```bash # 进入tomcat环境目录 root@ubuntu:/vulhub-master# cd tomcat/tomcat8/ root@ubuntu:/vulhub-master/tomcat/tomcat8# ls 1.png context.xml docker-compose.yml README.md README.zh-cn.md tomcat-users.xml # Dockerfile是一个文本文件,里面包含了用于构建Docker镜像的所有指令。 # Dockerfile允许通过一系列指令来定义容器的允许环境,从基础操作系统、应用代码、安装依赖到启动命令等,最终构建出一个可移植、可重复的Docker镜像。 # 启动容器 root@ubuntu:~/vulhub/tomcat/tomcat8# docker compose up -d # 停止容器 root@ubuntu:~/vulhub/tomcat/tomcat8# docker compose stop # 删除容器 root@ubuntu:~/vulhub/tomcat/tomcat8# docker rm e82b82f25701 ``` # 三、Docker  Docker 的核心是**容器化技术**:通过对应用程序及其依赖(如库、配置文件等)进行封装,形成一个独立的 “容器”,使得应用可以在任何支持 Docker 的环境中(物理机、虚拟机、云服务器等)以相同的方式运行。 与传统虚拟机(VM)相比,容器不依赖完整的操作系统内核,而是共享宿主机的内核,因此启动更快(秒级)、资源占用更低(仅需应用本身的资源)、可移植性更强。 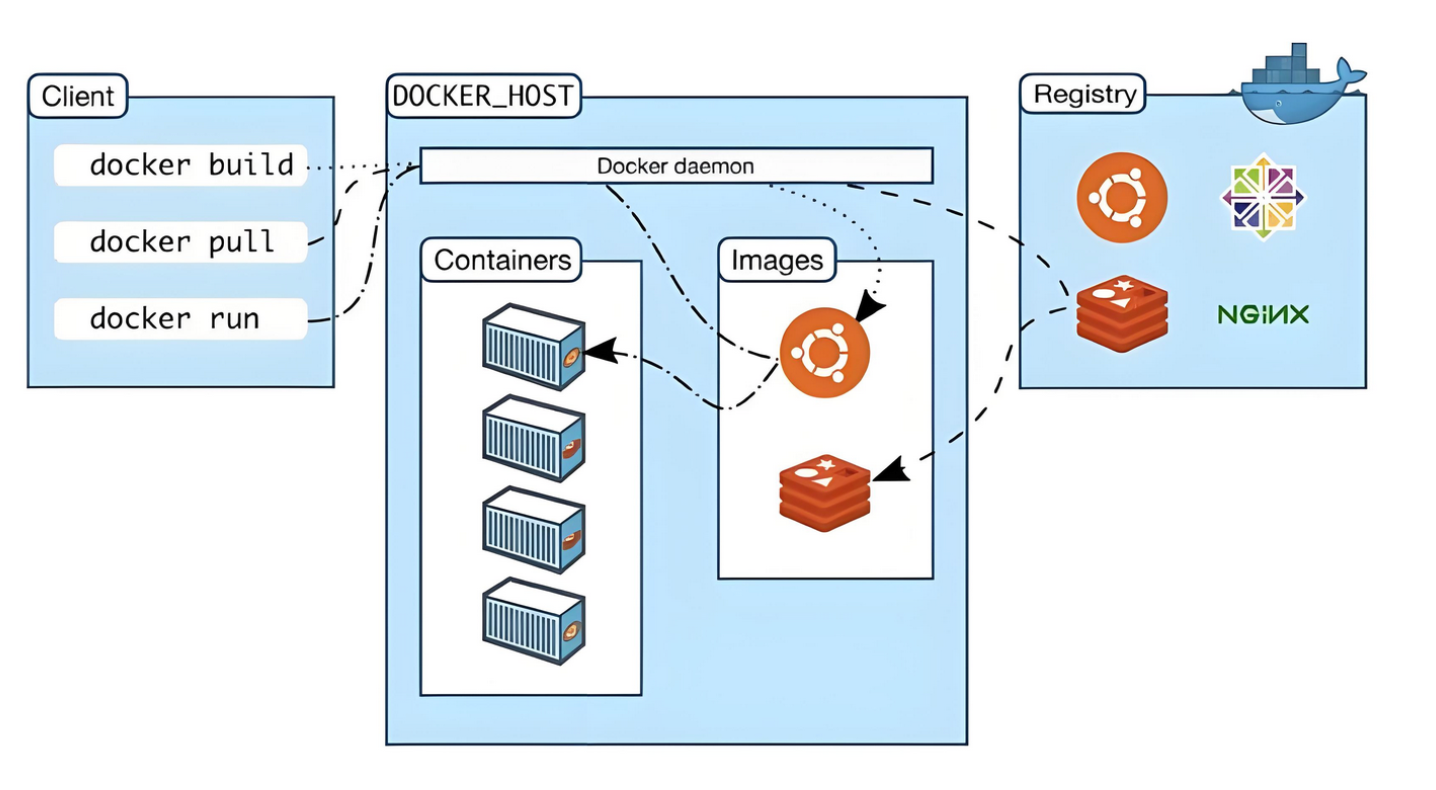 ```bash # 查看本地镜像 docker images # 拉取镜像 docker pull 镜像名:版本 # 删除镜像 docker rmi 镜像ID/镜像名 # 搜索镜像 docker search 镜像名 # 查看正在运行的容器 docker ps # 查看所有容器(包括停止的) docker ps -a # 创建并启动容器(简单示例) docker run -d --name test01 nginx # 进入容器内部终端 docker exec -it 容器ID/容器名 /bin/bash # 启动已存在的停止容器 docker start 容器ID # 停止正在运行的容器 docker stop 容器ID # 强制杀死容器 docker kill 容器ID # 销毁(删除)容器,容器必须先停止 docker rm 容器ID # 删除全部停止的容器 docker container prune # 后台启动整套服务 docker compose up -d # 查看compose容器状态 docker compose ps # 停止容器,不删除 docker compose stop # 启动被stop的容器 docker compose start # 查看docker信息 docker info ```
毛林
2026年11月15日 18:41
转发文档
收藏文档
上一篇
下一篇
评论(0)
登录
后可发表评论
还没有评论,来抢沙发~
手机扫码
复制链接
手机扫一扫转发分享
复制链接
Markdown文件
Word文档
PDF文档(打印)
分享
链接
类型
密码
更新密码
还没有评论,来抢沙发~